

Controllo degli accessi basato su gruppi di utenti
Il controllo degli accessi basato sui gruppi di utenti di Remote Desktop Manager consente di creare un sistema di protezione flessibile e granulare. La flessibilità ha un prezzo e una configurazione attenta diventa necessaria quando si gestiscono sistemi complessi.
Ecco i punti chiave del sistema di accesso basato sui gruppi di utenti:
La sicurezza è ereditata: gli elementi e le cartelle figlio sono coperti dalla sicurezza della cartella padre.
Le autorizzazioni possono essere sovrascritte: un'autorizzazione impostata su una sottocartella prevale sull'autorizzazione dell'elemento padre.
Le autorizzazioni sono granulari: è possibile impostare più autorizzazioni contemporaneamente sulle voci.
Livelli di sicurezza aggiuntivi
Sebbene il controllo degli accessi basato sui gruppi di utenti sia ottimo per proteggere l'accesso alle voci, è possibile utilizzare molte altre funzionalità per aggiungere ulteriori livelli di sicurezza. Per maggiori informazioni, consulti i seguenti argomenti:
Scenari
A causa della grande flessibilità del sistema, diventa difficile descrivere come ottenere l'esatto sistema di sicurezza necessario per ogni possibile caso d'uso. Per questo motivo, questo argomento tratta i sistemi più diffusi attualmente in uso tra i membri della community di Devolutions. Naturalmente, queste strategie possono essere combinate tra loro.
Per maggiori dettagli, consulti quanto segue:
Configurazione dei gruppi di utenti
I gruppi di utenti sono utilizzati principalmente per controllare l'accesso di più utenti contemporaneamente. I tipi di gruppi di utenti più comuni possono essere:
Service desk: punto di contatto unico per gestire incidenti, problemi e domande del personale e dei clienti. Un service desk fornisce un'interfaccia per attività quali richieste di modifica, licenze software, gestione della configurazione e altro ancora.
Help Desk: reparto o persona che gestisce, coordina e risolve le richieste di supporto.
Consulenti: di solito utenti in sola lettura assunti esternamente su base temporanea che possono utilizzare solo un sottoinsieme specifico di voci.
Creare gruppi di utenti
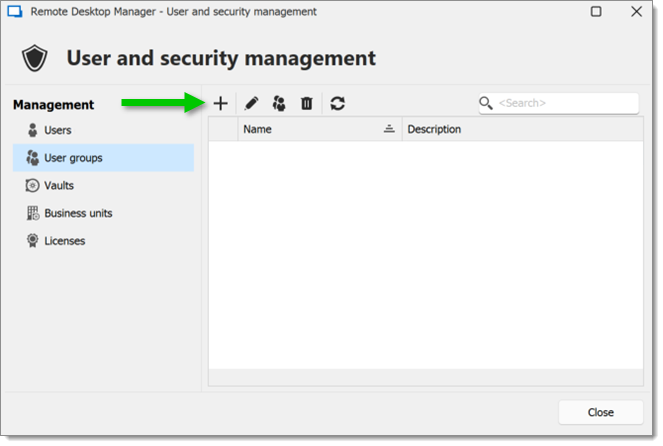
Per creare gruppi di utenti, vada su Amministrazione – Gruppi di utenti, quindi clicchi su Aggiungi gruppi di utenti.
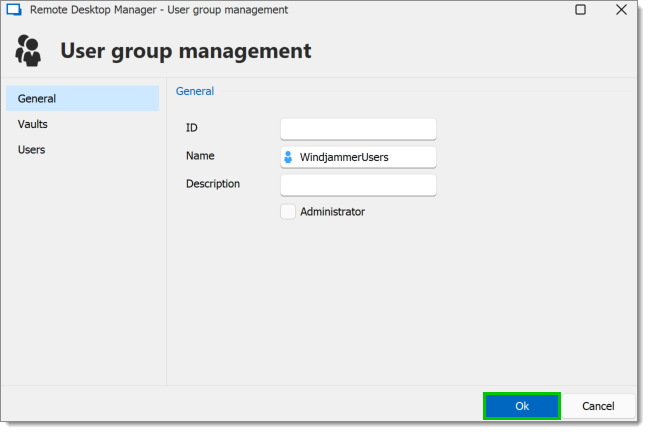
Tutte le impostazioni possono essere lasciate ai valori predefiniti, a meno che il gruppo di utenti non contenga solo amministratori. In questo caso, selezioni la casella Amministratore durante la configurazione del gruppo di utenti. Inserisca un Nome per il gruppo di utenti, quindi clicchi su OK.
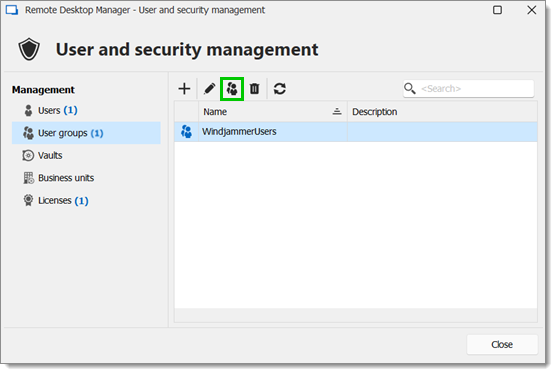
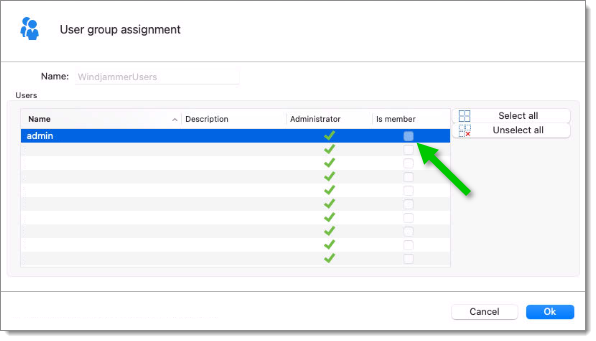
Per assegnare utenti al gruppo di utenti, clicchi sul pulsante Assegna utente al gruppo di utenti, quindi selezioni la casella È membro dell'utente corrispondente.
Configurazione utente
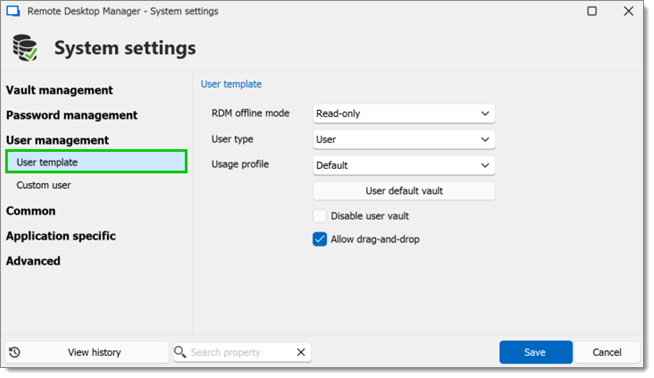
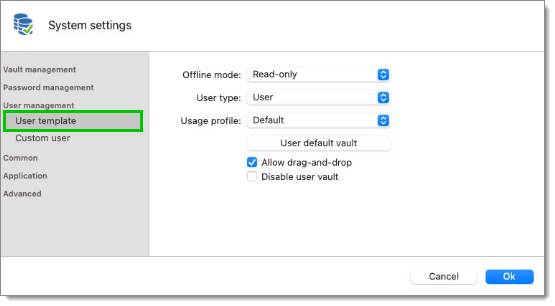
È inoltre possibile modificare il modello utente predefinito. Per farlo, vada su Amministrazione – Impostazioni di sistema – Gestione utenti – Modello utente. Queste impostazioni controllano le impostazioni predefinite di un nuovo utente.
Creare utenti
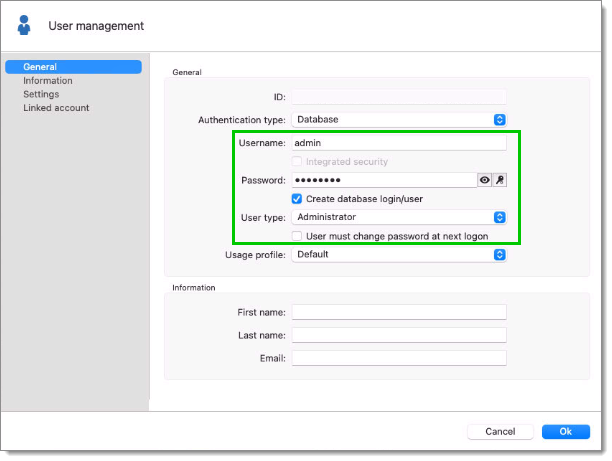
Per creare utenti, vada su Amministrazione – Utenti, quindi clicchi su Aggiungi utente. Inserisca un Login e una Password per l'utente e selezioni il Tipo di utente.
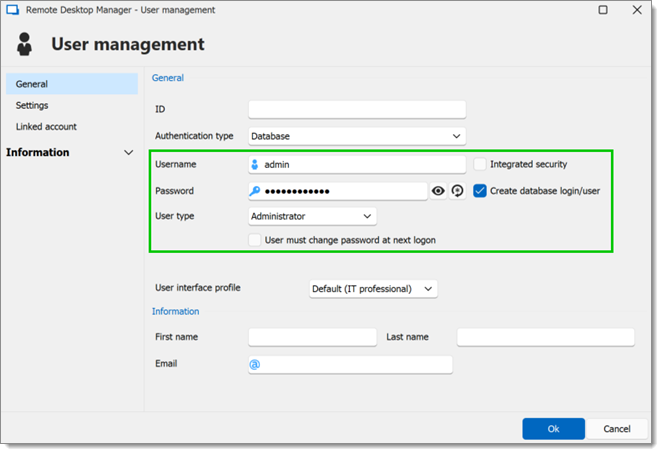
Un utente può essere assegnato a più gruppi di utenti contemporaneamente selezionando la casella È membro dei rispettivi gruppi di utenti nella sezione Gruppi di utenti della Gestione utenti.
Configurazione delle voci
L'accesso viene concesso o negato agli utenti impostando le autorizzazioni sulle voci o sulle cartelle. Le Autorizzazioni possono essere concesse sia a singoli utenti sia a gruppi di utenti. Si consiglia di concedere le autorizzazioni ai gruppi di utenti per controllare l'accesso di più utenti contemporaneamente.
Per impostare le autorizzazioni su una voce, modifichi una voce qualsiasi, quindi vada alla sezione Autorizzazioni. Questa operazione può essere eseguita anche durante la creazione della voce.
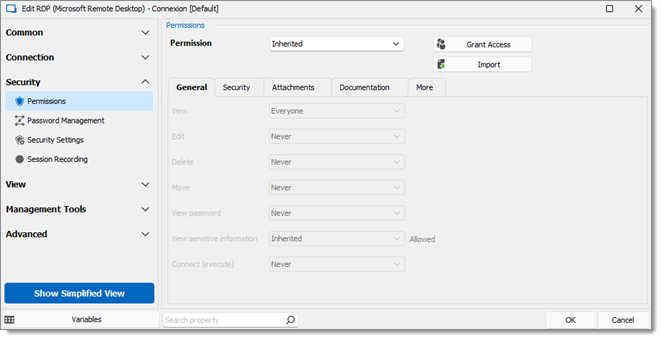
Le autorizzazioni impostate sulle cartelle si applicano a tutte le voci figlio. È considerata una best practice impostare tutte le autorizzazioni a livello della cartella della cassaforte su Non consentito. Di conseguenza, tutte le autorizzazioni di tutte le voci sono negate per impostazione predefinita.
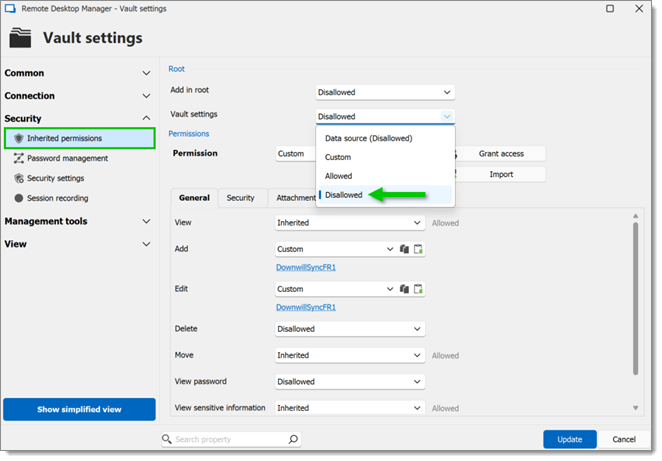
L'accesso viene negato agli utenti concedendo espressamente l'accesso ad altri utenti. In altre parole, tutti gli utenti che non figurano nell'elenco di un'autorizzazione hanno l'accesso negato.
Affinché un utente abbia accesso a una sottocartella, l'utente deve disporre almeno dell'autorizzazione di visualizzazione su tutte le cartelle padre.
Consideri la seguente struttura:
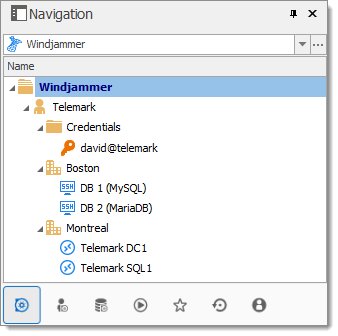
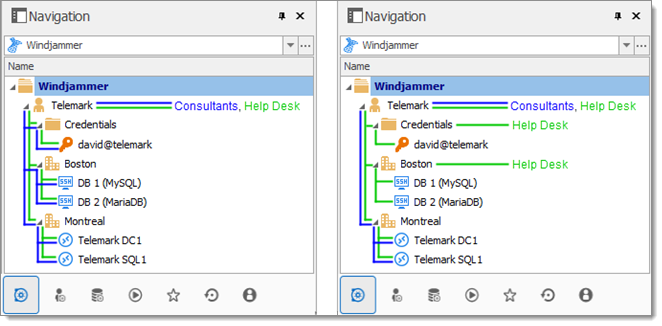
Esistono tre livelli di cartelle: la cassaforte, Telemark e gli elementi figlio di Telemark.
Supponiamo che un utente, ad esempio un consulente, debba avere accesso solo alla cartella Montreal. Al consulente deve essere concessa anche l'autorizzazione di visualizzazione sulla cartella Telemark. Tuttavia, concedere l'accesso in visualizzazione alla cartella Telemark dà al consulente le autorizzazioni per visualizzare tutti gli elementi figlio di Telemark. Per negare al consulente le autorizzazioni di visualizzazione su specifici elementi figlio, le autorizzazioni di visualizzazione di tali elementi devono essere impostate espressamente per altri utenti.
Il controllo degli accessi basato sui gruppi di utenti di Remote Desktop Manager consente di creare un sistema di protezione flessibile e granulare. La flessibilità ha un prezzo e una configurazione attenta diventa necessaria quando si gestiscono sistemi complessi.
Ecco i punti chiave del sistema di accesso basato sui gruppi di utenti:
La sicurezza è ereditata: gli elementi e le cartelle figlio sono coperti dalla sicurezza della cartella padre.
Le autorizzazioni possono essere sovrascritte: un'autorizzazione impostata su una sottocartella prevale sull'autorizzazione dell'elemento padre.
Le autorizzazioni sono granulari: è possibile impostare più autorizzazioni contemporaneamente sulle voci.
Livelli di sicurezza aggiuntivi
Sebbene il controllo degli accessi basato sui gruppi di utenti sia ottimo per proteggere l'accesso alle voci, è possibile utilizzare molte altre funzionalità per aggiungere ulteriori livelli di sicurezza. Per maggiori informazioni, consulti i seguenti argomenti:
Scenari
A causa della grande flessibilità del sistema, diventa difficile descrivere come ottenere l'esatto sistema di sicurezza necessario per ogni possibile caso d'uso. Per questo motivo, questo argomento tratta i sistemi più diffusi attualmente in uso tra i membri della community di Devolutions. Naturalmente, queste strategie possono essere combinate tra loro.
Per maggiori dettagli, consulti quanto segue:
Configurazione dei gruppi di utenti
I gruppi di utenti sono utilizzati principalmente per controllare l'accesso di più utenti contemporaneamente. I tipi di gruppi di utenti più comuni possono essere:
Service desk: punto di contatto unico per gestire incidenti, problemi e domande del personale e dei clienti. Un service desk fornisce un'interfaccia per attività quali richieste di modifica, licenze software, gestione della configurazione e altro ancora.
Help Desk: reparto o persona che gestisce, coordina e risolve le richieste di supporto.
Consulenti: di solito utenti in sola lettura assunti esternamente su base temporanea che possono utilizzare solo un sottoinsieme specifico di voci.
Creare gruppi di utenti
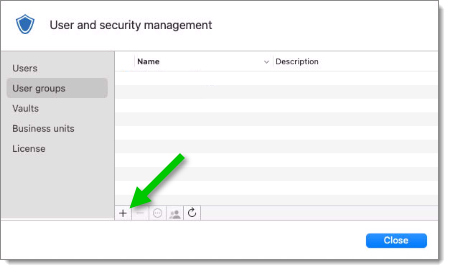
Per creare gruppi di utenti, vada su Amministrazione – Gruppi di utenti, quindi clicchi su Aggiungi gruppi di utenti.
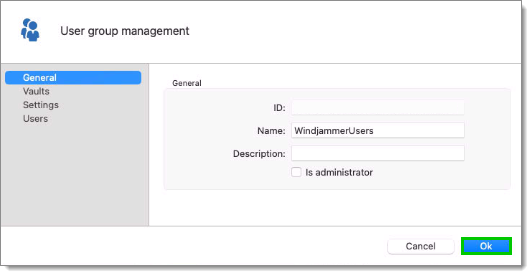
Tutte le impostazioni possono essere lasciate ai valori predefiniti, a meno che il gruppo di utenti non contenga solo amministratori. In questo caso, selezioni la casella Amministratore durante la configurazione del gruppo di utenti. Inserisca un Nome per il gruppo di utenti, quindi clicchi su OK.
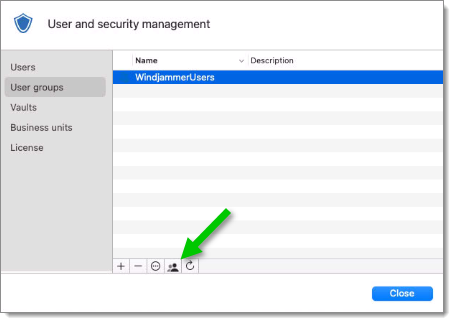
Per assegnare utenti al gruppo di utenti, clicchi sul pulsante Assegna utente al gruppo di utenti, quindi selezioni la casella È membro dell'utente corrispondente.
Configurazione utente
È inoltre possibile modificare il modello utente predefinito. Per farlo, vada su Amministrazione – Impostazioni di sistema – Gestione utenti – Modello utente. Queste impostazioni controllano le impostazioni predefinite di un nuovo utente.
Creare utenti
Per creare utenti, vada su Amministrazione – Utenti, quindi clicchi su Aggiungi utente. Inserisca un Login e una Password per l'utente e selezioni il Tipo di utente.
Un utente può essere assegnato a più gruppi di utenti contemporaneamente selezionando la casella È membro dei rispettivi gruppi di utenti nella sezione Gruppi di utenti della Gestione utenti.
Amministratori
Gli Amministratori possono fare tutto, indipendentemente dalla sicurezza. Questi utenti sono di solito i dirigenti principali e il senior management.
Utenti con restrizioni
Gli Utenti con restrizioni hanno un accesso limitato alle risorse. Di solito dispongono solo dei diritti di Aggiunta e Modifica. Questi utenti possono essere quadri intermedi o di primo livello, come il service desk e l'help desk.
Utenti
Anche gli Utenti hanno un accesso limitato alle risorse, proprio come gli utenti con restrizioni. Tuttavia, gli Utenti dispongono per impostazione predefinita dei diritti di Aggiunta, Modifica ed Eliminazione e possono eseguire queste azioni su tutte le voci non protette.
Utenti in sola lettura
Gli Utenti in sola lettura possono solo visualizzare e utilizzare le risorse, ma non possono modificarle. Questi utenti sono di solito consulenti esterni.
Selezionare il tipo di utente appropriato
Quando si creano utenti, occorre tenere conto di alcuni punti chiave:
Devono poter accedere a qualsiasi risorsa senza restrizioni? Allora devono essere Amministratori.
Devono poter aggiungere, modificare o eliminare voci? Un Utente disporrebbe di tutti questi diritti. In alternativa, selezioni diritti specifici con Utente con restrizioni.
Devono poter vedere informazioni sensibili oppure importare ed esportare voci? In caso contrario, gli utenti In sola lettura sono la scelta migliore per coloro che devono avere solo un accesso molto limitato.
Configurazione delle voci
L'accesso viene concesso o negato agli utenti impostando le autorizzazioni sulle voci o sulle cartelle. Le Autorizzazioni possono essere concesse sia a singoli utenti sia a gruppi di utenti. Si consiglia di concedere le autorizzazioni ai gruppi di utenti per controllare l'accesso di più utenti contemporaneamente.
Per impostare le autorizzazioni su una voce, modifichi una voce qualsiasi, quindi vada alla sezione Autorizzazioni. Questa operazione può essere eseguita anche durante la creazione della voce.
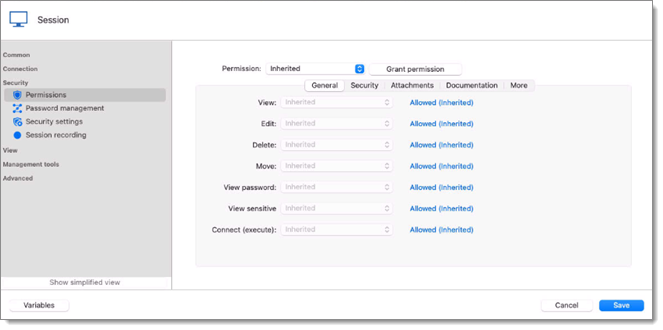
Le autorizzazioni impostate sulle cartelle si applicano a tutte le voci figlio. È considerata una best practice impostare tutte le autorizzazioni a livello della cartella della cassaforte su Non consentito. Di conseguenza, tutte le autorizzazioni di tutte le voci sono negate per impostazione predefinita.
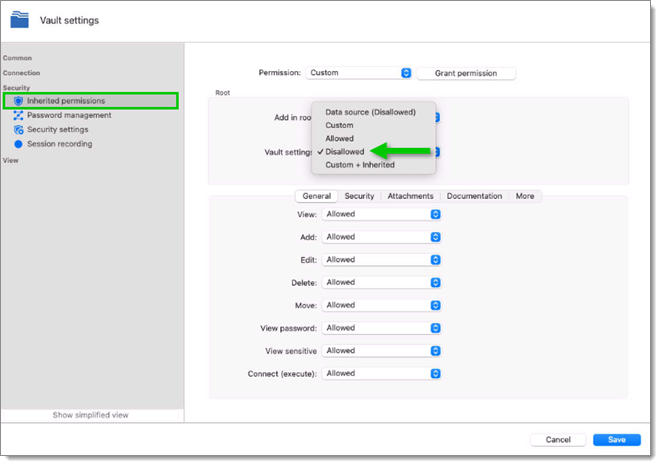
L'accesso viene negato agli utenti concedendo espressamente l'accesso ad altri utenti. In altre parole, tutti gli utenti che non figurano nell'elenco di un'autorizzazione hanno l'accesso negato.
Affinché un utente abbia accesso a una sottocartella, l'utente deve disporre almeno dell'autorizzazione di visualizzazione su tutte le cartelle padre.
Consideri la seguente struttura:
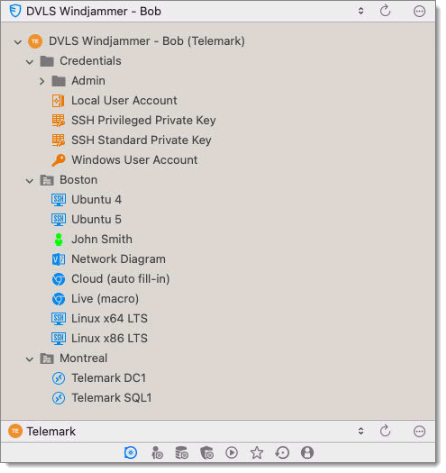
Esistono tre livelli di cartelle: la cassaforte, DVLS Windjammer (Telemark) e gli elementi figlio di DVLS Windjammer (Telemark).
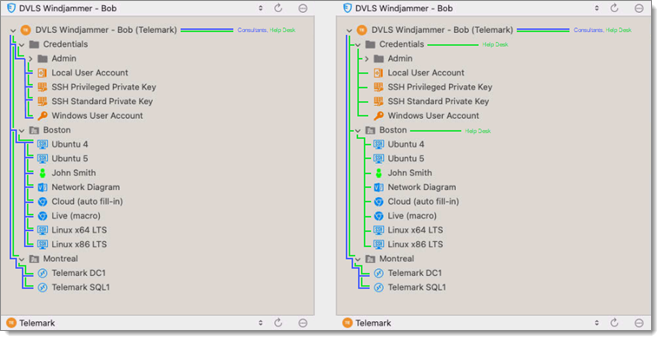
Supponiamo che un utente, ad esempio un consulente, debba avere accesso solo alla cartella Montreal. Al consulente deve essere concessa anche l'autorizzazione di visualizzazione sulla cartella DVLS Windjammer (Telemark). Tuttavia, concedere l'accesso in visualizzazione alla cartella DVLS Windjammer (Telemark) dà al consulente le autorizzazioni per visualizzare tutti i suoi elementi figlio. Per negare al consulente le autorizzazioni di visualizzazione su specifici elementi figlio, le autorizzazioni di visualizzazione di tali elementi devono essere impostate espressamente per altri utenti.
Ultimo aggiornamento
È stato utile?