

Gestione utenti
Tramite Gestione utenti, gli amministratori possono creare e gestire gli utenti e i loro privilegi. Possono, ad esempio, impostare le autorizzazioni predefinite in Impostazioni di sistema – Autorizzazioni predefinite, in Gestione casseforti. Remote Desktop Manager offre una gestione avanzata dei diritti utente per limitare l'accesso alle voci. Si noti che la disponibilità di alcune funzionalità dipende dallo spazio di lavoro attivo.
Gestire gli utenti
Per creare, modificare, eliminare, rinominare o gestire in altro modo gli utenti, utilizzi i pulsanti nella barra degli strumenti situata in Utenti – Utenti.
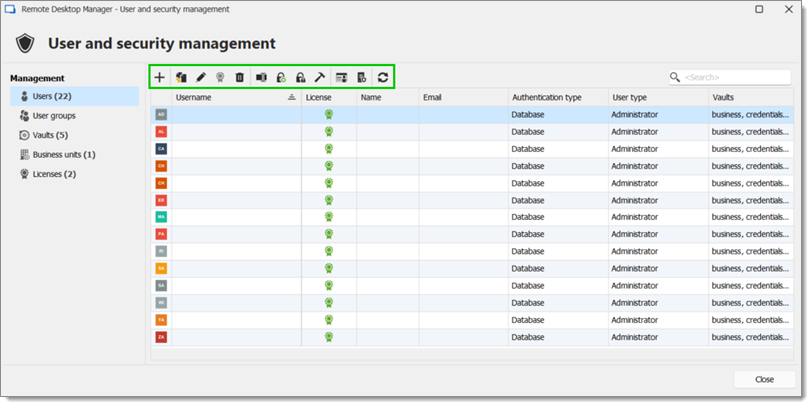
Aggiungi utente
Apre la finestra Gestione utenti per creare un nuovo utente.
Duplica utente
Copia l'utente selezionato insieme alle sue informazioni.
Modifica utente
Apre la finestra Gestione utenti per modificare l'utente selezionato.
Assegna licenza
Apre la finestra Licenza con cui assegnare le licenze agli utenti.
Elimina utente
Elimina l'utente selezionato.
Rinomina login
Apre una finestra per rinominare l'utente selezionato.
Cambia la password
Apre una finestra che richiede una nuova password (generatore di password incluso) per l'utente selezionato.
Rimuovi MFA
Rimuove l'autenticazione a più fattori dall'utente selezionato.
Correggi login SQL
Verifica se esiste un login, se l'utente esiste nello spazio di lavoro e se l'utente è mappato. Se queste condizioni non sono soddisfatte, Remote Desktop Manager risolve automaticamente questi problemi.
Report attività utente
Apre la finestra Report attività utente, che consente agli amministratori di creare un report personalizzato relativo a date specifiche per l'utente selezionato.
Report delle autorizzazioni SQL
Apre la finestra del report delle autorizzazioni SQL, che consente agli amministratori di esaminare le autorizzazioni SQL dell'utente selezionato.
Aggiorna
Aggiorna la finestra Gestione utenti e sicurezza per mostrare le modifiche recenti.
Impostazioni di gestione utenti
Generale
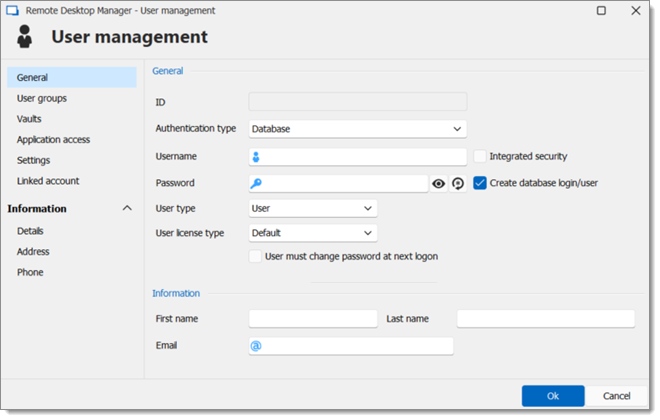
Nome utente
Inserisca il nome utente per l'utente. Quando si utilizza la sicurezza integrata, l'utente deve essere selezionato dalla directory.
Tipo di autorizzazione
Selezioni il livello di autorizzazione concesso all'utente. Per maggiori informazioni, veda Tipi di utente.
Tag
Assegni tag all'account utente. I tag aiutano a identificare utenti temporanei o esterni, come i collaboratori esterni.
Data di scadenza
Selezioni la data in cui l'account utente scade. Una volta raggiunta tale data, l'utente non può più aprire nuove connessioni. Selezioni il pulsante di cancellazione accanto al campo per rimuovere la data di scadenza.
Abilitato
Consente all'utente di accedere allo spazio di lavoro. Deselezioni la casella per disabilitare l'account senza eliminarlo.
L'utente deve cambiare la password al prossimo accesso
Obbliga l'utente a definire una nuova password al successivo accesso.
Invia all'utente un invito via email
Invia un'email di invito all'indirizzo inserito nel campo Email. Questa opzione non è disponibile quando lo spazio di lavoro o il tipo di autenticazione non supporta gli inviti.
Accesso di emergenza
Consente all'utente di accedere quando il provider di autenticazione configurato non è disponibile.
Proprietario dello spazio di lavoro
Concede all'utente la proprietà dello spazio di lavoro.
Informazioni
La sezione Informazioni consente di memorizzare informazioni relative agli utenti, come nome, indirizzo e altro. È suddivisa in tre sottosezioni: Dettagli, Indirizzo e Telefono.
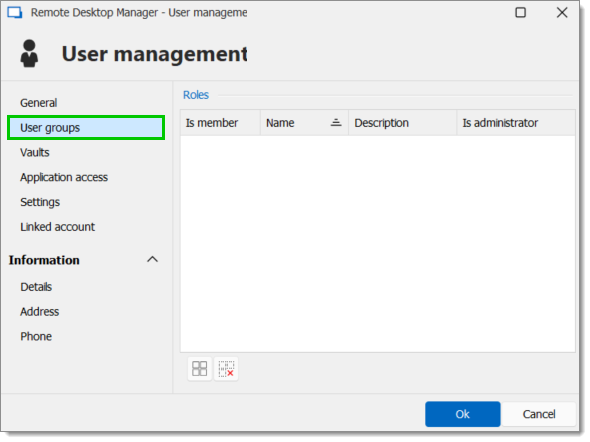
Gruppi di utenti
Assegni i gruppi di utenti all'utente selezionando la casella È membro. Legga Gestione dei gruppi di utenti per maggiori informazioni su questo argomento.
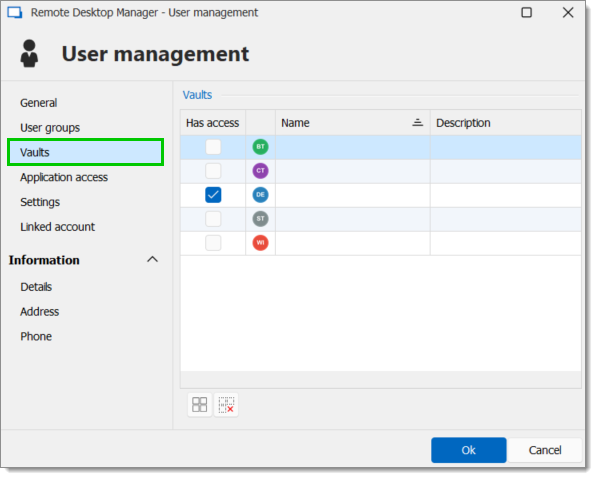
Casseforti
Selezioni i repository a cui l'utente può accedere. Per maggiori informazioni, legga Panoramica delle casseforti.
Accesso alle applicazioni
La sezione di accesso alle applicazioni consente agli amministratori di limitare l'accesso a Remote Desktop Manager o all'estensione per browser Devolutions Password Manager.
Remote Desktop Manager
Selezioni se l'utente può accedere allo spazio di lavoro da Remote Desktop Manager.
Selezioni se l'utente può accedere allo spazio di lavoro dall'estensione per browser Devolutions Password Manager.
Impostazioni
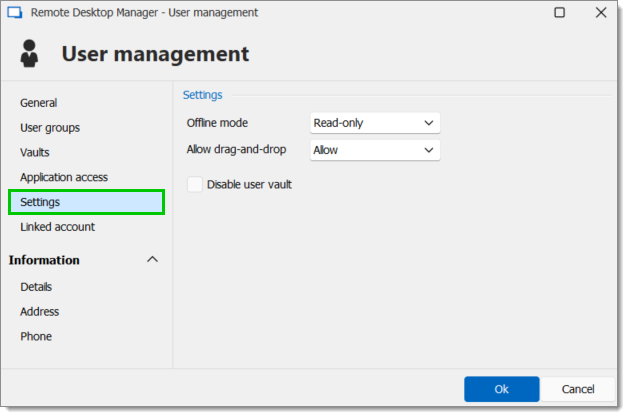
Nella sezione Impostazioni, gli amministratori possono consentire all'utente di abilitare la modalità offline sugli spazi di lavoro. Ciò dipende anche dalla configurazione dello spazio di lavoro. Veda di seguito le modalità disponibili:
Disabilitata
Nessuna cache offline consentita per l'utente.
Solo cache
Consente di salvare una cache dello spazio di lavoro per migliorare le prestazioni di caricamento. Questa opzione non permette l'uso della modalità offline.
Sola lettura
Una cache in sola lettura. L'utente non potrà modificare i dati nello spazio di lavoro. Questa modalità è consentita solo per Devolutions Server e Devolutions Cloud.
Lettura/Scrittura
Una cache avanzata, con sincronizzazione delle modifiche. Questa modalità è consentita solo per Devolutions Server e Devolutions Cloud.
Vedere anche
Gestire gli utenti
Per creare, modificare, eliminare, rinominare o gestire in altro modo gli utenti, utilizzi i pulsanti nella barra degli strumenti situata in Utenti – Utenti.
Aggiungi utente
Apre la finestra Gestione utenti per creare un nuovo utente.
Duplica utente
Copia l'utente selezionato insieme alle sue informazioni.
Modifica utente
Apre la finestra Gestione utenti per modificare l'utente selezionato.
Assegna licenza
Apre la finestra Licenza con cui assegnare le licenze agli utenti.
Elimina utente
Elimina l'utente selezionato.
Rinomina login
Apre una finestra per rinominare l'utente selezionato.
Cambia la password
Apre una finestra che richiede una nuova password (generatore di password incluso) per l'utente selezionato.
Rimuovi MFA
Rimuove l'autenticazione a più fattori dall'utente selezionato.
Correggi login SQL
Verifica se esiste un login, se l'utente esiste nello spazio di lavoro e se l'utente è mappato. Se queste condizioni non sono soddisfatte, Remote Desktop Manager risolve automaticamente questi problemi.
Report attività utente
Apre la finestra Report attività utente, che consente agli amministratori di creare un report personalizzato relativo a date specifiche per l'utente selezionato.
Report delle autorizzazioni SQL
Apre la finestra del report delle autorizzazioni SQL, che consente agli amministratori di esaminare le autorizzazioni SQL dell'utente selezionato.
Aggiorna
Aggiorna la finestra Gestione utenti e sicurezza per mostrare le modifiche recenti.
Impostazioni di gestione utenti
Generale
Tipo di autenticazione
Selezioni il tipo di autenticazione dell'utente:
Personalizzata (Devolutions): Se desidera aggiungere un ulteriore livello di sicurezza senza utilizzare la Sicurezza integrata o senza dover creare un nuovo login SQL nel suo SQL Server, il tipo di autenticazione Personalizzata sarà l'opzione migliore. Dovrà creare un solo account SQL all'interno del SQL Server.
Database (SQL Server): Autenticazione tramite il login SQL del suo SQL Server.
Nome utente
Inserisca il nome utente per l'utente. Quando si utilizza la sicurezza integrata, l'utente deve essere selezionato nella directory.
Sicurezza integrata
Specifica di utilizzare l'autenticazione integrata di Windows per autenticarsi allo spazio di lavoro. Si applica solo a SQL Server e Devolutions Server, a seconda della loro configurazione. Quando è selezionata, appare un pulsante con i puntini di sospensione che consente di cercare l'account utente nella directory. Consulti sicurezza integrata per maggiori informazioni.
Password
Inserisca la password dell'utente. Questo campo è disabilitato quando si utilizza la sicurezza integrata.
Tipo di utente
Selezioni il tipo di utente da creare. Scelga tra:
Amministratore: Concede all'utente tutti i diritti amministrativi.
Utente in sola lettura: Concede all'utente solo l'accesso in visualizzazione.
Utente con restrizioni: Selezioni quali diritti concedere all'utente.
Utente: Concede all'utente tutti i diritti di base (Aggiungi, Modifica, Elimina).
Tipo di licenza utente
Selezioni il tipo di licenza dell'utente. Scelga tra:
Predefinito: Concede all'utente tutti i diritti amministrativi.
Gestione delle connessioni: Concede all'utente solo l'accesso in visualizzazione.
Gestione delle password: Selezioni quali diritti concedere all'utente.
Nome
Inserisca il nome dell'utente.
Cognome
Inserisca il cognome dell'utente.
Inserisca l'indirizzo email dell'utente.
Informazioni
Inserisca tutte le informazioni necessarie relative al nuovo utente.
Gruppi di utenti
Gruppi di utenti
Quando è necessario aggiungere un gruppo di utenti a un utente, una colonna di descrizione l'aiuterà a selezionare il gruppo di utenti corretto.
Privilegi
Consenti rivela password
Consente all'utente di utilizzare il comando Rivela password.
Consenti drag-and-drop
Consente all'utente di spostare le sessioni tramite drag-and-drop da altre applicazioni.
Visualizza dettagli
Consente all'utente di vedere il contenuto della scheda Dettagli per tutte le sessioni.
Visualizza informazioni
Consente all'utente di vedere il contenuto della scheda Informazioni per tutte le sessioni.
Visualizza log condivisi
Consente all'utente di vedere il contenuto dei Log che si applicano a una sessione.
Importa
Consente all'utente di importare le sessioni. Il menu di importazione (File – Import) e la funzione di importazione nel menu contestuale saranno disattivati se l'opzione non è attiva.
Esporta
Consente all'utente di esportare le sessioni. Il menu di esportazione (File – Export) e la funzione di esportazione nel menu contestuale saranno disattivati se l'opzione non è attiva.
Autorizzazioni
La sezione Autorizzazioni consente di assegnare le autorizzazioni. I controlli sono talvolta nascosti a seconda dello spazio di lavoro o dello stato di altri controlli.
Impostazioni
Consente all'utente di abilitare la modalità offline sugli spazi di lavoro. Questo dipende anche dal fatto che lo spazio di lavoro sia configurato per consentirlo. Può scegliere tra:
Disabilitato
Nessuna cache offline consentita per quell'utente.
Sola lettura
Una cache in sola lettura è consentita solo per Devolutions Server e Devolutions Cloud..
Lettura/Scrittura
Una cache avanzata, con sincronizzazione delle modifiche. Questa modalità è consentita solo per Devolutions Server e Devolutions Cloud.
Vedi anche
Ultimo aggiornamento
È stato utile?