

Provider di sicurezza
Il Provider di sicurezza consente di crittografare il contenuto dello spazio di lavoro. Per accedere al provider di sicurezza, vada in Administration – Security Provider.
Indipendentemente dal provider di sicurezza selezionato, le password memorizzate negli spazi di lavoro sono SEMPRE crittografate con crittografia AES a 256 bit.
Quando si configura un Certificate Security Provider in un ambiente di app pubblicate (Citrix, RemoteApp, XenApp) come provider di sicurezza, l'utente che eseguirà Remote Desktop Manager nell'ambiente RemoteApp (Citrix) avrà bisogno di un'autorizzazione di lettura sul certificato.
Se l'autorizzazione di lettura non è impostata correttamente, Remote Desktop Manager genera la finestra di dialogo di errore CryptographicException - Keyset does not exist. Segua Certificate Security Provider in a Published app Environment per risolvere il problema.
L'uso di un provider di sicurezza garantisce che nessuno possa leggere i dati di configurazione delle voci, anche quando le persone hanno accesso diretto al database o a un backup. Gli spazi di lavoro di team dovrebbero sempre essere protetti con un provider di sicurezza.
Prima di applicare un nuovo provider di sicurezza o di modificarne uno esistente, si assicuri che tutti gli utenti siano disconnessi dallo spazio di lavoro. Se sta modificando una Shared Passphrase o un Certificate esistente, tenga presente che gli utenti riotterranno l'accesso allo spazio di lavoro quando inseriranno la nuova Shared Passphrase o il nuovo Certificate sul loro computer.
Impostazioni
Tenga presente che la modifica di un provider di sicurezza su uno spazio di lavoro con un gran numero di voci è un'operazione lunga.
L'applicazione di un nuovo provider di sicurezza elabora l'intero database, pertanto le consigliamo di creare un backup prima di questa operazione.
Vada in Administration – Security provider nella barra multifunzione di Remote Desktop Manager.
Clicchi su Change security settings per modificare il provider di sicurezza.
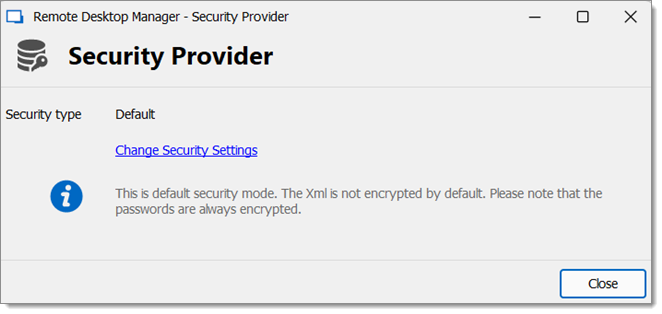
Selezioni un tipo di sicurezza dall'elenco a discesa.
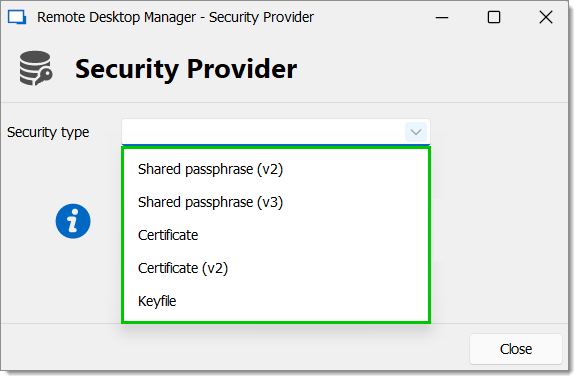
Default
Il contenuto XML memorizzato nel database non è crittografato per impostazione predefinita. Tenga presente che le password sono sempre crittografate.
Shared passphrase (V2)
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database utilizzando AES con una passphrase combinata a una chiave privata. La passphrase verrà richiesta una volta su ogni macchina.
Shared passphrase (V3)
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database con una passphrase. La passphrase verrà richiesta una volta su ogni macchina.
Certificate
Configuri un certificato per il provider di sicurezza. Richiede privilegi elevati.
Certificate (V2)
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database utilizzando la chiave privata di un certificato.
Keyfile
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database utilizzando un file di chiave fornito da lei.
Passphrase condivisa
Se la passphrase viene persa, non è possibile fare nulla per recuperare i dati. Quando utilizza una passphrase, la copi sempre in una posizione sicura.
I dati di configurazione delle voci sono crittografati utilizzando una combinazione di una chiave memorizzata in Remote Desktop Manager e della passphrase che ha inserito.
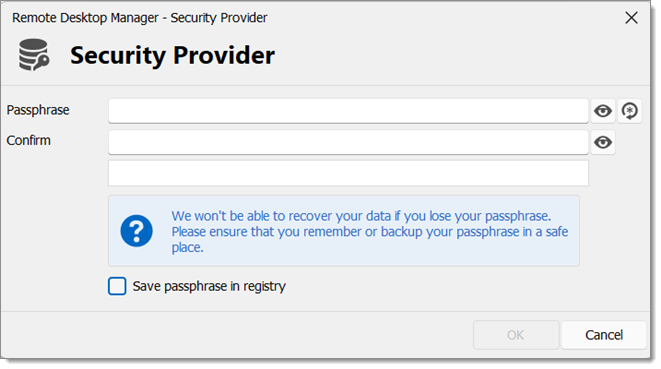
La passphrase è richiesta solo durante la configurazione dello spazio di lavoro. È possibile abilitare un criterio per richiedere sempre la passphrase durante la connessione allo spazio di lavoro.
Quando configura un provider di sicurezza con una passphrase condivisa, può scegliere se salvarla o meno nel registro. Remote Desktop Manager proverà prima a salvarla in LOCAL_MACHINE; se non riesce, la salverà invece in CURRENT_USER.
HKEY_CURRENT_USER\SOFTWARE\RemoteDesktopManager.shk
HKEY_LOCAL_MACHINE\SOFTWARE\RemoteDesktopManager.shk
Se l'opzione non è abilitata, la passphrase viene salvata localmente nella posizione seguente:
%LOCALAPPDATA%\Devolutions\RemoteDesktopManager.shk
In un ambiente Terminal Services, dovrebbe essere salvata in questa posizione:
%APPDATA%\Devolutions\RemoteDesktopManager.shk
In un'installazione portatile di Remote Desktop Manager, la passphrase verrà salvata nella stessa posizione dell'istanza portatile di Remote Desktop Manager.
Certificato
Quando sceglie Certificate come provider di sicurezza, i dati di configurazione delle voci vengono crittografati utilizzando una combinazione di una chiave memorizzata in Remote Desktop Manager e della chiave privata contenuta nel certificato.
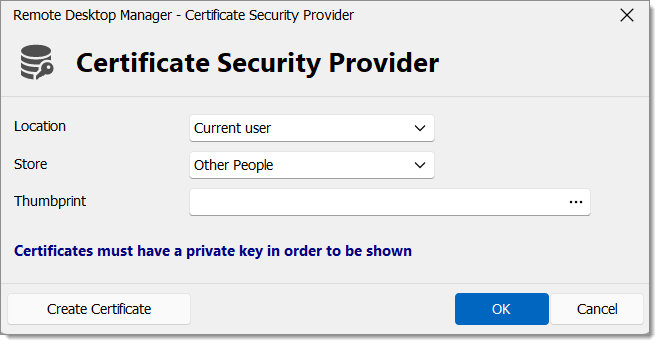
Location
Indichi la posizione del certificato. Scelga tra:
Current user
Local machine
Store
Indichi la posizione dell'archivio del certificato. Scelga tra:
Altre persone
Autorità di certificazione radice di terze parti
Certificazione intermedia
Certificati non attendibili
Personale
Autorità di certificazione radice attendibili
Persone attendibili
Editore attendibile
Thumbprint
Selezioni un certificato RSA esistente.
Create Certificate
È possibile creare un certificato autofirmato cliccando su Create Certificate.
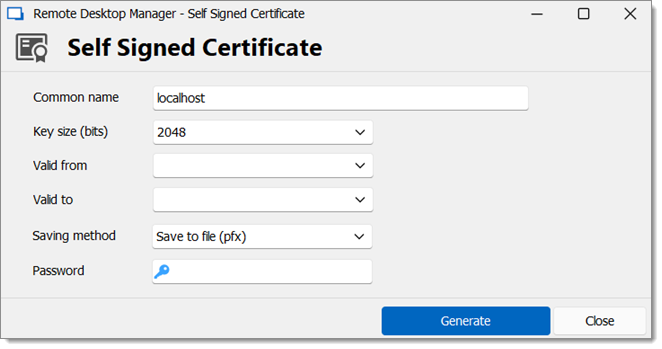
Common name
Nome del certificato.
Key size (bits)
Indichi la dimensione della chiave (bit) del certificato. Scelga tra:
384
512
1024
2048
4096
8192
16384
Valid from
Data di inizio del certificato.
Valid to
Data di fine del certificato.
Saving method
Salvi il certificato come file pfx e protegga questo certificato con una password. Indichi la posizione e l'archivio in cui salvare il certificato.
Password
Specifichi una password per il certificato.
Il Provider di sicurezza consente di crittografare il contenuto dello spazio di lavoro. Per accedere al provider di sicurezza, vada in Administration – Security Provider.
Indipendentemente dal provider di sicurezza selezionato, le password memorizzate negli spazi di lavoro sono SEMPRE crittografate con crittografia AES a 256 bit.
Quando si configura un Certificate Security Provider in un ambiente di app pubblicate (Citrix, RemoteApp, XenApp) come provider di sicurezza, l'utente che eseguirà Remote Desktop Manager nell'ambiente RemoteApp (Citrix) avrà bisogno di un'autorizzazione di lettura sul certificato.
Se l'autorizzazione di lettura non è impostata correttamente, Remote Desktop Manager genera la finestra di dialogo di errore CryptographicException - Keyset does not exist. Segua Certificate Security Provider in a Published app Environment per risolvere il problema.
L'uso di un provider di sicurezza garantisce che nessuno possa leggere i dati di configurazione delle voci, anche quando le persone hanno accesso diretto al database o a un backup. Gli spazi di lavoro di team dovrebbero sempre essere protetti con un provider di sicurezza.
Prima di applicare un nuovo provider di sicurezza o di modificarne uno esistente, si assicuri che tutti gli utenti siano disconnessi dallo spazio di lavoro. Se sta modificando una Shared Passphrase o un Certificate esistente, tenga presente che gli utenti riotterranno l'accesso allo spazio di lavoro quando inseriranno la nuova Shared Passphrase o il nuovo Certificate sul loro computer.
Impostazioni
Tenga presente che la modifica di un provider di sicurezza su uno spazio di lavoro con un gran numero di voci è un'operazione lunga.
L'applicazione di un nuovo provider di sicurezza elabora l'intero database, pertanto le consigliamo di creare un backup prima di questa operazione.
Clicchi su Change security settings per modificare il provider di sicurezza.
Selezioni il nuovo tipo di sicurezza dal menu a discesa.
Default
Il contenuto XML memorizzato nel database non è crittografato per impostazione predefinita. Tenga presente che le password sono sempre crittografate.
Shared passphrase (V2)
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database utilizzando AES con una passphrase combinata a una chiave privata. La passphrase verrà richiesta una volta su ogni macchina.
Shared passphrase (V3)
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database con una passphrase. La passphrase verrà richiesta una volta su ogni macchina.
Certificate
Configuri un certificato per il provider di sicurezza. Richiede privilegi elevati.
Certificate (V2)
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database utilizzando la chiave privata di un certificato.
Keyfile
Il provider di sicurezza crittografa il contenuto XML memorizzato nel database utilizzando un file di chiave fornito da lei.
Passphrase condivisa
Se la passphrase viene persa, non è possibile fare nulla per recuperare i dati. Quando utilizza una passphrase, la copi sempre in una posizione sicura.
I dati di configurazione delle voci sono crittografati utilizzando una combinazione di una chiave memorizzata in Remote Desktop Manager e della passphrase che ha inserito.
Certificato
Quando sceglie Certificate come provider di sicurezza, i dati di configurazione delle voci vengono crittografati utilizzando una combinazione di una chiave memorizzata in Remote Desktop Manager e della chiave privata contenuta nel certificato.
Location
Indichi la posizione del certificato. Scelga tra:
Current user
Local machine
Store
Indichi la posizione dell'archivio del certificato. Scelga tra:
Altre personeà
Autorità di certificazione radice di terze parti
Verifica intermedia
Certificati non attendibili
Personale
Autorità di certificazione radice attendibili
Persone attendibili
Editore attendibile
Identificazione personale
Selezioni un certificato RSA esistente.
Ultimo aggiornamento
È stato utile?