

Best practice per i provider di sicurezza
I Security Providers esistono per cifrare i dati a riposo (le informazioni memorizzate nel database) utilizzando una chiave condivisa in ogni istanza di Remote Desktop Manager. In questo modo, un utente malintenzionato dovrebbe compromettere sia il database sia il provider di sicurezza per compromettere i dati.
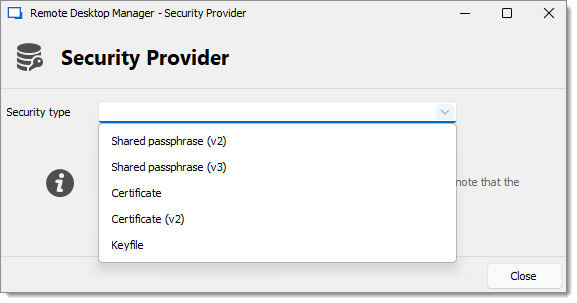
Di seguito è riportato un elenco dei Security types disponibili.
Default: non imposta alcun provider di sicurezza.
Shared passphrase: cifra i dati utilizzando una password memorizzata in ogni istanza di Remote Desktop Manager. La v3 utilizza un algoritmo di hashing più sicuro rispetto alla v2.
Certificate: cifra i dati utilizzando la chiave privata di un certificato installato su ogni workstation. La v2 utilizza un algoritmo di cifratura più sicuro.
Keyfile: cifra i dati utilizzando una chiave memorizzata in un file installato su ogni workstation.
Per garantire una distribuzione sicura di Remote Desktop Manager con SQL Server sulle workstation di un'organizzazione, si consiglia di utilizzare un certificato aziendale per la cifratura dei dati. Ciò può essere ottenuto implementando una configurazione di Active Directory oppure utilizzando altri metodi, come un software di Mobile Device Management (MDM).
Tuttavia, è importante riconoscere che, quando un certificato viene esposto a più workstation, aumenta il rischio che venga compromesso da attori malintenzionati. Per mitigare questo rischio, consigliamo di utilizzare un Devolutions Server, che gestisce efficacemente la cifratura a riposo proteggendo al contempo la chiave di cifratura dagli utenti di Remote Desktop Manager.
Ultimo aggiornamento
È stato utile?