

Provider di sicurezza - Parametri Argon2
In Remote Desktop Manager, la Passphrase condivisa (v3) per il Security Provider utilizza la Key Derivation Function (KDF) Argon2id per trasformare la passphrase in una chiave di crittografia.
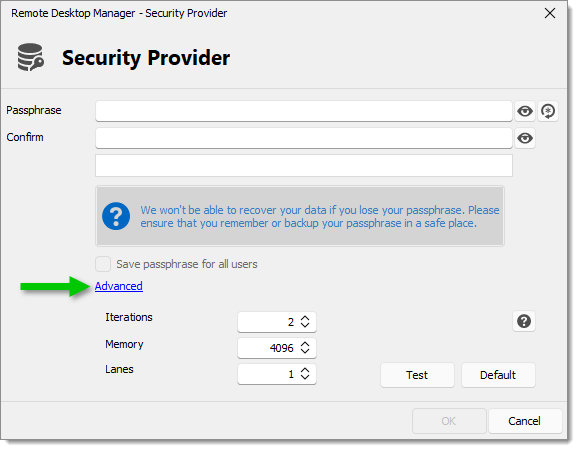
Il menu Avanzate viene utilizzato per regolare la derivazione in modo da renderla più facile o più difficile da calcolare.
Perché rendere la derivazione più difficile da calcolare?
Supponiamo che un malintenzionato ottenga l'accesso a un computer registrato nel provider. Questo attaccante avrebbe accesso alla chiave di crittografia utilizzata per decrittare i dati sul database, ma non otterrebbe direttamente l'accesso alla passphrase stessa a causa della derivazione.
Ciò che un attaccante può fare è tentare di recuperare la password tramite brute force, provando diverse password e confrontando il risultato con la chiave finché non trova una corrispondenza. Rendere l'hash più lento da calcolare di un margine non percepibile dagli utenti legittimi rende molto più difficile per un attaccante risalire alla password tramite brute force.
Quali sono i diversi parametri?
Iterazioni: comunemente chiamato parametro "tempo", rende direttamente più lungo il calcolo della chiave. Per prevenire alcuni attacchi, dovrebbe essere impostato ad almeno 2, ma più alto è meglio è.
Memoria: è il numero di kilobyte di RAM utilizzati dall'algoritmo. Aumentare questo numero fa sì che il calcolo utilizzi più RAM e lo rende anche più lento. Questo parametro esiste perché il brute force viene generalmente eseguito sulla GPU, che può calcolare molte derivazioni in parallelo ma dispone di una quantità relativamente bassa di VRAM. L'idea di aumentare l'utilizzo della RAM è quella di creare un collo di bottiglia per il brute force su GPU tramite la quantità limitata di VRAM disponibile.
Lanes: è il numero di core della CPU, se disponibili, che verranno utilizzati per la derivazione. Aumentare questo valore renderà il calcolo più veloce, purché si disponga di un numero sufficiente di core della CPU per calcolarlo.
Quali valori dovrei usare?
Le impostazioni predefinite sono sufficienti per prevenire la maggior parte degli attacchi brute force. Tuttavia, se desidera regolarle da solo, può seguire questi passaggi utilizzando il pulsante Test per vedere quanto tempo occorrerebbe per calcolare la chiave:
Imposti il parametro Lanes sul numero di core della CPU del PC con meno core che si collegherà al database. Ad esempio, se i computer che utilizza per accedere al database hanno 2, 4 o 8 core, imposti Lanes su 2.
Per ora imposti Iterazioni su 2.
Aumenti il parametro Memoria quanto desiderato.
Se si ferma perché non vuole rendere il calcolo più lento, può saltare il passaggio 4.
Se si ferma perché non vuole utilizzare più RAM, ma è disposto a rendere il calcolo più lungo, prosegua con il passaggio 4.
Aumenti il parametro Iterazioni quanto desiderato, prima che diventi troppo lento.
Ultimo aggiornamento
È stato utile?