

Limitare l'accesso MS RDP al solo Remote Desktop Manager
Molte organizzazioni mirano a centralizzare le proprie connessioni Desktop remoto, limitandole in modo che vengano avviate esclusivamente da Remote Desktop Manager. Ecco alcune considerazioni per implementare questa strategia all'interno della sua organizzazione.
Considerazioni
Il semplice blocco di Microsoft RDP (mstsc.exe) non protegge sufficientemente l'accesso, poiché lascia aperte potenziali vulnerabilità. Gli utenti potrebbero aggirarlo impiegando alternative come Microsoft RDC Manager o versioni non autorizzate di Remote Desktop Manager, utilizzando potenzialmente impostazioni al di fuori dei parametri approvati. Un approccio più sicuro prevede l'incorporamento delle credenziali di sessione all'interno di Remote Desktop Manager stesso. Questo metodo garantisce che gli utenti possano stabilire connessioni remote senza accedere direttamente alle credenziali, imponendo così l'uso di Remote Desktop Manager.
Tuttavia, se ritiene che la semplice disattivazione di Microsoft RDP soddisfi le sue esigenze di sicurezza, le indicazioni su questa procedura sono disponibili nell'articolo di Microsoft How to Enable or Disable Remote Desktop via Group Policy Windows 2008.
La nostra soluzione consigliata prevede l'utilizzo di un gateway sicuro, protetto da una password sconosciuta all'utente finale. Questo può essere implementato tramite un tunnel SSH o la nostra funzionalità proprietaria Jump, combinata con modifiche al firewall sugli host remoti per bloccare qualsiasi connessione proveniente da indirizzi IP non riconosciuti dai gateway designati.
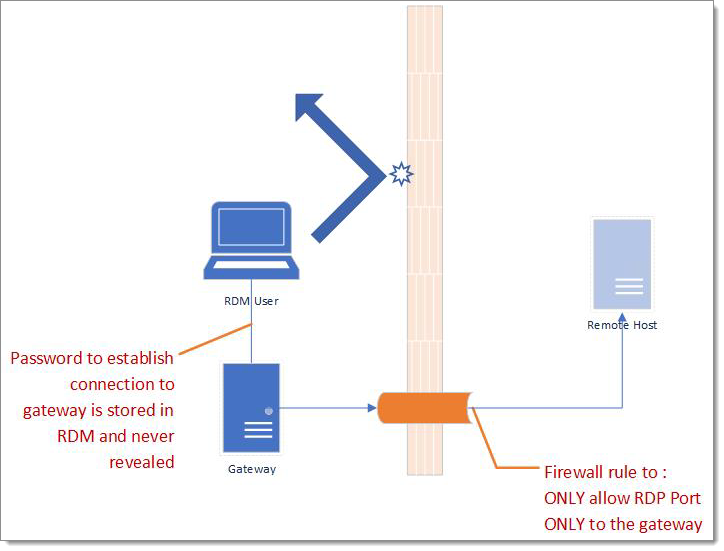
I tunnel SSH sono particolarmente efficaci; possono funzionare su una macchina virtuale con qualsiasi distribuzione *nix e richiedono uno spazio minimo di RAM e HDD. Inoltre, l'uso dei tunnel SSH obbliga gli utenti a fare affidamento su Remote Desktop Manager, poiché le credenziali del tunnel non sono credenziali di dominio e devono essere archiviate all'interno dell'applicazione stessa.
Ultimo aggiornamento
È stato utile?