

HashiCorp Vault
Collegare i suoi segreti in HashiCorp Vault alle sessioni di Remote Desktop Manager consente di iniettare automaticamente le credenziali all'avvio delle connessioni, eliminando la necessità di copiarle manualmente e riducendo il rischio di esposizione. Questo argomento illustra le impostazioni della voce disponibile in Aggiungi nuova voce – Gestione delle credenziali – HashiCorp Vault.
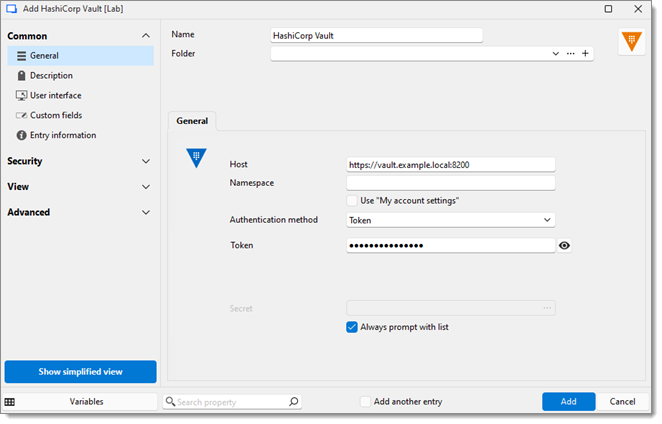
Host
L'URL o l'indirizzo IP della sua istanza di HashiCorp Vault.
Namespace
Specifica il namespace all'interno della sua istanza di HashiCorp Vault. Lo utilizzi se il suo ambiente Vault è configurato con namespace enterprise per separare logicamente i dati o gestire la multi-tenancy. Lasci vuoto se non applicabile.
Usa "Impostazioni del mio account"
Abiliti questa opzione per riutilizzare le impostazioni dell'account che ha configurato in File – Impostazioni del mio account*.*
Metodo di autenticazione
Selezioni il metodo di autenticazione in linea con le politiche di identità del suo ambiente:
Token
LDAP
RADIUS
UserPass
Segreto
Quando è abilitata, questa opzione obbliga Remote Desktop Manager a chiedere all'utente di selezionare un segreto ogni volta che viene avviata una connessione. Utile se vengono utilizzate frequentemente credenziali diverse.
Iniezione delle credenziali di HashiCorp Vault in una sessione
Scopra come recuperare e iniettare le credenziali archiviate in HashiCorp Vault direttamente nelle sue sessioni. I tipi di sessione supportati includono RDP, SSH, VNC, SFTP e altri.
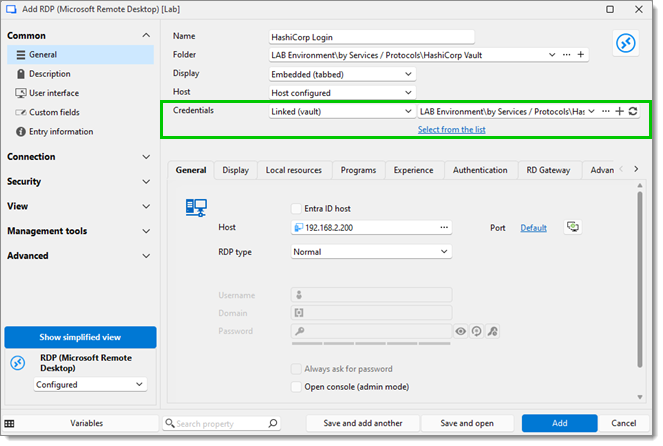
In questo esempio creeremo una sessione RDP. Vada su Aggiungi nuova voce – Sessione – RDP (Microsoft Remote Desktop). Nel campo Credenziali, selezioni Collegato (cassaforte) e scelga la voce HashiCorp Vault creata in precedenza che contiene le sue credenziali. Dopo aver compilato le impostazioni RDP richieste, clicchi su Aggiungi o Salva e apri per avviare la sessione.
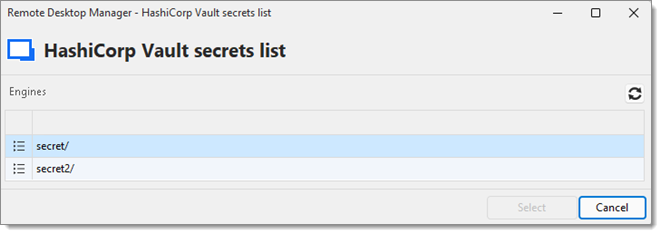
Selezioni il segreto nell'elenco dei segreti di HashiCorp Vault per aprire la sessione RDP.
Ultimo aggiornamento
È stato utile?