

Configurazione SSH per la conformità FIPS 140-2 di Remote Desktop Manager
Affinché il client SSH di Remote Desktop Manager sia conforme allo standard FIPS 140-2 allegato A, è necessario applicare modifiche di configurazione specifiche nelle opzioni di Remote Desktop Manager.
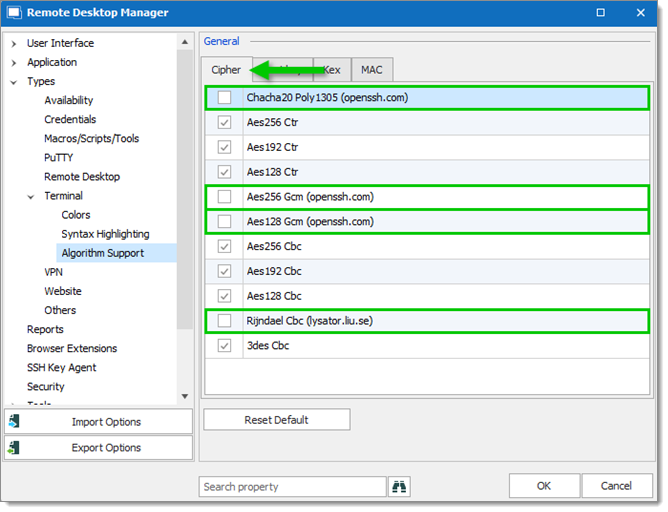
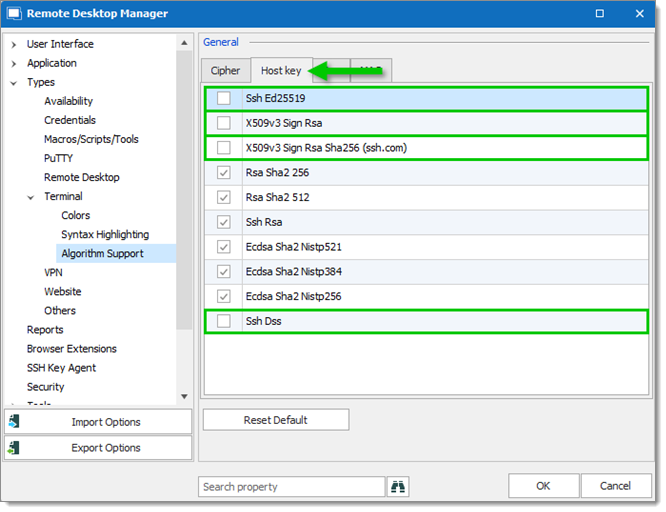
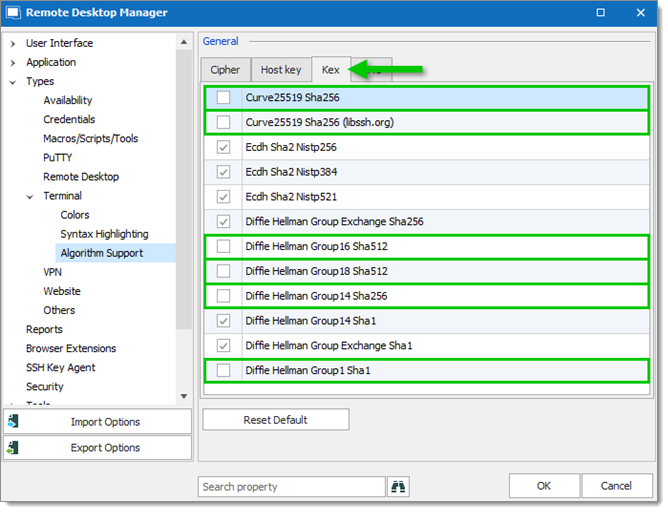
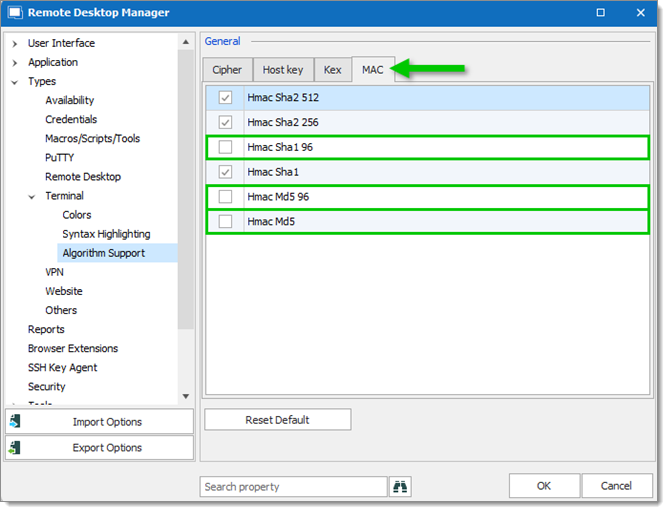
Per essere conformi, deve assicurarsi che gli algoritmi non conformi siano disattivati. A tale scopo, deve verificare che le caselle NON selezionate negli screenshot seguenti siano disattivate nella configurazione del client.
Non consigliamo di utilizzare queste impostazioni a meno che non si trovi in un ambiente che richiede la conformità a FIPS 140-2. La maggior parte degli utenti dovrebbe attenersi alle impostazioni predefinite di Remote Desktop Manager e abilitare suite di cifratura aggiuntive solo se richiesto dai propri server.
In Remote Desktop Manager, vada su File – Impostazioni – Tipi – Terminale – Supporto algoritmi.
Nella scheda Cipher, deselezioni:
Chacha20 Poly1305 (openssh.com)
Aes256 Gcm (openssh.com)
Aes128 Gmc (openssh.com)
Rijndael Cbc (lysator.liu.se)
Nella scheda Host key, deselezioni:
Ssh Ed25519
X509v3 Sign Rsa
X509v3 Sign Rsa Sha256 (ssh.com)
Ssh Dss
Nella scheda Kex, deselezioni:
Curve25519 Sha256
Curve25519 Sha256 (libssh.org)
Diffie Hellman Group16 Sha512
Diffie Hellman Group18 Sha512
Diffie Hellman Group14 Sha256
Diffie Hellman Group1 Sha1
Nella scheda MAC, deselezioni:
Hmac Sha 1 96
Hmac Md5 96
Hmac Md5
Clicchi su OK.
Ultimo aggiornamento
È stato utile?