

Configurare un tunnel SSH
Il tunneling SSH viene utilizzato per creare una connessione cifrata su una rete non attendibile. È costituito da un tunnel cifrato che sfrutta il protocollo SSH, fornendo così una connessione sicura per il trasferimento dei dati. Il tunnel SSH può essere utilizzato per stabilire una sorta di rete privata virtuale (VPN) per accedere ai servizi attraverso i firewall.
Questa è la procedura per stabilire un tunnel SSH di base per raggiungere una macchina remota:
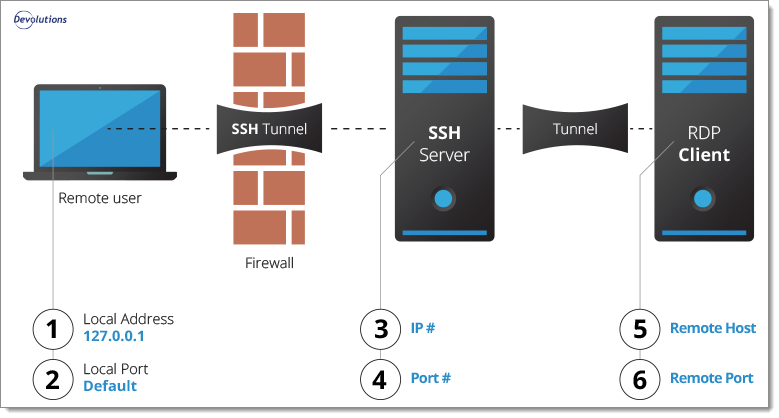
Creare un tunnel SSH
Per creare un tunnel SSH, le connessioni locali attraverso una porta specificata devono essere inoltrate a un server SSH. Per i tunnel SSH, una determinata porta di una macchina deve essere inoltrata a una porta dell'altra macchina, che sarà l'altra estremità del tunnel. Una volta stabilito il tunnel SSH, l'utente può connettersi alla porta specificata in precedenza sulla prima macchina per accedere al servizio di rete.
Crei una voce Tunnel SSH (Nuova voce – Sessione – Tunnel SSH).
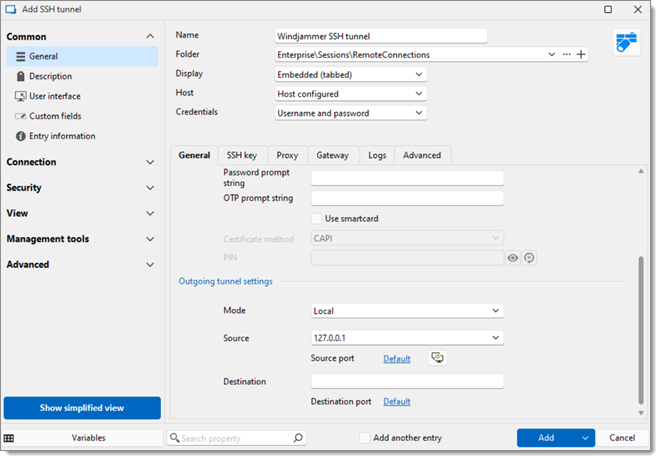
Imposti le proprietà come segue:
Impostazioni del server SSH
Host
Imposti l'indirizzo IP del server SSH.
Porta
Imposti la porta del server SSH. La porta predefinita è la 22.
Imposta chiave pubblica
Configuri la chiave pubblica.
Nome utente
Inserisca il nome utente utilizzato per connettersi al server SSH.
Password
Inserisca la password utilizzata per connettersi al server SSH.
Impostazioni del tunnel in uscita
Modalità
Scelga tra: - Locale - Remoto - Dinamico
Origine
L'indirizzo locale deve rimanere 127.0.0.1.
Porta di origine
Nella maggior parte dei casi lasci la porta locale al suo valore predefinito 3390.
Host remoto
Inserisca l'host o l'indirizzo IP del client remoto.
Porta remota
Imposti la porta finale da raggiungere; nella maggior parte dei casi è preferibile lasciarla al suo valore predefinito 3389.
A questo punto, avvii la voce per verificare se il tunnel si apre correttamente o meno, quindi termini la sessione.
Creare una sessione remota
Crei una voce di sessione RDP e compili le impostazioni richieste prima di fare clic su Aggiungi:
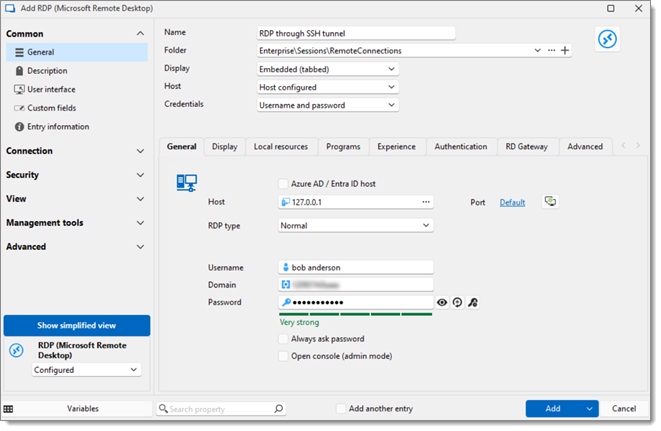
Host
Inserisca l'indirizzo locale, ovvero 127.0.0.1.
Porta
Inserisca la porta locale, ovvero 3390.
Tipo RDP
Lasci il tipo RDP su Normale.
Nome utente
Inserisca il nome utente dell'host remoto.
Dominio
Inserisca il dominio dell'host remoto.
Password
Inserisca la password dell'host remoto.
Nella sezione VPN/Tunnel/Gateway della sessione RDP, imposti il campo Connetti su Connetti sempre e il campo Tipo su SSH link.
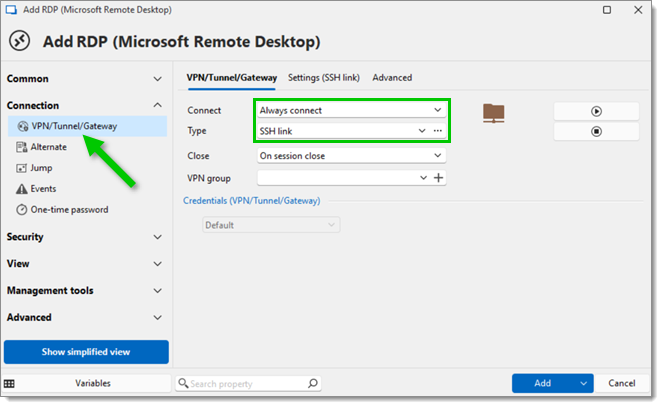
Sempre nella sezione VPN/Tunne/Gateway, vada alla scheda Impostazioni (SSH link) e selezioni la voce del tunnel SSH appena creata dal menu a discesa Sessione. Faccia clic su Aggiungi.
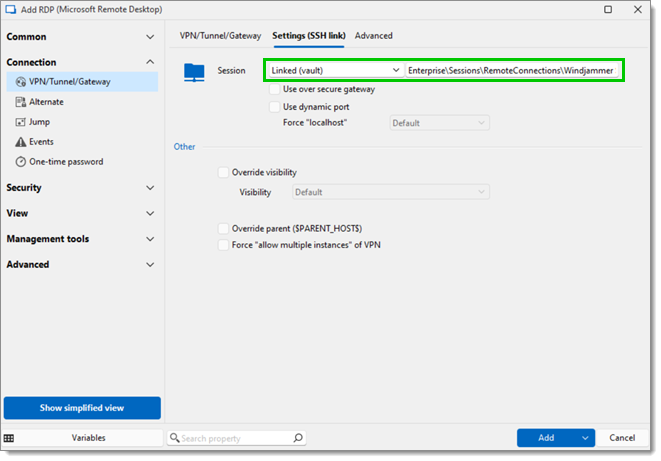
La sessione è ora configurata con le seguenti istruzioni: per ogni connessione che arriva sull'origine 127.0.0.1 e sulla porta 3390, inoltra tale connessione al server SSH e richiedi al server di inoltrare tale connessione all'host remoto.
Vedi anche
Ultimo aggiornamento
È stato utile?