

Configurazione e utilizzo della dashboard CyberArk
Lo scopo della voce CyberArk dashboard è fornire agli utenti di Remote Desktop Manager un'interfaccia che elimina la necessità di utilizzare Password Vault Web Access (PVWA) per visualizzare l'elenco delle safe e delle credenziali a cui l'utente attualmente connesso ha accesso. In combinazione con scenari senza password e/o con il nostro completo controllo degli accessi basato sui ruoli (RBAC), ciò significa che un utente NON deve conoscere le credenziali CyberArk per visualizzare un elenco degli account a cui ha accesso. Inoltre, poiché la dashboard è concepita per autenticarsi una sola volta al suo server e, soprattutto, per mantenere una sessione attiva per tutto il tempo in cui è attiva, presenta il vantaggio significativo di richiedere l'MFA una sola volta all'avvio della dashboard.
Un altro principio di progettazione della dashboard è che il suo principale modello di utilizzo consiste nel passare attraverso CyberArk Privileged Session Manager (PSM) per raggiungere le risorse. Ciò significa che Remote Desktop Manager NON ha bisogno di leggere la password dell'account da utilizzare. Sono disponibili modelli meno sicuri per supportare scenari più datati che alcuni dei nostri clienti utilizzano ancora.
Configurazione
Crei una nuova voce CyberArk dashboard oppure vada alle Proprietà di una voce esistente.
Nella sezione Generale, specifichi un Nome e una Cartella per la sua voce, se non è già stato fatto.
Scheda Generale
Inserisca l'URL dei servizi web per connettersi alla sua istanza CyberArk. È l'indirizzo del server e dovrebbe essere simile a "https://<server name>.<our domain>.loc/".
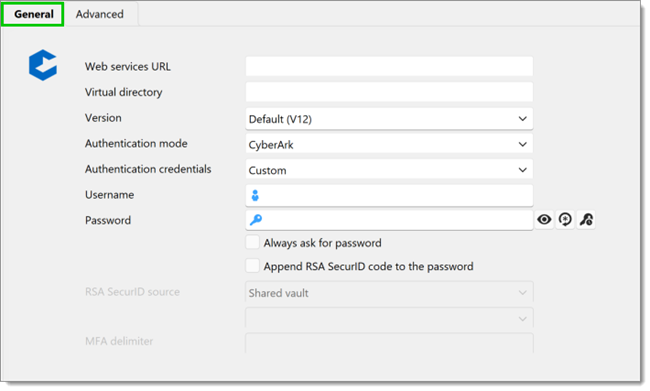
Inserisca una Directory virtuale. Questo campo è /privilegecloud oppure vuoto.
Selezioni una Versione nell'elenco a discesa. Si riferisce alla versione di CyberArk PVWA visualizzata nella pagina di autenticazione di CyberArk.
Selezioni la Modalità di autenticazione utilizzata per connettersi all'istanza CyberArk (CyberArk, Windows, LDAP, RADIUS o SAML).
L'autenticazione SAML è supportata con CyberArk dalla versione 2022.3.25 di Remote Desktop Manager, ma nelle versioni successive sono stati implementati importanti miglioramenti e correzioni di bug. Consigliamo di aggiornare almeno alla versione 2023.1 di Remote Desktop Manager se la sua versione attuale è precedente. Uno dei miglioramenti della versione 2023.1 è che non è più necessario fornire l'URL di accesso IdP durante la configurazione dell'autenticazione SAML. Se riscontra problemi con l'autenticazione SAML, consulti Configurazione SAML e risoluzione dei problemi. L'autenticazione SAML per CyberArk Privilege Cloud richiede Remote Desktop Manager 2023.2.17 o versione successiva.
L'amministratore della cassaforte CyberArk dovrebbe fornirle il modello di autenticazione utilizzato, ma se, nel PVWA, fa clic su un collegamento che corrisponde al nome di dominio della sua azienda, ciò indica che viene utilizzato il modello LDAP.
Nell'elenco a discesa Credenziali di autenticazione, selezioni Personalizzato per inserire le sue credenziali qui sotto oppure le selezioni utilizzando un meccanismo di Remote Desktop Manager. Questo elenco non è disponibile con la Modalità di autenticazione SAML.
Come per tutte le voci Dashboard in Remote Desktop Manager, se sta creando una voce che sarà visibile a più utenti, consigliamo di scegliere Impostazioni del mio account PVWA, quindi di andare in File–Impostazioni del mio account–CyberArk PVWA per inserire le sue credenziali CyberArk personali.
Segua questo passaggio se ha selezionato Personalizzato nell'elenco Credenziali di autenticazione. In caso contrario, passi alla sezione della scheda Avanzate.
Inserisca il suo Nome utente e la sua Password nei campi corrispondenti. Utilizzi il Generatore di password per creare una password sicura.
Selezioni la casella Chiedi sempre la password per ricevere la richiesta della password a ogni connessione.
Se dispone di un codice RSA SecurID, selezioni la casella Aggiungi il codice RSA SecurID alla password, quindi selezioni di seguito l'Origine RSA SecurID.
Scheda Avanzate
Generale
L'opzione Aggiornamento automatico è abilitata per impostazione predefinita. Mantiene la connessione al suo ambiente CyberArk ed elimina la necessità di inserire le credenziali 2FA a ogni connessione. Si consiglia di lasciarla abilitata.
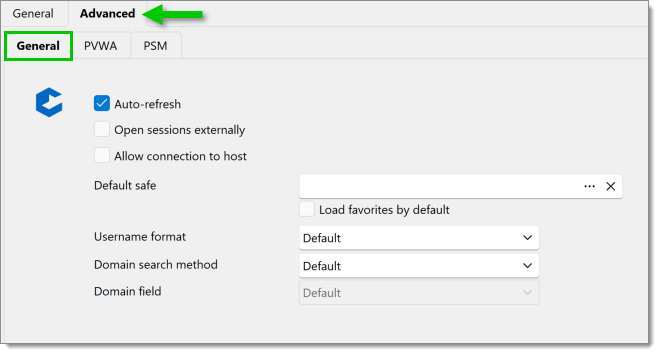
Selezioni Apri sessioni esternamente se non desidera che le sue sessioni si aprano in modalità incorporata in Remote Desktop Manager. Ciò è utile soprattutto per le applicazioni che supportano solo l'apertura esterna, come PSM-Putty (PSM-SSH) e molti altri componenti di connessione PSM. È necessario per connettersi ad applicazioni remote tramite connessioni PVWA.
Selezioni Consenti la connessione all'host se desidera consentire una connessione diretta alla macchina remota: ciò significa che l'utente attualmente connesso deve avere il diritto di visualizzare la password; è quindi meno sicuro e non è consigliato dal team CyberArk.
Selezioni Chiedi motivo se le viene richiesto di indicare un motivo per stabilire una connessione.
Selezioni Chiedi numero di ticket se le viene richiesto di fornire un numero di ticket per stabilire una connessione, a seconda della sua configurazione CyberArk. Il campo Sistema di ticketing associato a questa opzione è un valore stringa significativo nel suo ambiente. È informativo e viene inviato insieme al numero.
Il Salvataggio predefinito carica le sue safe. Può anche selezionare la casella Carica i preferiti per impostazione predefinita per caricare le sue safe preferite.
Imposti il Formato del nome utente predefinito per potersi connettere alla macchina remota. Può essere modificato anche nella dashboard per connessioni ad hoc, ma questo sarà il formato predefinito per questa istanza della dashboard.
Selezioni il Metodo di ricerca del dominio nell'elenco a discesa.
L'elenco a discesa Campo dominio è rilevante solo quando il Formato del nome utente è impostato sul valore Campo. A seconda di come è stata configurata la sua cassaforte, possono essere utilizzati vari campi CyberArk per contenere le informazioni sul dominio. Scelga il valore corrispondente alle impostazioni della sua cassaforte.
PVWA
L'opzione Consenti connessioni dirette (PVWA) è abilitata per impostazione predefinita ed è il metodo consigliato. Consente esattamente la stessa azione offerta dal pulsante Connetti in PVWA.
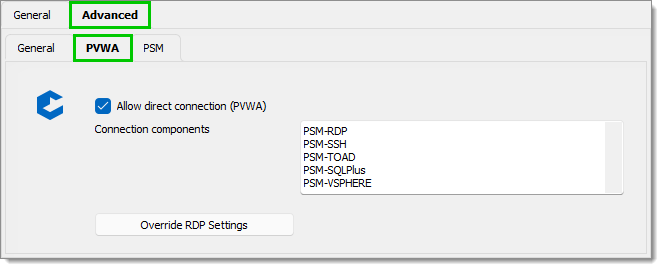
Nella casella Componenti di connessione, inserisca i componenti che desidera utilizzare per le sue connessioni. Inizializziamo il campo con i componenti predefiniti di un'installazione CyberArk standard, ma questo elenco DEVE corrispondere ai componenti configurati nella sua cassaforte.
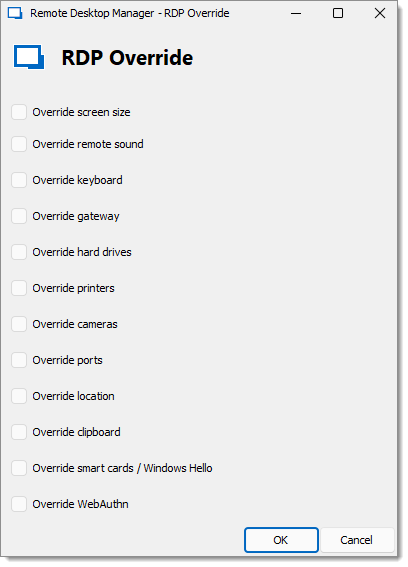
Dalla versione 2023.2.24 di Remote Desktop Manager è disponibile una nuova funzionalità chiamata Sostituisci impostazioni RDP. Per impostazione predefinita, le impostazioni RDP vengono recuperate da CyberArk PVWA durante la generazione della sessione PSM. Questa nuova opzione le consente di ignorare le impostazioni fornite da CyberArk e di applicare invece quelle specificate nella voce CyberArk dashboard. Questa sostituzione fa sì che tutte le sessioni PSM stabilite da questa dashboard abbiano impostazioni di visualizzazione diverse. Si potrebbe valutare la creazione di diverse istanze della voce dashboard per riflettere le preferenze dei diversi utenti.
PSM
L'opzione Consenti la connessione tramite PSM (shell alternativa) è disabilitata per impostazione predefinita. La abiliti se desidera consentire connessioni tramite PSM, ma utilizzando il metodo legacy che fornisce una shell alternativa.
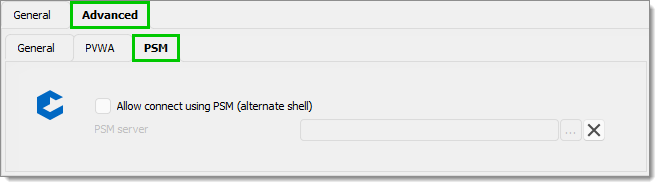
Ecco le restrizioni relative a PSM:
Un utente deve connettersi al server PSM tramite RDP e disporre dell'autorizzazione per farlo.
PSM deve essere in grado di collegare l'account LDAP a un profilo CyberArk PVWA (potrebbe funzionare con un SAML Entra ID quando LDAP è clonato su Entra ID)
L'account da utilizzare deve essere trovato senza alcuna ambiguità nella cassaforte CyberArk.
Questa funzionalità è fornita per comodità e non è consigliata dal team CyberArk. Presenta alcune limitazioni rispetto all'azione Connetti di PVWA, che utilizza un token con durata limitata. È necessario disporre di una voce PSM Server configurata nella stessa cassaforte. La selezioni nell'elenco a discesa del server PSM.
Utilizzo della dashboard
Interfaccia utente
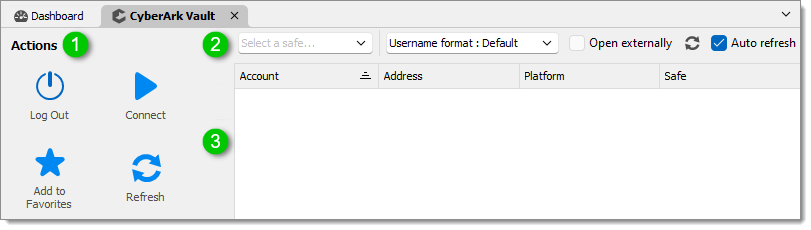
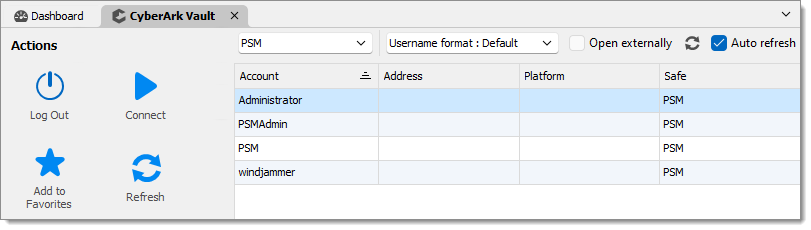
Il menu Azioni le consente di:
Accedere o disconnettersi dalla dashboard.
Connettersi a un host utilizzando le credenziali selezionate.
Aggiornare il contenuto della safe.
Aggiungere una safe ai preferiti.
Il menu superiore le consente di:
Selezionare una safe a cui connettersi.
Selezionare il Formato del nome utente.
Consentire o non consentire alla sessione di Aprirsi esternamente (non incorporata in Remote Desktop Manager).
Aggiornare il contenuto della safe.
Abilitare o disabilitare l'Aggiornamento automatico. Se disabilitato, le connessioni PSM potrebbero richiedere l'MFA a ogni connessione.
L'area dei contenuti le consente di visualizzare gli account all'interno di una safe o di un gruppo e di interagire con essi. Può vedere l'Account, il suo Indirizzo, la sua Piattaforma e la Safe in cui si trova.
Selezione di una safe
Con il selettore di safe può esplorare le sue safe e selezionare quella che desidera utilizzare.
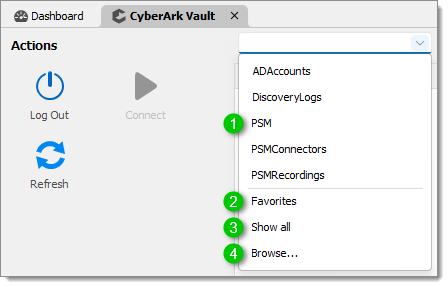
La sezione superiore dell'elenco a discesa contiene un sottoinsieme delle safe a cui si ha accesso. Può anche visualizzare e gestire l'elenco delle safe escluse in File – Impostazioni – Tipi – CyberArk.
Preferiti visualizzerà gli account che sono stati contrassegnati come preferiti in CyberArk, ma dall'interno di Remote Desktop Manager. L'aggiunta o la rimozione di un preferito aggiornerà CyberArk.
Mostra tutto elencherà tutti gli account a cui l'utente ha accesso. Per alcuni utenti si tratterà di un elenco consistente e non sarà un'operazione rapida. È previsto per gli utenti che hanno accesso a un elenco limitato di account.
Sfoglia... visualizzerà la finestra di dialogo di selezione della safe, dove sono disponibili paginazione e filtri per aiutare l'utente a individuare la safe pertinente. Anche in questo caso, sono elencate per impostazione predefinita nell'ordine ricevuto da CyberArk.
Di seguito è riportata un'anteprima della pagina CyberArk Seleziona safe che appare dopo aver selezionato Sfoglia... nel selettore di safe.
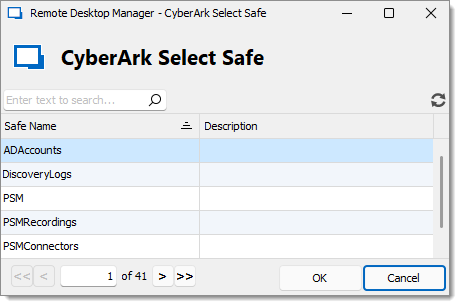
In questa vista, se seleziona una safe e fa clic su OK, potrà quindi visualizzare gli account di quella safe.
Connessione a un host
Dopo aver selezionato l'account che desidera utilizzare, può utilizzare il pulsante Connetti nel menu Azioni oppure fare clic con il tasto destro e selezionare il componente di connessione appropriato.
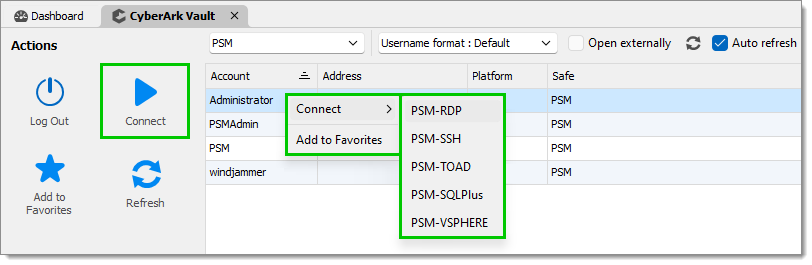
In entrambi i casi, vedrà una finestra di dialogo che le consente di specificare l'host a cui desidera connettersi.
Selezione di un host
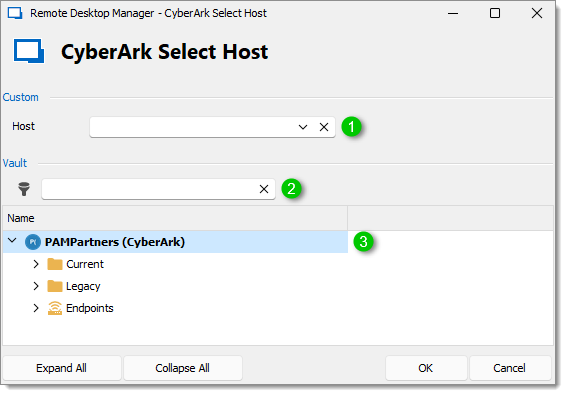
Campo Host
Se nelle proprietà dell'account viene utilizzato il campo Accesso alla macchina remota di CyberArk, gli endpoint inseriti saranno elencati in questo campo. Ciò consente connessioni anche per risorse non gestite in Remote Desktop Manager.
Se il campo Accesso alla macchina remota di CyberArk non viene utilizzato, può digitare qualsiasi nome nel controllo per connettersi. La preghiamo di notare che la risoluzione dei nomi viene eseguita a livello di PSM. Pertanto, aderisca agli standard della sua installazione CyberArk per ottenere risultati positivi.
Campo filtro: digiti i caratteri corrispondenti al nome di una risorsa per applicare un filtro nella griglia sottostante.
La griglia visualizzerà le voci che rappresentano un sistema host. Si connetta quindi a quella che rappresenta l'endpoint a cui deve connettersi.
Utilizzo del riquadro di navigazione di Remote Desktop Manager per stabilire le connessioni
Dopo aver selezionato l'account nella dashboard CyberArk, può anche utilizzare il riquadro di navigazione per selezionare un host facendo clic con il tasto destro su una voce e passando al menu Connetti tramite.
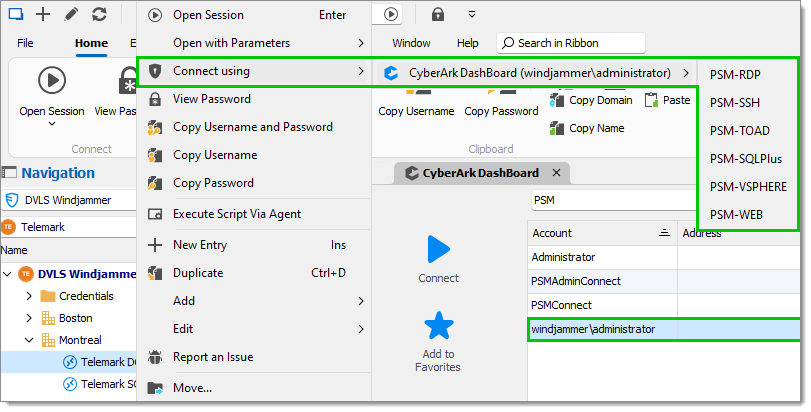
Il menu può essere ignorato consentendo un'azione con doppio clic quando esiste una sola combinazione possibile di account/gateway/componente.
Selezioni una voce e vada a Proprietà – Avanzate.
Vada a Connetti utilizzando la dashboard con il doppio clic e faccia clic su Sì.
Faccia clic su OK per salvare e chiudere la finestra.
Il doppio clic ora aprirà automaticamente la Dashboard.
Vedi anche
Ultimo aggiornamento
È stato utile?