

Configurare una voce Azure Bastion in Remote Desktop Manager
Microsoft Azure Bastion è un servizio completo e interamente gestito che fornisce l'accesso alle macchine virtuali (VM) di Azure tramite Remote Desktop Protocol (RDP) e Secure Shell Protocol (SSH) senza esporre i loro IP pubblici. Servizio fatturato a ore, Azure Bastion è legato a una specifica rete virtuale di Azure e consente l'accesso a tutte le VM in essa contenute.
Remote Desktop Manager consente la connessione senza interruzioni alle istanze di Azure Bastion tramite una voce VPN/SSH/Gateway, sia per singola connessione sia condivisa tra molte. Una volta effettuato il provisioning di Azure Bastion, aggiunga i dettagli necessari a Remote Desktop Manager, si autentichi ad Azure e si connetta a qualsiasi VM all'interno della rete virtuale di Azure indicata.
Provisioning di Azure Bastion per una rete virtuale di Azure
Prima di creare voci in Remote Desktop Manager, sono necessari alcuni passaggi per il provisioning nel suo portale di Azure.
Apra il suo portale Microsoft Azure e acceda al suo account.
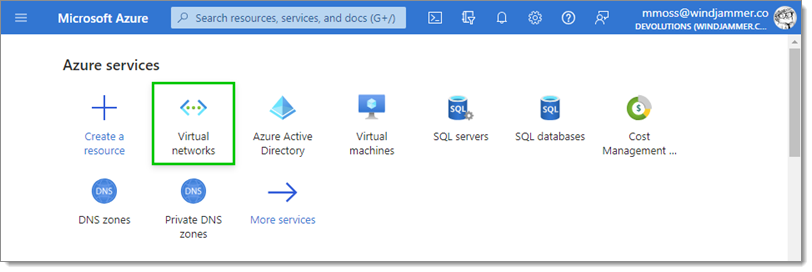
Selezioni Reti virtuali nella sezione Servizi di Azure. Se non la vede, faccia clic su Altri servizi per far comparire altri servizi.
Faccia clic su una rete virtuale specifica a cui aggiungere Bastion (oppure ne crei una).
Nel menu a sinistra, vada al riquadro Bastion per aprire i dettagli, quindi faccia clic sul pulsante Distribuisci Bastion per avviare il processo. Se non esiste una subnet con spazio sufficiente, Bastion mostra solo il pulsante Configura manualmente e richiede la creazione della subnet. Nell'immagine sopra è stata fornita la subnet
172.16.2.0/24e il pulsante Distribuisci Bastion viene abilitato una volta aggiunta la subnet.
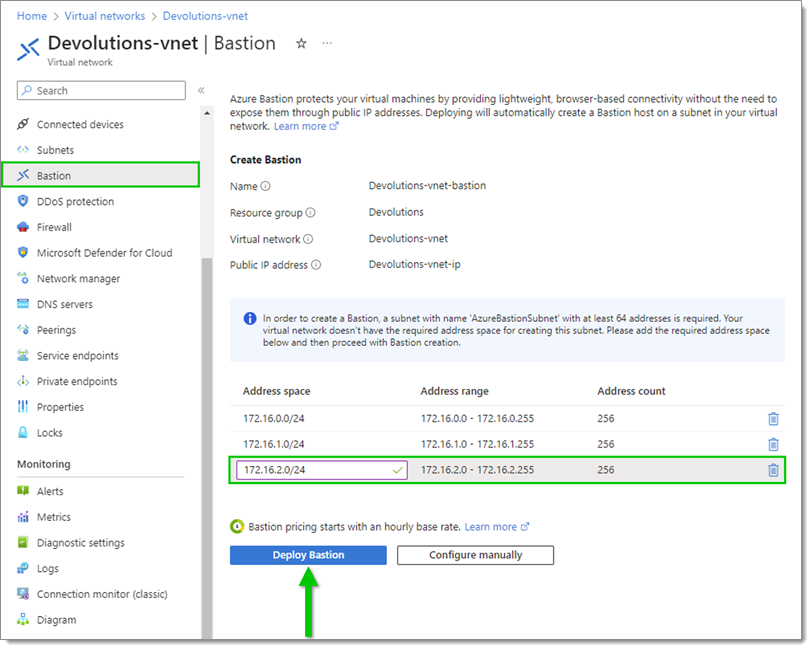
Si tratta di un processo in più fasi, che può richiedere 10 minuti o più per essere completato.
Crea una subnet denominata
AzureBastionSubnet.Crea una risorsa per Azure Bastion -
{Existing Virtual Network}-bastion.Distribuisce almeno un'istanza dell'applicazione Bastion.
Esegue il provisioning di un IP pubblico legato alla risorsa Azure Bastion.
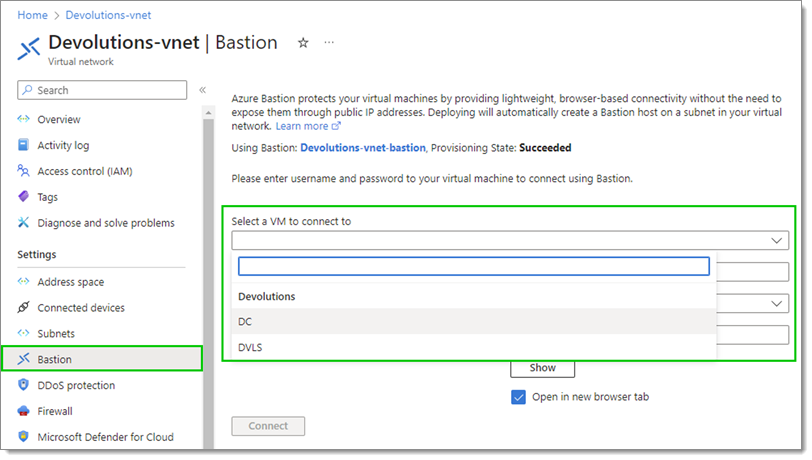
Una volta effettuato il provisioning di Azure Bastion, torni nuovamente al riquadro Bastion.
Selezioni una VM disponibile a cui connettersi.
Inserisca le credenziali locali appropriate della VM in Impostazioni di connessione.
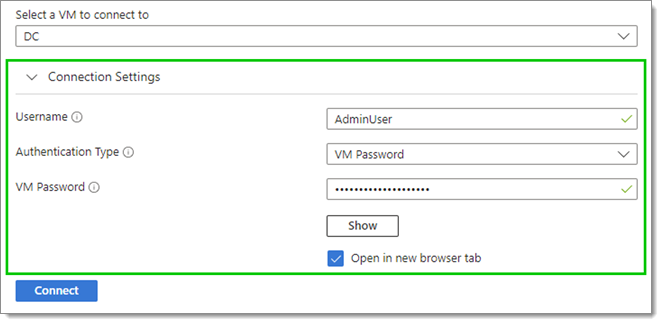
Faccia clic su Connetti. Una volta stabilita la connessione, si apre una nuova scheda del browser che mostra la connessione.
Sempre nel portale di Azure, vada alla risorsa
{Existing Virtual Network}-bastion.Nel menu a sinistra, faccia clic sul riquadro Configurazione.
Selezioni il livello Standard e abiliti il Supporto client nativo (disabilitato per impostazione predefinita).
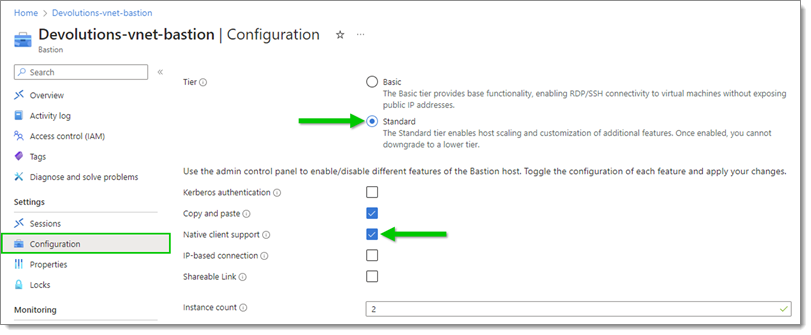
Salvi la configurazione e attenda il tempo necessario per completare l'aggiornamento e le modifiche alle funzionalità.
Una volta effettuato l'aggiornamento, non è più possibile tornare a un livello inferiore. Si assicuri quindi di volerlo fare e tenga presente il relativo aumento di prezzo.
Connettere Remote Desktop Manager ad Azure Bastion
Ora che Azure Bastion è configurato, può configurare Remote Desktop Manager per connettersi alle VM dietro Azure Bastion. I passaggi seguenti mostrano la creazione di una voce VPN Azure Bastion esterna, che viene poi collegata a una voce di sessione RDP/SSH. Ciò è utile se prevede di utilizzare la voce Azure Bastion con più voci di sessione.
Tuttavia, se prevede di utilizzarla con una sola voce di sessione, può impostare la configurazione di Azure Bastion direttamente nelle proprietà di quella sessione, nella sezione VPN/SSH/Gateway del menu a sinistra. Dovrà comunque seguire i passaggi qui sotto, poiché la configurazione e le informazioni da fornire restano le stesse.
Prima di connettersi, individui i seguenti dettagli delle proprietà:
Host
MyAzureBastion
Questo valore deriva da {Existing Virtual Network}-bastion e non corrisponde al valore di DNS pubblico o IP pubblico presente nelle informazioni della risorsa.
ID sottoscrizione
6f14d593-b33a-48ca-81es-428eeb0ff8b1
Si presuppone che sia lo stesso dell'host Azure Bastion, nel qual caso può essere omesso. Individui questo valore andando su Sottoscrizioni. Quindi selezioni la sua sottoscrizione specifica e copi il valore ID sottoscrizione.
Gruppo di risorse
Devolutions-202309011056
Si presuppone che sia lo stesso dell'host Azure Bastion, nel qual caso può essere omesso. È il gruppo di risorse in cui si trovano la rete virtuale e l'oggetto Bastion collegato.
ID tenant
76377918-3e78-4fd7-b07a-6eb5d4bbf18f
È necessario solo se il Bastion non esiste nel tenant predefinito dell'utente Azure. Faccia clic sul pulsante “…” accanto a ID tenant in Remote Desktop Manager per popolare il campo, oppure individui manualmente questo valore andando su Entra ID, scegliendo la scheda Proprietà e copiando il valore ID tenant.
Con i dettagli a disposizione, apra Remote Desktop Manager e vada nella posizione in cui desidera collocare la sua voce Azure Bastion.
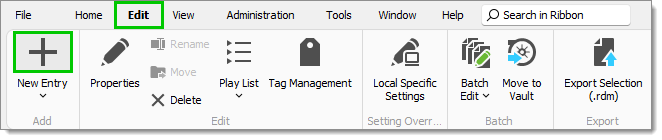
Nella barra multifunzione, vada alla scheda Modifica e faccia clic sul simbolo "+" per aggiungere una nuova voce.
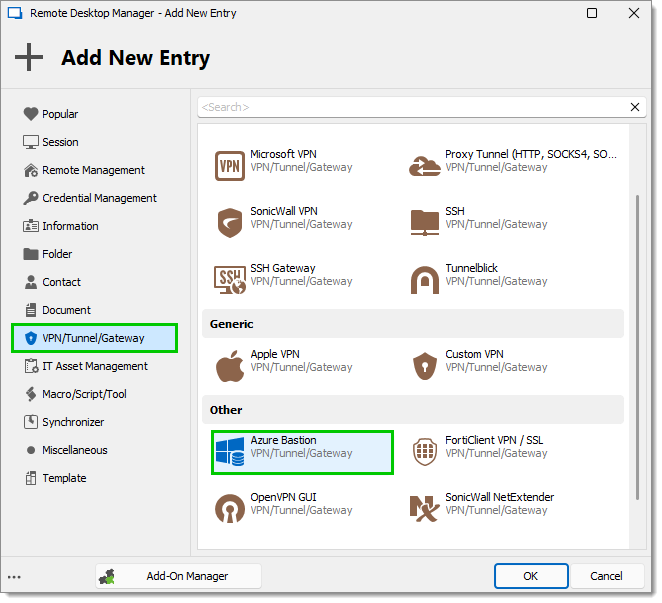
Tra i tipi di voce VPN/SSH/Gateway, selezioni Azure Bastion e faccia clic su OK.
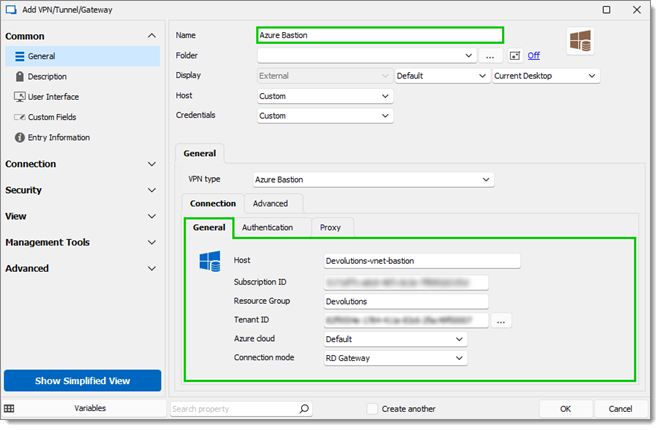
Assegni un Nome alla sua voce.
Nella sotto-scheda Generale, inserisca le informazioni individuate al passaggio 1 per Host, ID sottoscrizione, Gruppo di risorse e ID tenant.
Selezioni un cloud Azure nell'elenco a discesa corrispondente. Il valore Predefinito corrisponde ad Azure Public Cloud.
Selezioni una Modalità di connessione nell'elenco a discesa corrispondente. Scelga tra:
Tunnel TCP (consigliato): consente numeri di porta univoci ma offre prestazioni inferiori. Disponibile solo con il livello Standard. Supporta porte non standard e voci SSH. Questa modalità replica la funzionalità del comando az cli Bastion tunnel.
Gateway Desktop remoto: recupera un file di connessione RDP dal Bastion e lo utilizza in background per prestazioni più rapide. Supporta solo le voci di sessione RDP.
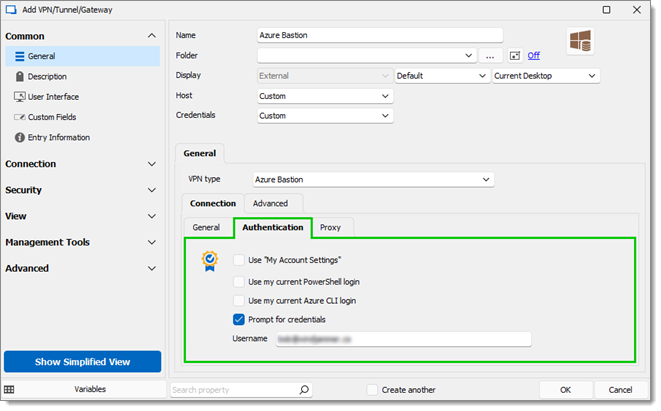
Apra la sotto-scheda Autenticazione e selezioni il valore appropriato:
Usa "Impostazioni del mio account": preleva le sue credenziali da File – Impostazioni del mio account.
Usa il mio accesso PowerShell corrente: preleva il contesto di accesso corrente da Azure PowerShell (
Connect-AzAccount).Usa il mio accesso Azure CLI corrente: preleva il contesto di accesso corrente da Az CLI (
az login).Richiedi credenziali: mostra un accesso interattivo per autenticarsi tramite una finestra pop-up del browser web. Facoltativamente può fornire il nome utente come suggerimento di accesso. Il token di accesso verrà memorizzato nella cache per le connessioni successive nella stessa sessione utente. Nell'esempio seguente, la connessione è impostata per mostrare una schermata di accesso di Azure e viene fornito un suggerimento di accesso facoltativo per selezionare l'account corretto.
Faccia clic su OK per salvare la voce.
Nella barra multifunzione, vada alla scheda Modifica e faccia nuovamente clic sul simbolo "+" per aggiungere un'altra voce.
Tra i tipi di voce Sessione, selezioni RDP (Microsoft Remote Desktop) oppure SSH Shell e faccia clic su OK. Per questo esempio è stata utilizzata una voce di sessione RDP.
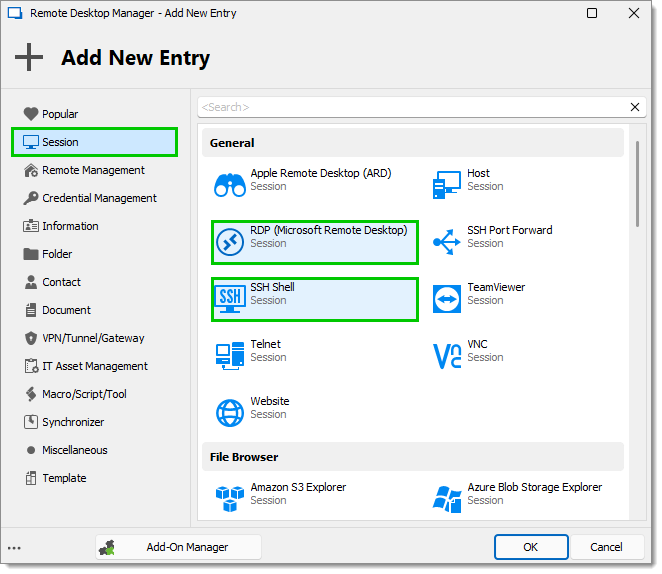
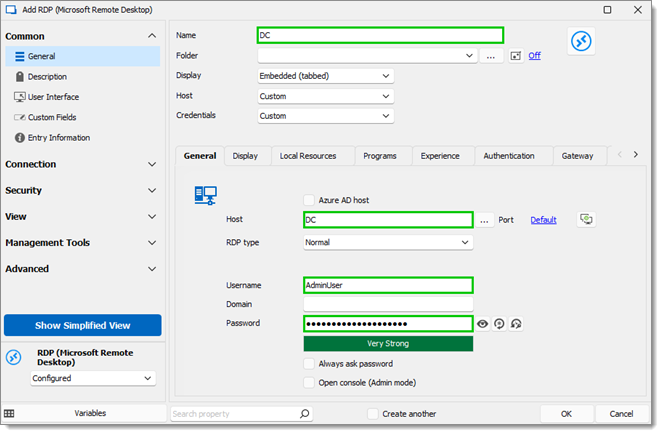
Assegni un Nome alla sua voce.
Nella scheda Generale, inserisca nel campo Host il nome della VM presente in Azure.
Inserisca il Nome utente e la Password della VM per accedere alla VM stessa.
Nel menu a sinistra, vada alla schermata VPN/SSH/Gateway della connessione RDP.
Nella scheda VPN/SSH/Gateway, in Generale, selezioni Connetti sempre nell'elenco a discesa Connetti.
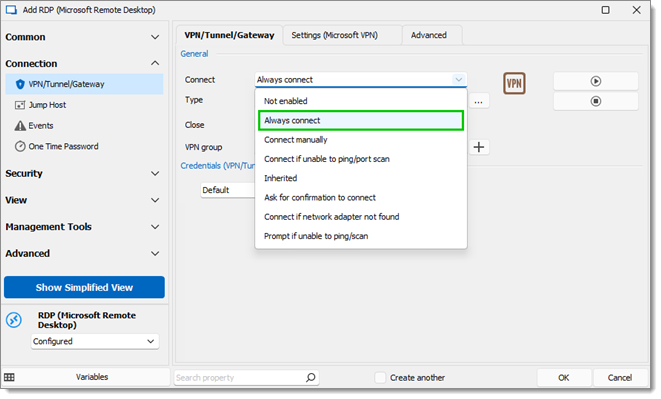
Nell'elenco a discesa Tipo, selezioni Azure Bastion.
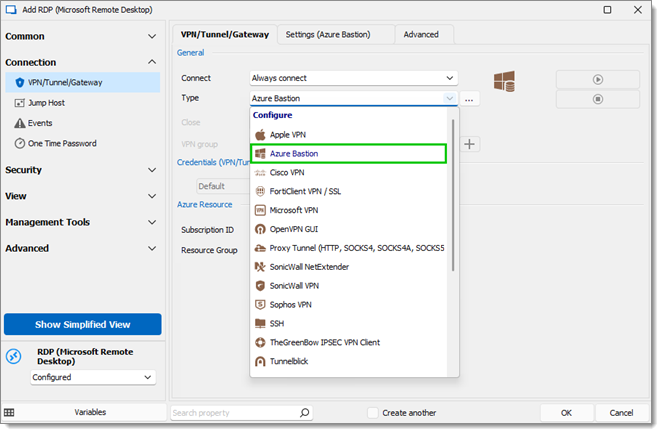
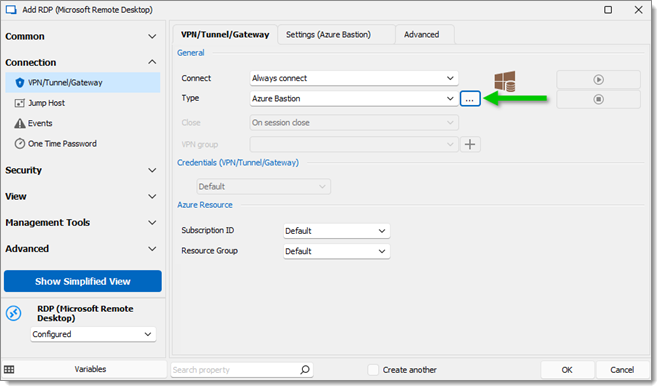
Faccia clic sul pulsante con i puntini di sospensione accanto all'opzione Tipo.
Scelga Esistente nel menu a sinistra, quindi trovi la voce Azure Bastion già creata in precedenza.
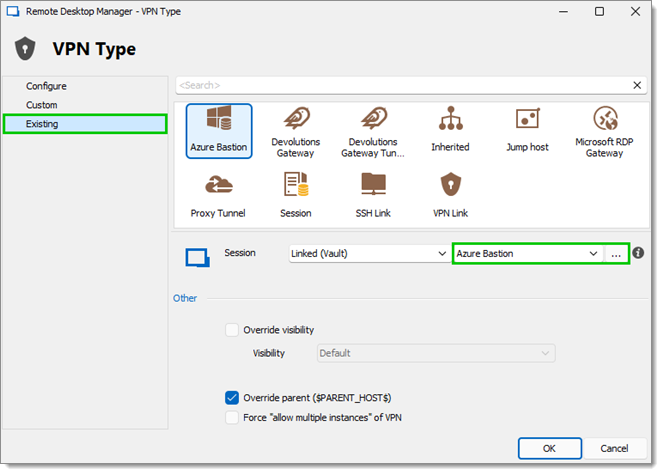
Faccia clic su OK due volte per chiudere le finestre di modifica della connessione.
Avvii una connessione alla VM appena aggiunta.
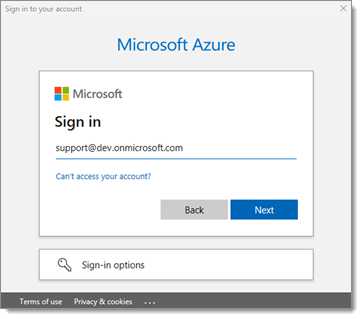
Per l'autenticazione interattiva, e in particolare se le sue credenziali non sono ancora memorizzate nella cache, verrà visualizzata una richiesta di accesso Microsoft per autenticarsi al portale di Azure. Inserisca le sue credenziali Azure per aprire la connessione Azure Bastion e connettersi alla VM richiesta.
La sua connessione dovrebbe ora essere aperta.
Potrebbe riscontrare questo messaggio di errore in Remote Desktop Manager: The Azure Bastion does not support native client connections (SKU: Basic Native Client: False). Significa che non ha effettuato l'aggiornamento al livello corretto. Se riscontra problemi nell'utilizzo del tunnel SSH tramite il Bastion con una scheda di rete con IPV6 abilitato, provi ad andare alle proprietà Avanzate del tunnel SSH e a impostare il Protocollo Internet su IPV4.
Ultimo aggiornamento
È stato utile?