

Verifica delle password compromesse (pwned)
Nel mondo della sicurezza informatica, una password pwned è una password che è stata esposta in violazioni di dati (ovvero è posseduta/pwned dagli hacker).
L'uso di una password pwned aumenta notevolmente le probabilità di essere vittima di una violazione dei dati. Pwned Check sfrutta l'API Pwned Passwords di Troy Hunt e verifica automaticamente se una password che sta utilizzando (o che sta pensando di utilizzare) è stata pwned dagli hacker. In tal caso, riceverà una notifica e potrà agire in modo proattivo scegliendone un'altra per evitare rischi. Nel database Pwned Passwords sono presenti oltre mezzo miliardo di password.
Configurare il controllo delle password pwned
Nei database esistenti, il controllo Pwned non viene attivato automaticamente.
Vada in Amministrazione – Impostazioni di sistema – Convalida delle password.
Nell'opzione Controllo compromesso (pwned), scelga Abilitato dall'elenco e faccia clic su OK.
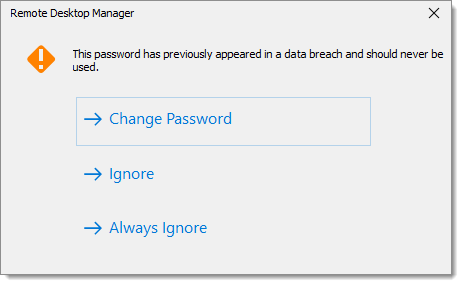
Remote Desktop Manager analizza una password quando salva una voce. Viene visualizzato un messaggio quando una password viene trovata nel database Pwned Passwords. Se vede questa finestra, dovrebbe cambiare immediatamente la password. Ricordi di cambiarla sia in Remote Desktop Manager sia nell'account effettivo.
Il back end
Stia tranquillo: Remote Desktop Manager NON invia le sue password a Pwned Passwords.
Ecco come funziona:
Pwned Password Check utilizza k-Anonymity.
Remote Desktop Manager invia all'API solo i primi cinque caratteri dell'hash SHA-1 della password.
L'API restituisce un elenco di tutti gli hash delle password che corrispondono ai primi cinque caratteri dell'hash. L'API restituisce solo la seconda parte dell'hash.
Remote Desktop Manager confronta gli hash presenti nell'elenco con l'hash della password che desidera utilizzare.
In caso di corrispondenza, riceve un avviso.
Scegliere password più efficaci
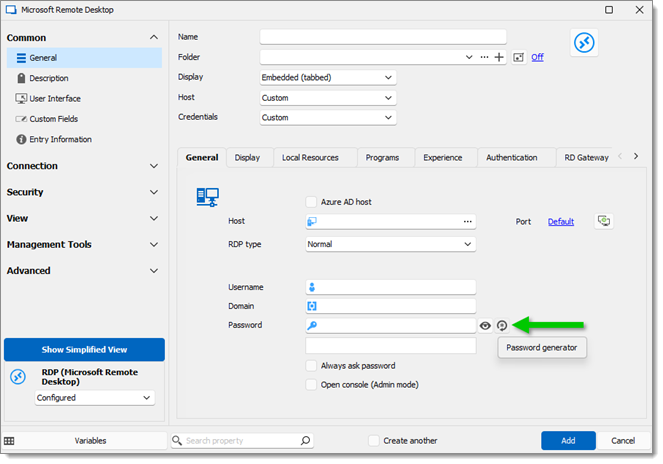
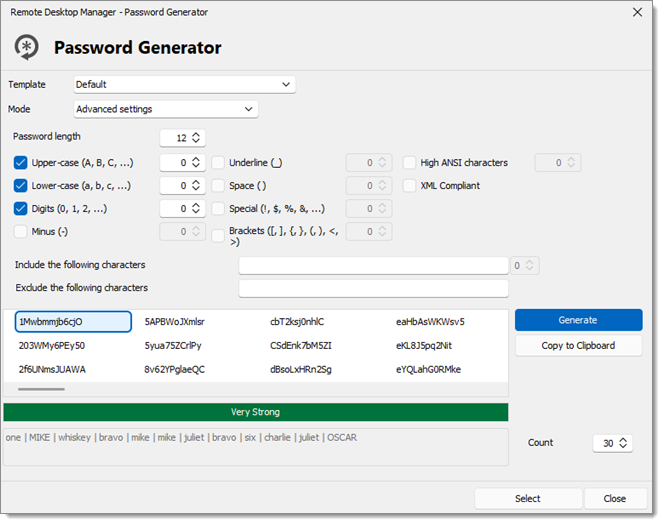
Remote Desktop Manager semplifica la creazione di password efficaci. Il Generatore di password integrato crea password sicure, seguendo le sue specifiche per lunghezza e complessità della password. Il generatore di password è disponibile in ogni voce accanto ai campi della password.
Vedere anche
Ultimo aggiornamento
È stato utile?