

Restreindre l'accès MS RDP à Remote Desktop Manager uniquement
De nombreuses organisations cherchent à centraliser leurs connexions Bureau à distance, en les restreignant pour qu'elles ne soient lancées qu'à partir de Remote Desktop Manager. Voici quelques considérations pour mettre en œuvre cette stratégie dans votre organisation.
Considérations
Le simple fait de bloquer Microsoft RDP (mstsc.exe) ne sécurise pas suffisamment l'accès, car cela laisse des vulnérabilités potentielles ouvertes. Les utilisateurs pourraient contourner cette mesure en utilisant des solutions de rechange comme Microsoft RDC Manager ou des versions non autorisées de Remote Desktop Manager, en utilisant potentiellement des paramètres en dehors des paramètres approuvés. Une approche plus sécuritaire consiste à intégrer les identifiants de session dans Remote Desktop Manager lui-même. Cette méthode garantit que les utilisateurs peuvent établir des connexions à distance sans accéder directement aux identifiants, ce qui impose l'utilisation de Remote Desktop Manager.
Cependant, si vous croyez que la simple désactivation de Microsoft RDP répond à vos besoins de sécurité, des directives sur ce processus sont disponibles dans l'article de Microsoft How to Enable or Disable Remote Desktop via Group Policy Windows 2008.
Notre solution recommandée consiste à utiliser une passerelle sécurisée, protégée par un mot de passe inconnu de l'utilisateur final. Cela peut être implémenté au moyen d'un tunnel SSH ou de notre fonctionnalité exclusive Jump, combinée à des ajustements de pare-feu sur les hôtes distants afin de bloquer toute connexion provenant d'adresses IP non reconnues par vos passerelles désignées.
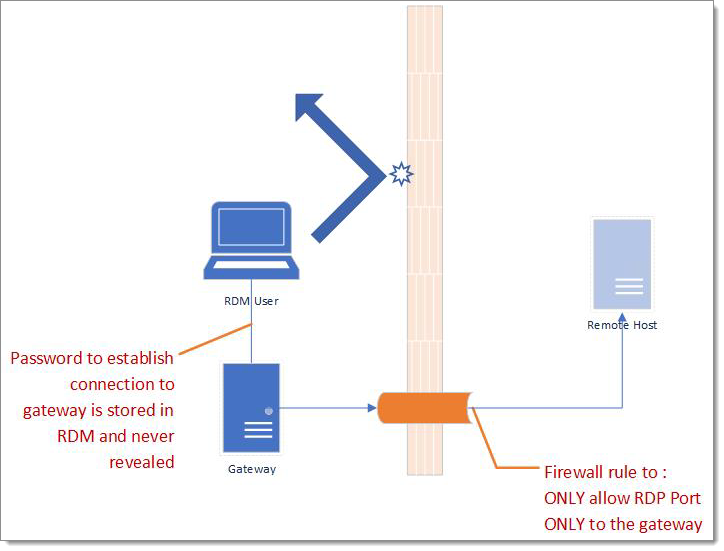
Les tunnels SSH sont particulièrement efficaces; ils peuvent fonctionner sur une machine virtuelle utilisant n'importe quelle distribution *nix et nécessitent un minimum de RAM et d'espace disque. De plus, l'utilisation de tunnels SSH oblige les utilisateurs à s'appuyer sur Remote Desktop Manager, puisque les identifiants du tunnel ne sont pas des identifiants de domaine et doivent être stockés dans l'application elle-même.
Mis à jour
Ce contenu vous a-t-il été utile ?