

Validation du certificat
Lorsque Remote Desktop Manager se connecte à une URL en utilisant le protocole HTTPS, il valide le certificat selon les meilleures pratiques de l'industrie. Le premier obstacle consiste à valider que votre appareil fait confiance à l'autorité qui a émis le certificat, appelée l'autorité de certification racine (AC). Chaque certificat est habituellement une hiérarchie d'AC intermédiaires sous une racine, chacune relevant généralement de la juridiction d'une entité légale différente. Le résultat final est que chaque niveau ajoute ses propres étapes de validation.
Pour certaines organisations ayant une pratique InfoSeq mature, où d'autres départements ont l'autorité finale sur toutes les communications réseau, nous avons créé des options pour désactiver certaines validations, mais cela ne devrait être fait qu'en dernier recours. Veuillez consulter la section des options de sécurité des certificats ci-dessous :
Souvent, les utilisateurs se concentrent sur Remote Desktop Manager comme source la plus probable de l'erreur, mais puisque nous utilisons les fonctionnalités de basicnet pour effectuer la validation, un bogue est peu probable. Ultimement, si l'exécution de la validation du certificat avec les outils offerts par votre système d'exploitation indique une erreur, Remote Desktop Manager en indiquera une également. Pour déterminer rapidement si c'est le cas, exportez le certificat en :1. Choisissant Afficher le certificat dans le dialogue d'erreur de validation du certificat. 2. L'exportant comme décrit dans Dialogue système. 3. Effectuant une validation manuelle du certificat. Si la validation réussit, communiquez avec nous pour ouvrir un billet. Si elle ne réussit pas, voyez avec votre département TI pour résoudre le blocage, ou désactivez la validation du certificat.
Dépannage DANS Remote Desktop Manager
Remote Desktop Manager indique une erreur de validation du certificat en affichant le dialogue suivant :
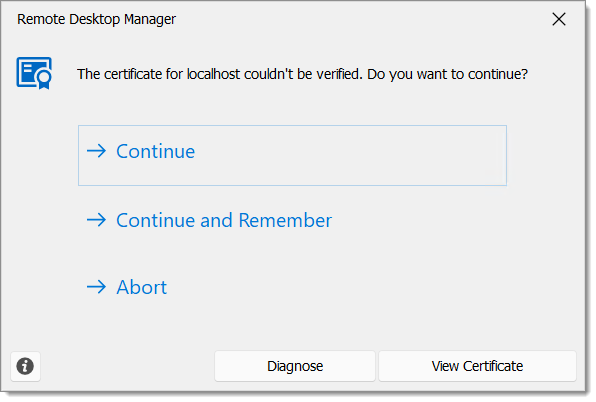
Avant d'ignorer l'erreur ou d'ajouter le certificat à la liste des exceptions, effectuez toujours une validation sommaire du certificat en utilisant l'action Afficher le certificat, vérifiez les champs Délivré à et Délivré par pour déterminer s'ils semblent corrects pour votre organisation.
Le dialogue offre cinq commandes :
Continuer
Cette option accepte le certificat pour cette session seulement.
Continuer et se souvenir
Cette option accepte le certificat et se souvient de votre choix. Pour « oublier » un certificat qui avait été ajouté précédemment, vous devez effacer la liste d'exemption des certificats à l'aide des options liées à la Sécurité des certificats.
Abandonner
Cette option abandonne la communication tentée, ce qui entraînera une erreur d'inaccessibilité.
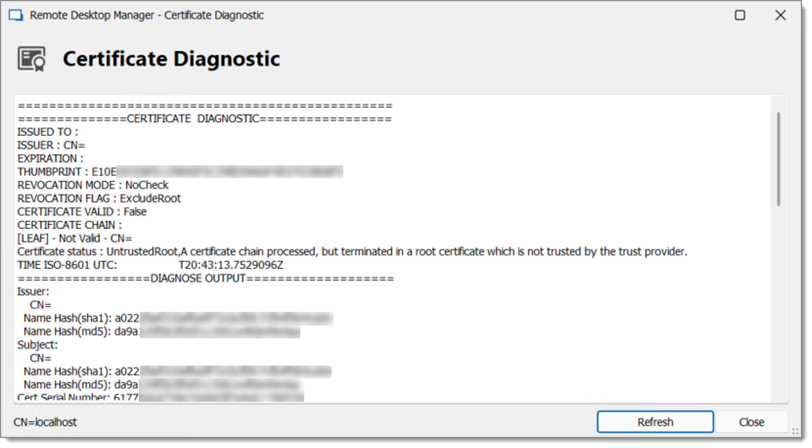
Diagnostiquer
Cette option affiche la fenêtre de diagnostic du certificat.
Afficher le certificat
Cette option affiche le certificat à l'aide du Dialogue système. Vous pouvez l'utiliser pour exporter le certificat en vue d'une validation manuelle.
Fenêtre de diagnostic du certificat de Remote Desktop Manager
Dialogue système
Pour en savoir plus sur les raisons de l'échec de la validation du certificat, vous pouvez utiliser certains outils, mais le certificat doit d'abord être exporté.
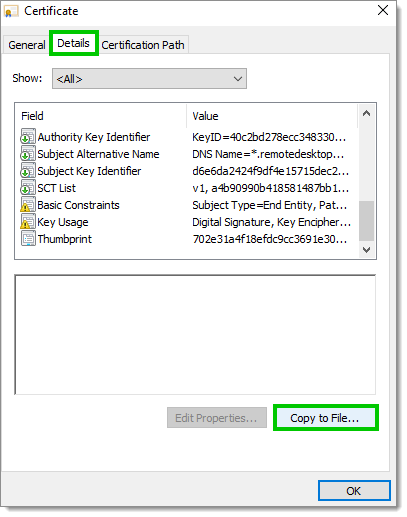
Pour exporter le certificat, suivez ces étapes :
Allez à l'onglet Détails de l'invite de certificat Windows.
Cliquez sur Copier dans un fichier... et procédez à l'exportation du certificat en tant que fichier *.cer.
Validation manuelle du certificat
Voici quelques outils qui peuvent être utilisés pour vérifier le certificat nouvellement exporté :
Utiliser PowerShell (nécessite PowerShell v4)
Dans une console PowerShell, adaptez le chemin d'accès du fichier de certificat, puis exécutez : $cert=New-Object System.Security.Cryptography.X509Certificates.X509Certificate2("%USERPROFILE%\Desktop\cert.cer" Test-Certificate -Cert $cert
Utiliser CMD
Adaptez le chemin d'accès du fichier de certificat, puis exécutez la commande suivante : certutil -verify "%USERPROFILE%\Desktop\cert.cer"
La sortie résultante des outils mentionnés ci-dessus peut être utilisée pour obtenir plus d'information sur le problème.
Options liées à la sécurité des certificats
Naviguez vers Fichier – Paramètres – Sécurité – Sécurité des certificats pour gérer les options liées aux certificats.
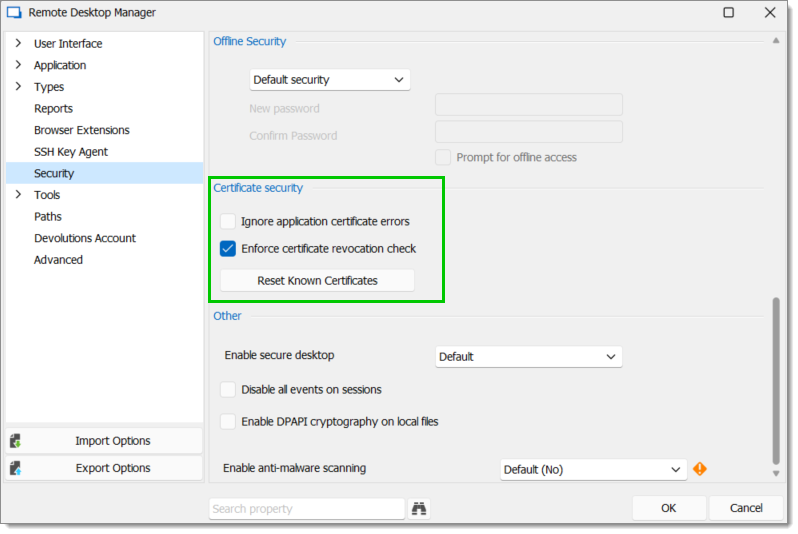
Ignorer les erreurs de certificat de l'application
Activez cette option pour désactiver la validation du certificat de l'application. Ce n'est pas recommandé, car cela compromettrait la confidentialité et l'intégrité des communications entre le client et le serveur et pourrait exposer l'application à des menaces potentielles.
Vérifier la révocation du certificat de serveur
Cette option vérifie que le certificat n'a pas été révoqué. Ceci est nécessaire si l'une des URL pour la Validation du certificat est indisponible pour une raison quelconque.
Réinitialiser les certificats connus
Utilisez cette option pour effacer les certificats mis en cache. Tous les certificats devront être validés à nouveau.
Vérifier l'autorité de certification (AC)
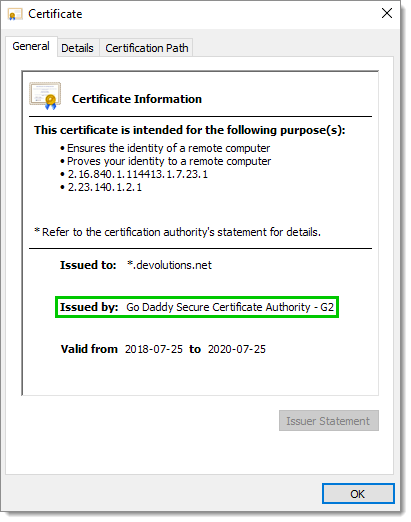
Ouvrez le certificat, puis vérifiez par quelle autorité de certification le certificat a été Délivré par, dans l'onglet Général.
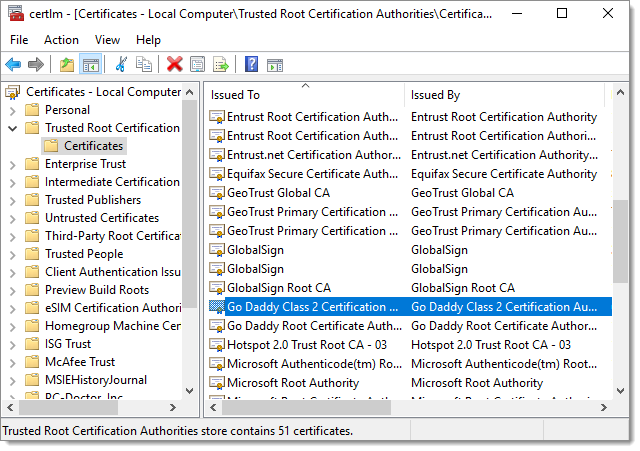
Vérifiez que l'autorité de certification est correctement installée dans le magasin de certificats.
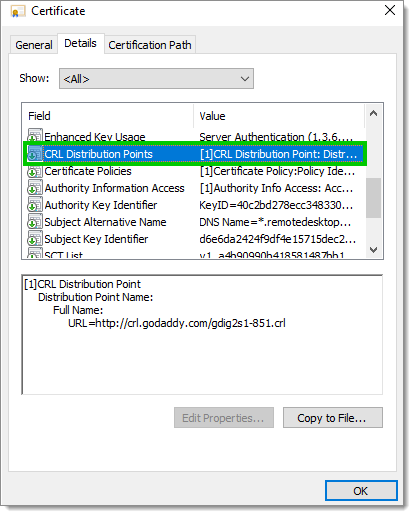
Vérification de la révocation du certificat
Assurez-vous que le serveur CRL (liste de révocation de certificats) est accessible, car il est requis pour valider un certificat.
Mis à jour
Ce contenu vous a-t-il été utile ?