

Seguridad simplificada
Aunque el siguiente escenario es pertinente para pequeñas y medianas empresas, no se recomienda para una empresa de mayor tamaño. Para un escenario más adecuado para grandes empresas, consulte el escenario Seguridad avanzada.
Nuestra empresa ficticia, Windjammer, tiene cuatro grupos de usuarios: HelpDesk, ServiceDesk, Administrations y Consultants. Hay dos empresas cliente: Downhill Pro y Telemark.
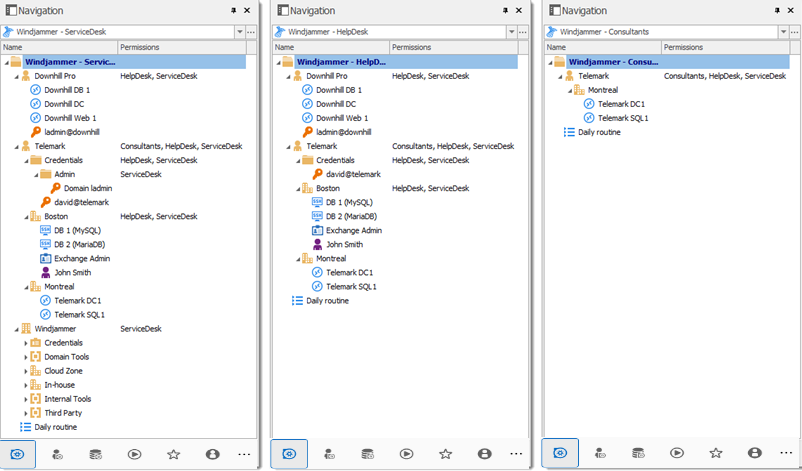
La siguiente estructura de árbol representa las entradas a las que los usuarios tienen acceso una vez establecidos todos los permisos: 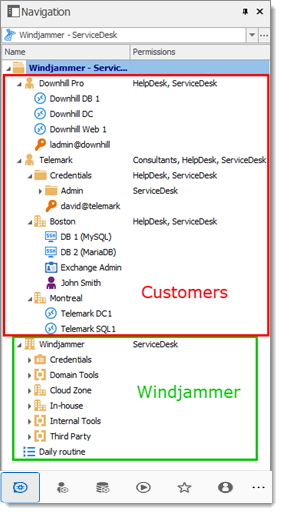
Configuración de usuarios
Aquí tiene un ejemplo de configuración de usuarios. Para crear usuarios, vaya a Administración – Usuarios – Añadir usuario.
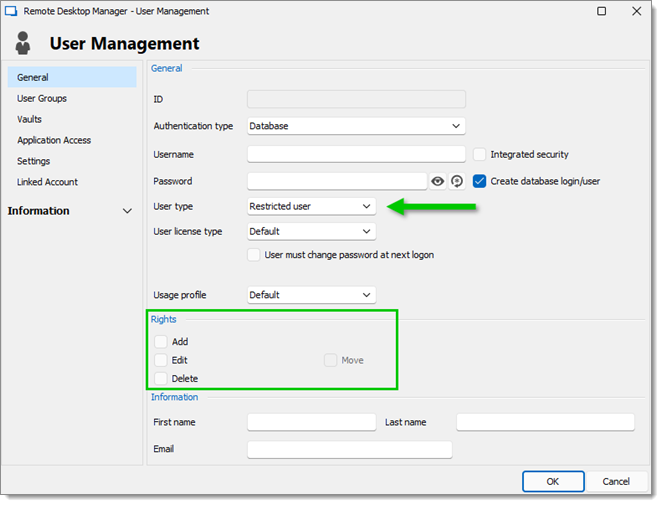
La siguiente selección de derechos está disponible al establecer un usuario como Usuario restringido.
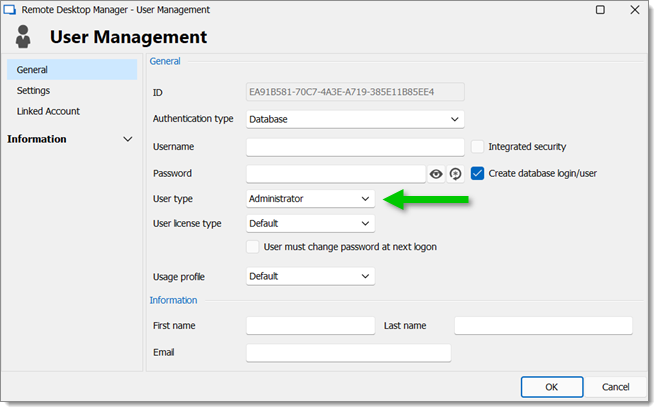
Administradores: los administradores tienen mucho más acceso que los usuarios normales. Al crear estos usuarios, establezca el tipo de usuario en Administrador para darles acceso a todo. El administrador puede acceder a todas las entradas, independientemente de los permisos.
Usuarios normales (Usuario): estos usuarios tienen menos derechos que los administradores. Esencialmente tienen todos los derechos básicos (excepto Ver contraseña), pero son susceptibles a todos los permisos denegados. Más adelante, denegaremos estos derechos especificando qué usuarios pueden realmente realizar estas acciones.
Consultants: los Consultants solo pueden ver un subconjunto de entradas, así que los estableceremos como Solo lectura. No pueden añadir, editar ni afectar de ninguna manera a la información.
Configuración de grupos de usuarios
Ahora que los usuarios están creados, añadiremos los grupos de usuarios a los que más tarde concederemos los permisos. Necesitamos crear los grupos de usuarios para asignarles usuarios. No es necesario conceder ningún privilegio a estos grupos de usuarios.
ServiceDesk
HelpDesk
Consultants
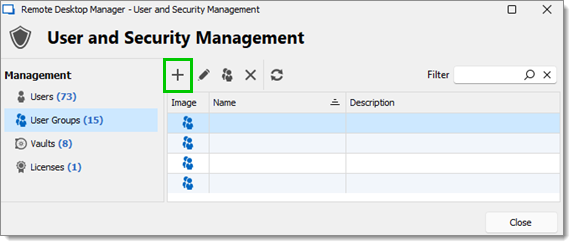
Configuración de entradas
Ahora todo está listo para conceder o denegar el acceso a los grupos de usuarios.
El ServiceDesk tendrá el permiso para ver y abrir todas las entradas, pero solo podrá editar las entradas de los grupos/carpetas de clientes.
El HelpDesk tendrá el permiso para ver y abrir entradas únicamente en los grupos/carpetas de clientes y no podrá editarlas.
Los Consultants tendrán el permiso para ver y abrir entradas únicamente en la carpeta Montreal, pero no podrán editarla ni sus elementos secundarios.
Comenzaremos con las carpetas a nivel de bóveda: Downhill Pro, Telemark y Windjammer.
El permiso para ver la carpeta Windjammer se establecerá únicamente para el ServiceDesk, ya que queremos que puedan utilizar sus entradas secundarias. No queremos que el ServiceDesk añada ni edite nada. Estableceremos los permisos Añadir, Editar y Eliminar en Nunca. Solo el administrador podrá añadir o editar entradas en la carpeta Windjammer.
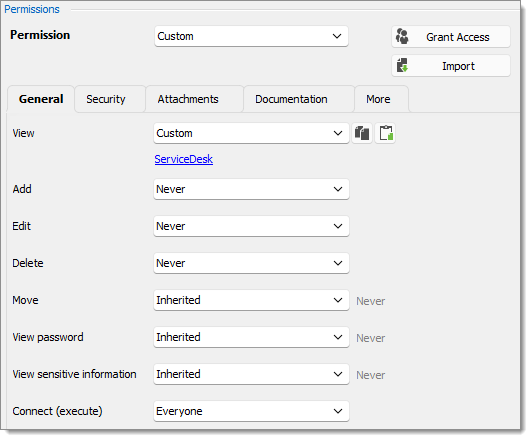
Ver: Personalizado; ServiceDesk.
Añadir: Nunca; Solo el administrador puede añadir entradas.
Editar: Nunca; Solo el administrador puede editar entradas.
Eliminar: Nunca; Solo el administrador puede eliminar entradas.
Mover: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden mover entradas.
Ver contraseña: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver la contraseña.
Ver información sensible: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver información sensible.
Para Downhill Pro, concederemos permisos al ServiceDesk y al HelpDesk.
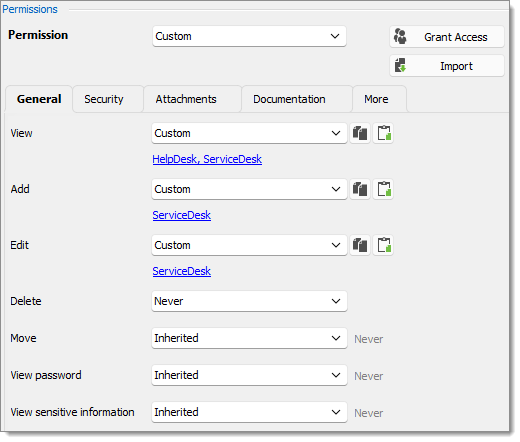
Ver: Personalizado; HelpDesk, ServiceDesk.
Añadir: Personalizado; ServiceDesk.
Editar: Personalizado; ServiceDesk.
Eliminar: Nunca; Solo el administrador puede eliminar entradas.
Mover: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden mover entradas.
Ver contraseña: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver la contraseña.
Ver información sensible: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver información sensible.
Ya tenemos un buen ejemplo de la flexibilidad de la seguridad de Remote Desktop Manager. Un usuario del ServiceDesk puede ver y utilizar todas las entradas de la carpeta Downhill Pro, incluso las entradas de credenciales, pero nunca podrá ver ninguna contraseña, ya que Ver contraseña está No permitido (desde la carpeta de la bóveda).
A continuación, para la carpeta Telemark, concederemos permisos al ServiceDesk, al HelpDesk y a los Consultants. Aquí es donde las cosas se complican. Si queremos que los Consultants puedan ver solo la carpeta Montreal, que es un elemento secundario de Telemark, debemos conceder a los Consultants el permiso para ver todo el contenido de Telemark. Después, concederemos permisos sobre los elementos secundarios solo al grupo de usuarios que debería tener acceso a esos elementos. Este último paso denegará el permiso de vista a los Consultants sobre los elementos secundarios.
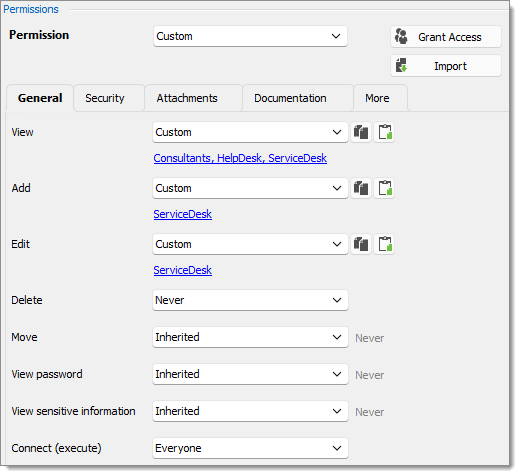
Ver: Personalizado; Consultants, HelpDesk, ServiceDesk.
Añadir: Personalizado; ServiceDesk.
Editar: Personalizado; ServiceDesk.
Eliminar: Nunca; Solo el administrador puede eliminar entradas.
Mover: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden mover entradas.
Ver contraseña: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver la contraseña.
Ver información sensible: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver información sensible.
Como queremos que los usuarios puedan utilizar las entradas de credenciales, concederemos al ServiceDesk y al HelpDesk el permiso para ver la carpeta Credenciales. De esta manera, el ServiceDesk y el HelpDesk podrán utilizar las entradas de la carpeta sin revelar las contraseñas. Por lo tanto, al especificar que solo el HelpDesk y el ServiceDesk tienen el permiso Ver, denegamos el acceso de vista a cualquier grupo de usuarios o usuario que no esté en la lista del permiso.
Los permisos Añadir, Editar y Eliminar pueden dejarse en Heredado, ya que heredan la configuración de la carpeta principal Telemark. El ServiceDesk es el único grupo de usuarios al que se han concedido los permisos Añadir y Editar en la carpeta principal, y el permiso Eliminar hereda la configuración Nunca.
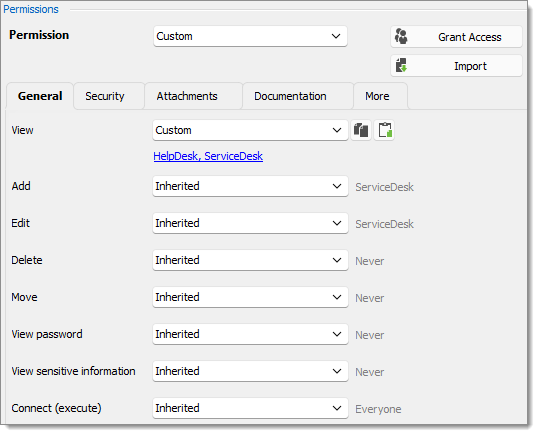
Ver: Personalizado; HelpDesk, ServiceDesk.
Añadir: Heredado; ServiceDesk heredado de la carpeta Telemark.
Editar: Heredado; ServiceDesk heredado de la carpeta Telemark.
Eliminar: Heredado; Nunca heredado de la carpeta Telemark.
Mover: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden mover entradas.
Ver contraseña: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver la contraseña.
Ver información sensible: Heredado; Nunca heredado de la bóveda. Solo los administradores pueden ver información sensible.
Queremos que el ServiceDesk también pueda utilizar la entrada de credencial Domain Admin, pero no el HelpDesk. Para ello, debemos conceder el permiso Ver al ServiceDesk. El ServiceDesk seguirá pudiendo editar la entrada de credencial, pero nunca verá la contraseña. El permiso de eliminación se establece en Nunca.
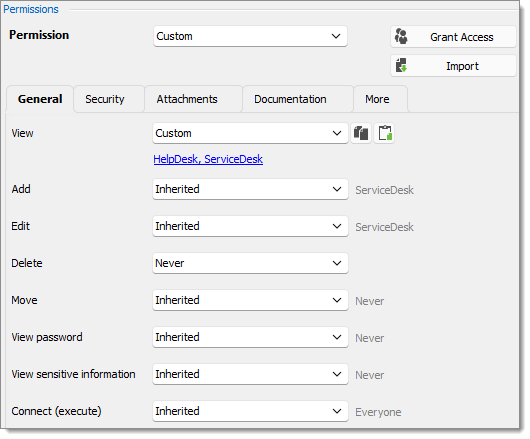
El último paso para los elementos secundarios de Telemark es establecer el permiso Ver para el ServiceDesk y el HelpDesk en la carpeta Boston y dejar todos los demás permisos de esta carpeta en Heredado. Esto impide que los Consultants vean la carpeta Boston. Ahora, los Consultants solo podrán ver y abrir entradas en la carpeta Montreal.
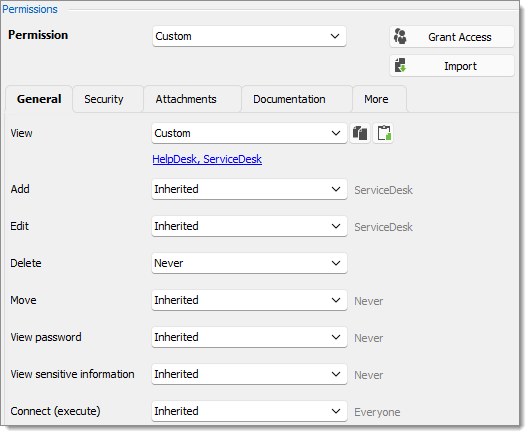
Cada vez que se añada una nueva carpeta, se debe establecer el permiso Ver para el ServiceDesk y el HelpDesk a fin de ocultar la nueva carpeta y su contenido a los Consultants.
No es necesario establecer ningún permiso en la carpeta Montreal, ya que se heredan de las carpetas principales.
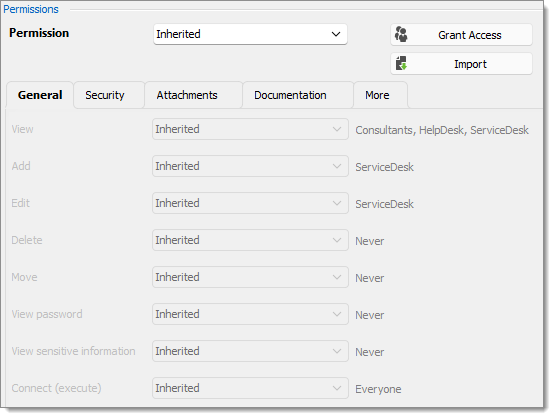
En conclusión
Los permisos ya están correctamente configurados. Tenga en cuenta que cada entrada añadida a nivel de bóveda no tendrá seguridad por defecto. Esto significa que estarían disponibles para cualquiera, incluso para los Consultants. Esto se puede confirmar observando la captura de pantalla a continuación, en la que la entrada Daily routine está disponible para todos. Esto es lo que debería ver cada usuario en la vista de árbol:
Puede personalizar aún más sus permisos utilizando la pestaña Configuración de seguridad al editar entradas, o la pestaña Registros para añadir más rastros de entradas y salidas. Como siempre, hay que tener mucho cuidado al conceder permisos.
Última actualización
¿Te fue útil?