

Control de acceso basado en grupos de usuarios
El control de acceso basado en grupos de usuarios de Remote Desktop Manager permite crear un sistema de protección flexible y granular. La flexibilidad tiene un precio, y la configuración cuidadosa se vuelve necesaria al gestionar sistemas complejos.
Estos son los puntos clave del sistema de acceso basado en grupos de usuarios:
La seguridad se hereda: los elementos y las carpetas secundarios están cubiertos por la seguridad de la carpeta principal.
Los permisos se pueden anular: un permiso establecido en una subcarpeta anulará el permiso del elemento principal.
Los permisos son granulares: se pueden establecer varios permisos en las entradas a la vez.
Capas de seguridad adicionales
Aunque el control de acceso basado en grupos de usuarios es excelente para proteger el acceso a las entradas, se pueden utilizar muchas otras funciones para añadir más capas de seguridad. Para más información, consulte los siguientes temas:
Escenarios
Debido a la gran flexibilidad del sistema, resulta difícil describir cómo conseguir el sistema de seguridad exacto que se necesita para cada caso de uso posible. Por esta razón, este tema cubre los sistemas más populares utilizados actualmente por los miembros de la comunidad de Devolutions. Estas estrategias se pueden combinar, por supuesto.
Consulte lo siguiente para más detalles:
Configuración de los grupos de usuarios
Los grupos de usuarios se utilizan principalmente para controlar el acceso de varios usuarios a la vez. Los tipos de grupos de usuarios habituales pueden ser:
Service desk: punto de contacto único para gestionar incidentes, problemas y preguntas del personal y de los clientes. Un service desk proporciona una interfaz para actividades como solicitudes de modificación, licencias de software, gestión de configuración y más.
Help Desk: departamento o persona que gestiona, coordina y resuelve las solicitudes de soporte.
Consultores: normalmente usuarios de solo lectura contratados externamente de forma temporal que solo pueden utilizar un subconjunto específico de entradas.
Crear grupos de usuarios
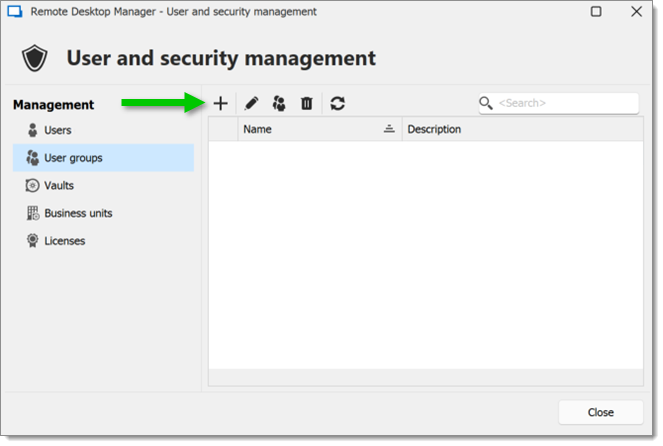
Para crear grupos de usuarios, vaya a Administración – Grupos de usuarios y haga clic en Añadir grupos de usuarios.
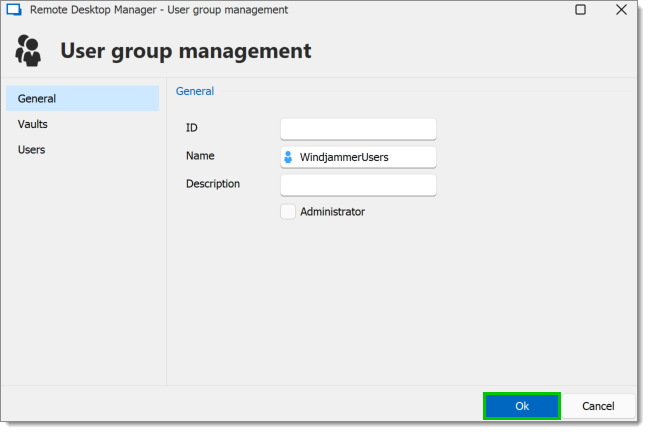
Todos los ajustes se pueden dejar con sus valores predeterminados, a menos que el grupo de usuarios contenga únicamente administradores. En ese caso, marque la casilla Administrador al configurar el grupo de usuarios. Introduzca un Nombre para el grupo de usuarios y haga clic en OK.
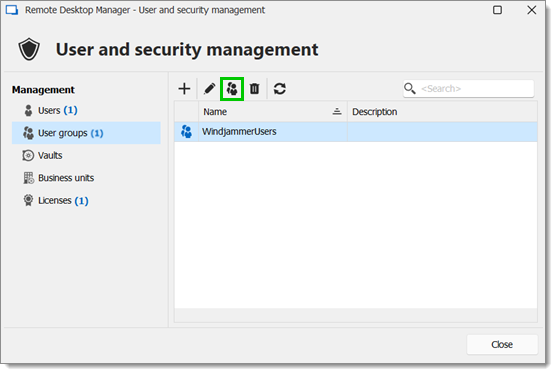
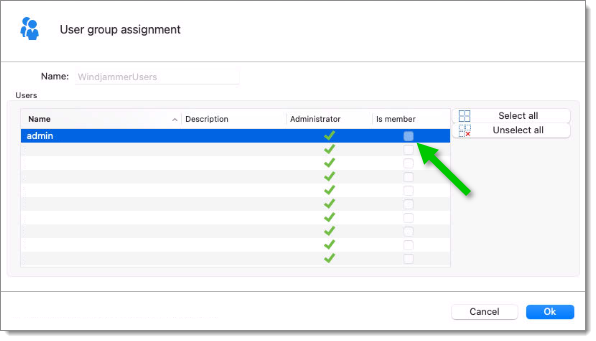
Para asignar usuarios al grupo de usuarios, haga clic en el botón Asignar usuario al grupo de usuarios y luego marque la casilla Es miembro del usuario correspondiente.
Configuración de usuarios
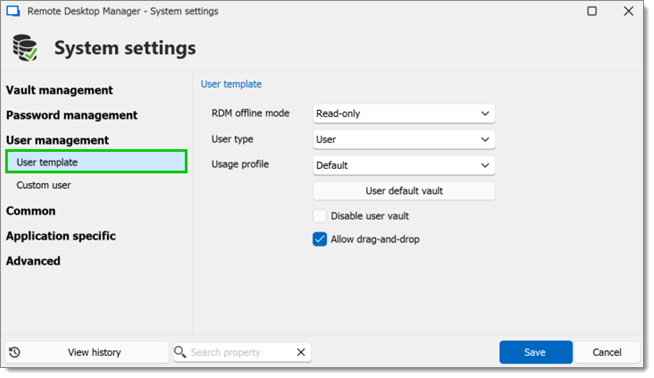
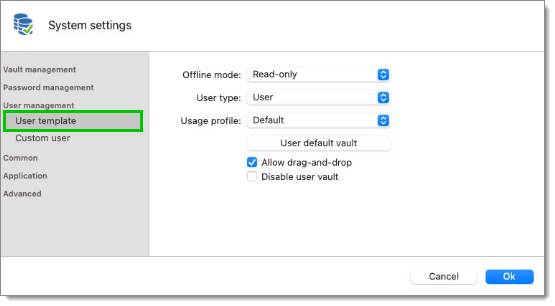
También es posible cambiar la plantilla de usuario predeterminada. Para ello, vaya a Administración – Configuración del sistema – Gestión de usuarios – Plantilla de usuario. Estos ajustes controlan la configuración predeterminada de un nuevo usuario.
Crear usuarios
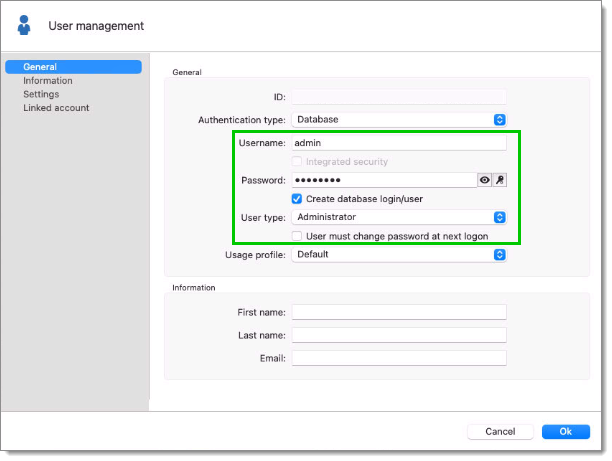
Para crear usuarios, vaya a Administración – Usuarios y haga clic en Añadir usuario. Introduzca un Inicio de sesión y una Contraseña para el usuario y seleccione el Tipo de usuario.
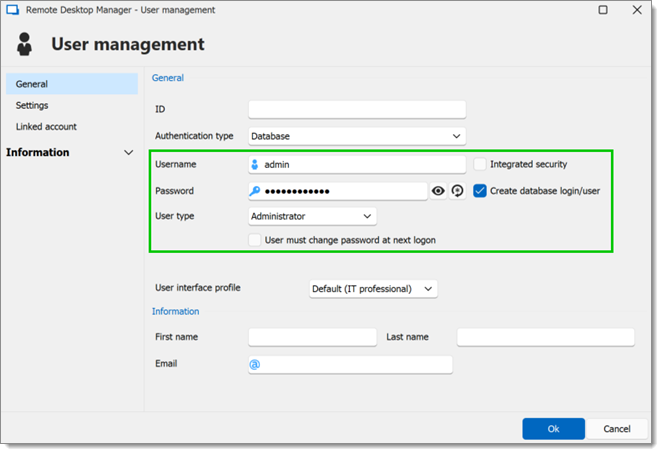
Un usuario puede asignarse a varios grupos de usuarios a la vez marcando la casilla Es miembro de los grupos de usuarios correspondientes en la sección Grupos de usuarios de la Gestión de usuarios.
Configuración de las entradas
El acceso se concede o se deniega a los usuarios estableciendo permisos en las entradas o las carpetas. Los Permisos se pueden otorgar a usuarios individuales o a grupos de usuarios. Se recomienda otorgar los permisos a grupos de usuarios para controlar el acceso de varios usuarios a la vez.
Para establecer permisos en una entrada, edite cualquier entrada y vaya a la sección Permisos. Esto también se puede hacer al crear la entrada.
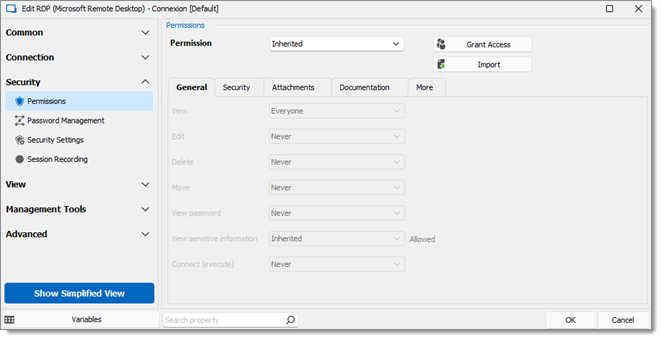
Los permisos establecidos en las carpetas se aplican a todas las entradas secundarias. Se considera una buena práctica establecer todos los permisos en el nivel de la carpeta de la bóveda como No permitido. Como resultado, todos los permisos de todas las entradas se deniegan de forma predeterminada.
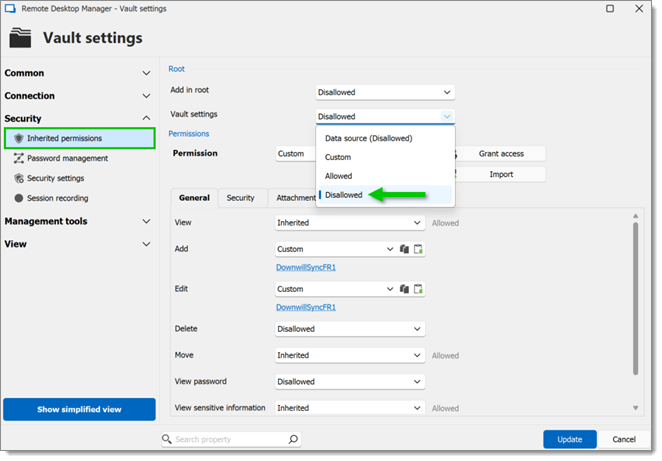
El acceso se deniega a los usuarios al concederlo expresamente a otros usuarios. En otras palabras, todos los usuarios que no figuran en la lista de un permiso tienen el acceso denegado.
Para que un usuario tenga acceso a una subcarpeta, debe tener al menos el permiso de visualización en todas las carpetas principales.
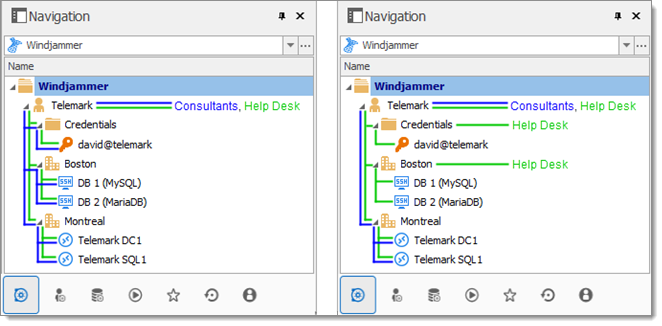
Considere la siguiente estructura:
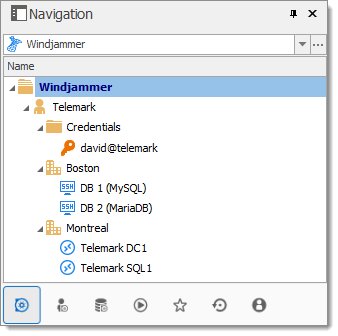
Hay tres niveles de carpetas: la bóveda, Telemark y los elementos secundarios de Telemark.
Supongamos que un usuario, como un consultor, debe tener acceso únicamente a la carpeta Montreal. También se debe conceder al consultor el permiso de visualización en la carpeta Telemark. Sin embargo, conceder el acceso de visualización a la carpeta Telemark otorga al consultor los permisos para ver todos los elementos secundarios de Telemark. Para denegar los permisos de visualización del consultor en elementos secundarios específicos, los permisos de visualización de esos elementos deben establecerse expresamente para otros usuarios.
El control de acceso basado en grupos de usuarios de Remote Desktop Manager permite crear un sistema de protección flexible y granular. La flexibilidad tiene un precio, y la configuración cuidadosa se vuelve necesaria al gestionar sistemas complejos.
Estos son los puntos clave del sistema de acceso basado en grupos de usuarios:
La seguridad se hereda: los elementos y las carpetas secundarios están cubiertos por la seguridad de la carpeta principal.
Los permisos se pueden anular: un permiso establecido en una subcarpeta anulará el permiso del elemento principal.
Los permisos son granulares: se pueden establecer varios permisos en las entradas a la vez.
Capas de seguridad adicionales
Aunque el control de acceso basado en grupos de usuarios es excelente para proteger el acceso a las entradas, se pueden utilizar muchas otras funciones para añadir más capas de seguridad. Para más información, consulte los siguientes temas:
Escenarios
Debido a la gran flexibilidad del sistema, resulta difícil describir cómo conseguir el sistema de seguridad exacto que se necesita para cada caso de uso posible. Por esta razón, este tema cubre los sistemas más populares utilizados actualmente por los miembros de la comunidad de Devolutions. Estas estrategias se pueden combinar, por supuesto.
Consulte lo siguiente para más detalles:
Configuración de los grupos de usuarios
Los grupos de usuarios se utilizan principalmente para controlar el acceso de varios usuarios a la vez. Los tipos de grupos de usuarios habituales pueden ser:
Service desk: punto de contacto único para gestionar incidentes, problemas y preguntas del personal y de los clientes. Un service desk proporciona una interfaz para actividades como solicitudes de modificación, licencias de software, gestión de configuración y más.
Help Desk: departamento o persona que gestiona, coordina y resuelve las solicitudes de soporte.
Consultores: normalmente usuarios de solo lectura contratados externamente de forma temporal que solo pueden utilizar un subconjunto específico de entradas.
Crear grupos de usuarios
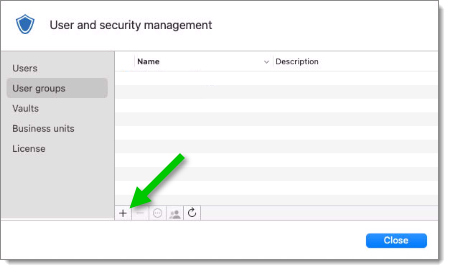
Para crear grupos de usuarios, vaya a Administración – Grupos de usuarios y haga clic en Añadir grupos de usuarios.
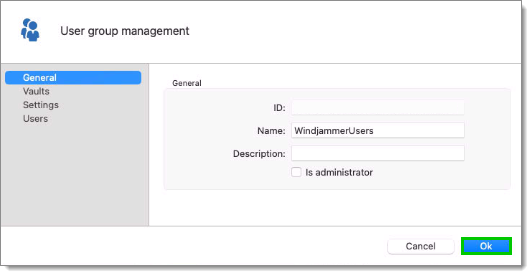
Todos los ajustes se pueden dejar con sus valores predeterminados, a menos que el grupo de usuarios contenga únicamente administradores. En ese caso, marque la casilla Administrador al configurar el grupo de usuarios. Introduzca un Nombre para el grupo de usuarios y haga clic en OK.
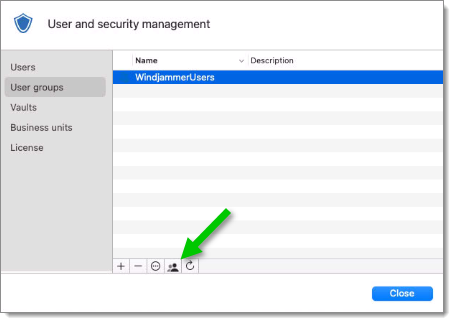
Para asignar usuarios al grupo de usuarios, haga clic en el botón Asignar usuario al grupo de usuarios y luego marque la casilla Es miembro del usuario correspondiente.
Configuración de usuarios
También es posible cambiar la plantilla de usuario predeterminada. Para ello, vaya a Administración – Configuración del sistema – Gestión de usuarios – Plantilla de usuario. Estos ajustes controlan la configuración predeterminada de un nuevo usuario.
Crear usuarios
Para crear usuarios, vaya a Administración – Usuarios y haga clic en Añadir usuario. Introduzca un Inicio de sesión y una Contraseña para el usuario y seleccione el Tipo de usuario.
Un usuario puede asignarse a varios grupos de usuarios a la vez marcando la casilla Es miembro de los grupos de usuarios correspondientes en la sección Grupos de usuarios de la Gestión de usuarios.
Administradores
Los Administradores pueden hacer todo, independientemente de la seguridad. Estos usuarios suelen ser los directivos y la alta dirección.
Usuarios restringidos
Los Usuarios restringidos tienen acceso limitado a los recursos. Normalmente solo tienen los derechos de Añadir y Editar. Estos usuarios pueden ser mandos intermedios o de primer nivel, como el service desk y el help desk.
Usuarios
Los Usuarios también tienen acceso limitado a los recursos, de forma similar a los usuarios restringidos. Sin embargo, los Usuarios tienen de forma predeterminada los derechos de Añadir, Editar y Eliminar, y pueden realizar estas acciones en todas las entradas no protegidas.
Usuarios de solo lectura
Los Usuarios de solo lectura solo pueden ver y utilizar los recursos, pero no pueden editarlos. Estos usuarios suelen ser consultores externos.
Seleccionar el tipo de usuario adecuado
Al crear usuarios, deben tenerse en cuenta algunos puntos clave:
¿Deben poder acceder a cualquier recurso sin restricciones? Entonces deben ser Administradores.
¿Deben poder añadir, editar o eliminar entradas? Un Usuario tendría todos estos derechos. Como alternativa, seleccione derechos específicos con Usuario restringido.
¿Deben poder ver información sensible, o importar y exportar entradas? Si no, los usuarios de Solo lectura son la mejor opción para quienes solo deben tener un acceso muy limitado.
Configuración de las entradas
El acceso se concede o se deniega a los usuarios estableciendo permisos en las entradas o las carpetas. Los Permisos se pueden otorgar a usuarios individuales o a grupos de usuarios. Se recomienda otorgar los permisos a grupos de usuarios para controlar el acceso de varios usuarios a la vez.
Para establecer permisos en una entrada, edite cualquier entrada y vaya a la sección Permisos. Esto también se puede hacer al crear la entrada.
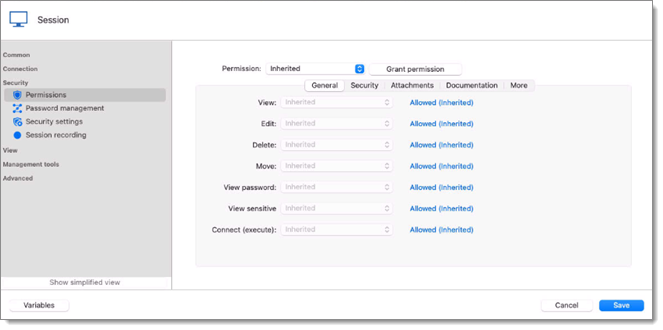
Los permisos establecidos en las carpetas se aplican a todas las entradas secundarias. Se considera una buena práctica establecer todos los permisos en el nivel de la carpeta de la bóveda como No permitido. Como resultado, todos los permisos de todas las entradas se deniegan de forma predeterminada.
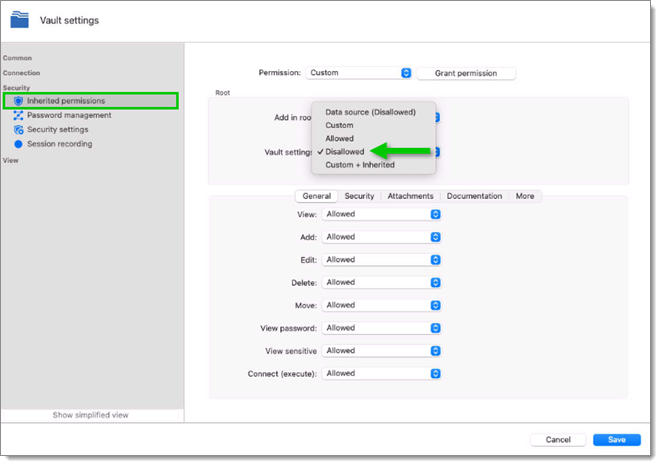
El acceso se deniega a los usuarios al concederlo expresamente a otros usuarios. En otras palabras, todos los usuarios que no figuran en la lista de un permiso tienen el acceso denegado.
Para que un usuario tenga acceso a una subcarpeta, debe tener al menos el permiso de visualización en todas las carpetas principales.
Considere la siguiente estructura:
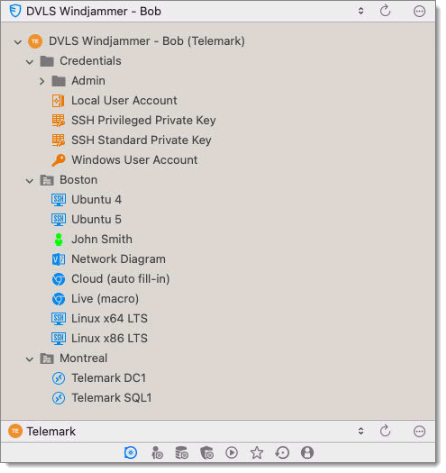
Hay tres niveles de carpetas: la bóveda, DVLS Windjammer (Telemark) y los elementos secundarios de DVLS Windjammer (Telemark).
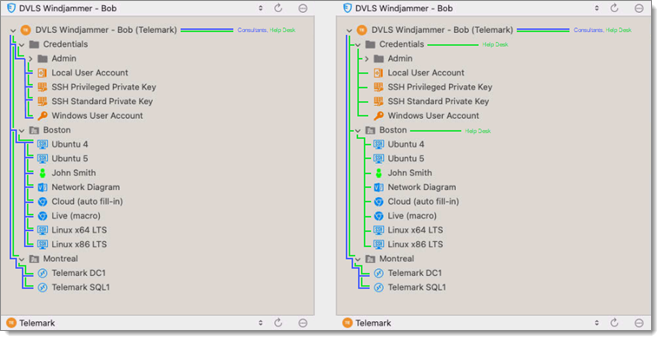
Supongamos que un usuario, como un consultor, debe tener acceso únicamente a la carpeta Montreal. También se debe conceder al consultor el permiso de visualización en la carpeta DVLS Windjammer (Telemark). Sin embargo, conceder el acceso de visualización a la carpeta DVLS Windjammer (Telemark) otorga al consultor los permisos para ver todos sus elementos secundarios. Para denegar los permisos de visualización del consultor en elementos secundarios específicos, los permisos de visualización de esos elementos deben establecerse expresamente para otros usuarios.
Última actualización
¿Te fue útil?