

Gestión de usuarios
A través de User management, los administradores pueden crear y gestionar usuarios y sus privilegios. Pueden, por ejemplo, establecer los permisos predeterminados en System settings – Default permissions, en Vault management. Remote Desktop Manager ofrece una gestión avanzada de derechos de usuario para restringir el acceso a las entradas. Tenga en cuenta que la disponibilidad de algunas funciones depende del espacio de trabajo activo.
Gestionar usuarios
Para crear, editar, eliminar, renombrar o gestionar usuarios de cualquier otro modo, utilice los botones de la barra de herramientas ubicada en Users – Users.
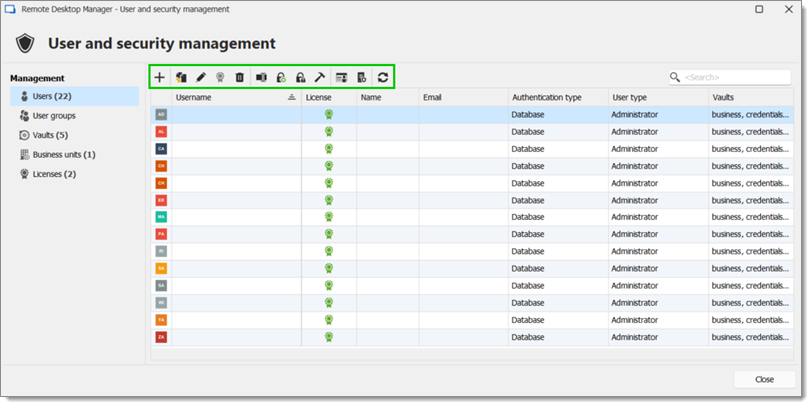
Add user
Abre la ventana User management para crear un nuevo usuario.
Duplicate user
Copia el usuario seleccionado junto con su información.
Edit user
Abre la ventana User management para modificar el usuario seleccionado.
Assign license
Abre la ventana License, con la que asignar licencias a los usuarios.
Delete user
Elimina el usuario seleccionado.
Rename login
Abre una ventana para renombrar el usuario seleccionado.
Change your password
Abre una ventana que solicita una nueva contraseña (generador de contraseñas incluido) para el usuario seleccionado.
Remove MFA
Elimina la autenticación multifactor del usuario seleccionado.
Fix SQL login
Comprueba si existe un inicio de sesión, si el usuario existe en el espacio de trabajo y si el usuario está asignado. Si no se cumplen estas condiciones, Remote Desktop Manager resuelve automáticamente estos problemas.
User activity report
Abre la ventana User activity report, que permite a los administradores crear un informe personalizado que abarque fechas concretas para el usuario seleccionado.
SQL permission report
Abre la ventana del informe de permisos SQL, que permite a los administradores inspeccionar los permisos SQL del usuario seleccionado.
Refresh
Actualiza la ventana User and security management para mostrar los cambios recientes.
Configuración de la gestión de usuarios
General
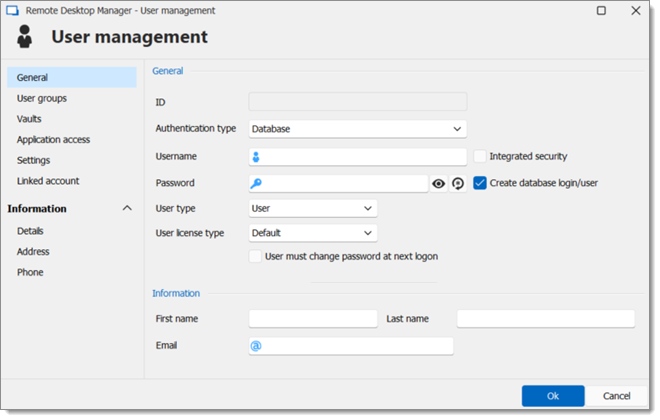
Username
Introduzca el nombre de usuario para el usuario. Cuando se utiliza la seguridad integrada, el usuario debe seleccionarse desde el directorio.
Permission type
Seleccione el nivel de permiso concedido al usuario. Para más información, consulte Tipos de usuario.
Tags
Asigne etiquetas a la cuenta de usuario. Las etiquetas ayudan a identificar usuarios temporales o externos, como contratistas.
Expiration date
Seleccione la fecha en la que caduca la cuenta de usuario. Una vez alcanzada esa fecha, el usuario ya no podrá abrir nuevas conexiones. Seleccione el botón de borrado situado junto al campo para eliminar la fecha de caducidad.
Enabled
Permite al usuario iniciar sesión en el espacio de trabajo. Desmarque la casilla para deshabilitar la cuenta sin eliminarla.
User must change password at next login
Obliga al usuario a definir una nueva contraseña la próxima vez que inicie sesión.
Send user an email invitation
Envía un correo electrónico de invitación a la dirección introducida en el campo Email. Esta opción no está disponible cuando el espacio de trabajo o el tipo de autenticación no admiten invitaciones.
Emergency login
Permite al usuario iniciar sesión cuando el proveedor de autenticación configurado no está disponible.
Workspace owner
Concede al usuario la propiedad del espacio de trabajo.
Información
La sección Information permite almacenar información sobre los usuarios, como su nombre, dirección y más. Está dividida en tres subsecciones: Details, Address y Phone.
Grupos de usuarios
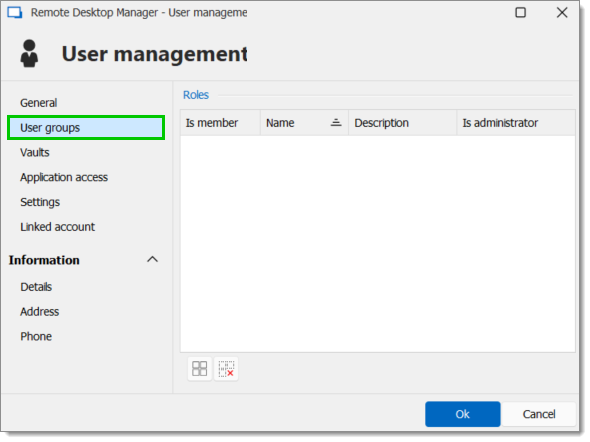
Asigne grupos de usuarios al usuario marcando la casilla Is member. Lea Gestión de grupos de usuarios para más información sobre este tema.
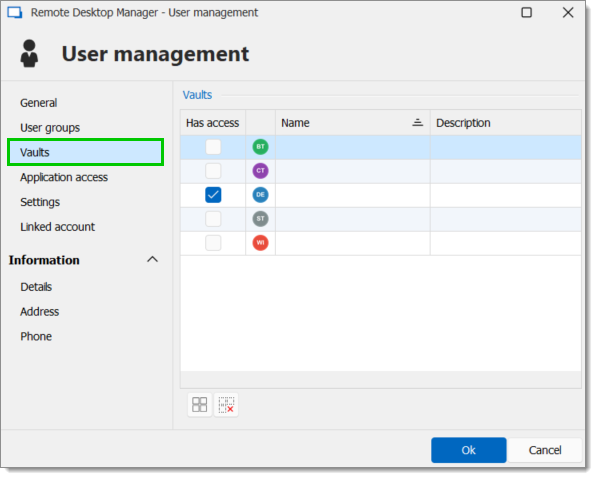
Bóvedas
Seleccione a qué repositorios puede acceder el usuario. Para más información, lea Descripción general de las bóvedas.
Acceso a aplicaciones
La sección de acceso a aplicaciones permite a los administradores restringir el acceso a Remote Desktop Manager o a la extensión de navegador Devolutions Password Manager.
Remote Desktop Manager
Seleccione si el usuario puede acceder al espacio de trabajo desde Remote Desktop Manager.
Seleccione si el usuario puede acceder al espacio de trabajo desde la extensión de navegador Devolutions Password Manager.
Configuración
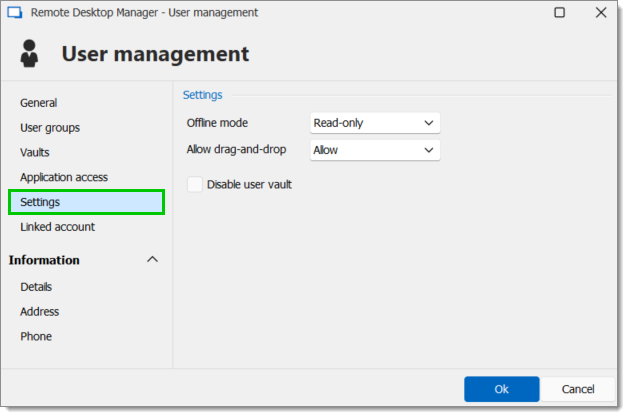
En la sección Settings, los administradores pueden permitir al usuario habilitar el modo sin conexión en los espacios de trabajo. Esto también depende de la configuración del espacio de trabajo. Consulte los modos disponibles a continuación:
Disabled
No se permite ninguna caché sin conexión para el usuario.
Cache only
Permite guardar una caché del espacio de trabajo para mejorar el rendimiento de carga. Esta opción no permite el uso del modo sin conexión.
Read-only
Una caché de solo lectura. El usuario no podrá editar datos en el espacio de trabajo. Este modo solo se permite para Devolutions Server y Devolutions Cloud.
Read/Write
Una caché avanzada, con sincronización de cambios. Este modo solo se permite para Devolutions Server y Devolutions Cloud.
Véase también
Gestionar usuarios
Para crear, editar, eliminar, renombrar o gestionar usuarios de cualquier otro modo, utilice los botones de la barra de herramientas ubicada en Users – Users.
Add user
Abre la ventana User management para crear un nuevo usuario.
Duplicate user
Copia el usuario seleccionado junto con su información.
Edit user
Abre la ventana User management para modificar el usuario seleccionado.
Assign license
Abre la ventana License, con la que asignar licencias a los usuarios.
Delete user
Elimina el usuario seleccionado.
Rename login
Abre una ventana para renombrar el usuario seleccionado.
Change your password
Abre una ventana que solicita una nueva contraseña (generador de contraseñas incluido) para el usuario seleccionado.
Remove MFA
Elimina la autenticación multifactor del usuario seleccionado.
Fix SQL login
Comprueba si existe un inicio de sesión, si el usuario existe en el espacio de trabajo y si el usuario está asignado. Si no se cumplen estas condiciones, Remote Desktop Manager resuelve automáticamente estos problemas.
User activity report
Abre la ventana User activity report, que permite a los administradores crear un informe personalizado que abarque fechas concretas para el usuario seleccionado.
SQL permission report
Abre la ventana del informe de permisos SQL, que permite a los administradores inspeccionar los permisos SQL del usuario seleccionado.
Refresh
Actualiza la ventana User and security management para mostrar los cambios recientes.
Configuración de la gestión de usuarios
General
Tipo de autenticación
Seleccione el tipo de autenticación del usuario:
Personalizada (Devolutions): si desea añadir una capa adicional de seguridad sin usar la seguridad integrada o sin tener que crear un nuevo inicio de sesión SQL en su SQL Server, el tipo de autenticación personalizada será su mejor opción. Solo necesitará crear una cuenta SQL dentro del SQL Server.
Base de datos (SQL Server): autentíquese utilizando el inicio de sesión SQL de su SQL Server.
Nombre de usuario
Introduzca el nombre de usuario del usuario. Al utilizar la seguridad integrada, el usuario debe seleccionarse en el directorio.
Seguridad integrada
Especifica el uso de la autenticación integrada de Windows para autenticarse en el espacio de trabajo. Se aplica únicamente a SQL Server y Devolutions Server, según su configuración. Cuando está marcada, aparece un botón de puntos suspensivos que le permite buscar la cuenta de usuario en el directorio. Consulte seguridad integrada para obtener más información.
Contraseña
Introduzca la contraseña del usuario. Este campo se desactiva al utilizar la seguridad integrada.
Tipo de usuario
Seleccione el tipo de usuario que desea crear. Elija entre:
Administrador: concede derechos administrativos completos al usuario.
Usuario de solo lectura: concede al usuario únicamente el acceso de visualización.
Usuario restringido: seleccione qué derechos conceder al usuario.
Usuario: concede todos los derechos básicos al usuario (Añadir, Editar, Eliminar).
Tipo de licencia de usuario
Seleccione el tipo de licencia del usuario. Elija entre:
Predeterminado: concede derechos administrativos completos al usuario.
Gestión de conexiones: concede al usuario únicamente el acceso de visualización.
Gestión de contraseñas: seleccione qué derechos conceder al usuario.
Nombre
Introduzca el nombre del usuario.
Apellido
Introduzca el apellido del usuario.
Correo electrónico
Introduzca la dirección de correo electrónico del usuario.
Información
Introduzca toda la información necesaria relativa a su nuevo usuario.
Grupos de usuarios
Grupos de usuarios
Cuando es necesario añadir un grupo de usuarios a un usuario, una columna de descripción le ayudará a seleccionar el grupo de usuarios adecuado.
Privilegios
Permitir revelar contraseña
Permite al usuario utilizar el comando Revelar contraseña.
Permitir arrastrar y soltar
Permite al usuario mover las sesiones mediante arrastrar y soltar desde otras aplicaciones.
Ver detalles
Permite al usuario ver el contenido de la pestaña Detalles de todas las sesiones.
Ver información
Permite al usuario ver el contenido de la pestaña Información de todas las sesiones.
Ver registros compartidos
Permite al usuario ver el contenido de los Registros que se aplican a una sesión.
Importar
Permite al usuario importar sesiones. El menú de importación (Archivo – Importar) y la función de importación del menú contextual aparecerán atenuados si la opción no está activa.
Exportar
Permite al usuario exportar sesiones. El menú de exportación (Archivo – Exportar) y la función de exportación del menú contextual aparecerán atenuados si la opción no está activa.
Permisos
La sección Permisos le permite asignar permisos. En ocasiones, algunos controles se ocultan según el espacio de trabajo o el estado de otros controles.
Configuración
Permite al usuario activar el modo sin conexión en los espacios de trabajo. Esto también depende de que el espacio de trabajo esté configurado para permitirlo. Puede elegir entre:
Desactivado
No se permite ninguna caché sin conexión para ese usuario.
Solo lectura
Solo se permite una caché de solo lectura para Devolutions Server y Devolutions Cloud..
Lectura/Escritura
Una caché avanzada, con sincronización de cambios. Este modo solo se permite para Devolutions Server y Devolutions Cloud.
Véase también
Última actualización
¿Te fue útil?