

Proveedores de seguridad
El proveedor de seguridad permite cifrar el contenido del espacio de trabajo. Para acceder al proveedor de seguridad, vaya a Administración – Proveedor de seguridad.
Independientemente del proveedor de seguridad seleccionado, las contraseñas almacenadas en los espacios de trabajo SIEMPRE se cifran con cifrado AES de 256 bits.
Al configurar un proveedor de seguridad de certificado en un entorno de aplicaciones publicadas (Citrix, RemoteApp, XenApp) como proveedor de seguridad, el usuario que vaya a ejecutar Remote Desktop Manager en el entorno RemoteApp (Citrix) necesitará un permiso de lectura sobre el certificado.
Si el permiso de lectura no está configurado correctamente, Remote Desktop Manager genera el cuadro de diálogo de error CryptographicException - Keyset does not exist. Siga Proveedor de seguridad de certificado en un entorno de aplicaciones publicadas para resolver el problema.
El uso de un proveedor de seguridad garantiza que nadie pueda leer los datos de configuración de las entradas, incluso cuando alguien tenga acceso directo a la base o bases de datos o a una copia de seguridad. Los espacios de trabajo de equipo deben protegerse siempre con un proveedor de seguridad.
Antes de aplicar un nuevo proveedor de seguridad o de cambiar uno existente, asegúrese de que todos los usuarios estén desconectados del espacio de trabajo. Si está cambiando una frase de contraseña compartida o un certificado existentes, tenga en cuenta que los usuarios volverán a tener acceso al espacio de trabajo cuando introduzcan la nueva frase de contraseña compartida o el nuevo certificado en su ordenador.
Configuración
Tenga en cuenta que cambiar un proveedor de seguridad en un espacio de trabajo con un gran número de entradas es una operación larga.
Aplicar un nuevo proveedor de seguridad procesa toda la base de datos, por lo que le recomendamos crear una copia de seguridad antes de esta operación.
Vaya a Administración – Proveedor de seguridad en la cinta de opciones de Remote Desktop Manager.
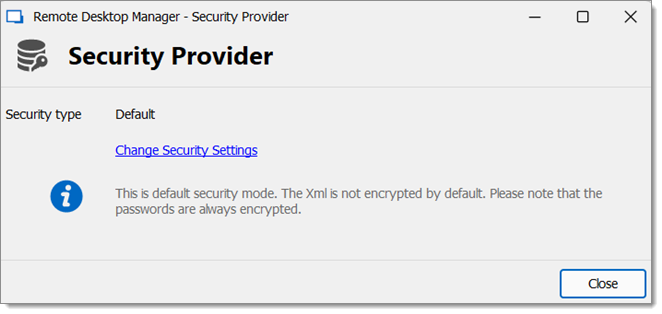
Haga clic en Cambiar la configuración de seguridad para cambiar el proveedor de seguridad.
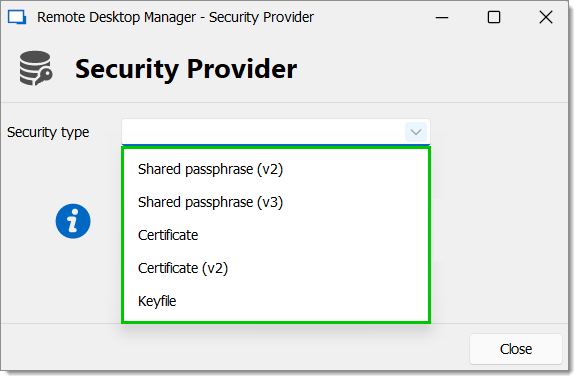
Seleccione un tipo de seguridad en la lista desplegable.
Predeterminado
El contenido XML almacenado en la base de datos no está cifrado de forma predeterminada. Tenga en cuenta que las contraseñas siempre están cifradas.
Frase de contraseña compartida (V2)
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos utilizando AES con una frase de contraseña mezclada con una clave privada. La frase de contraseña se solicitará una vez en cada equipo.
Frase de contraseña compartida (V3)
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos con una frase de contraseña. La frase de contraseña se solicitará una vez en cada equipo.
Certificado
Configure un certificado para el proveedor de seguridad. Requiere privilegios elevados.
Certificado (V2)
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos utilizando la clave privada de un certificado.
Fichero de clave
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos utilizando un fichero de clave proporcionado por usted.
Frase de contraseña compartida
Si se pierde la frase de contraseña, no hay nada que se pueda hacer para recuperar los datos. Cuando utilice una frase de contraseña, cópiela siempre en una ubicación segura.
Los datos de configuración de las entradas se cifran utilizando una mezcla de una clave almacenada en Remote Desktop Manager y la frase de contraseña que ha introducido.
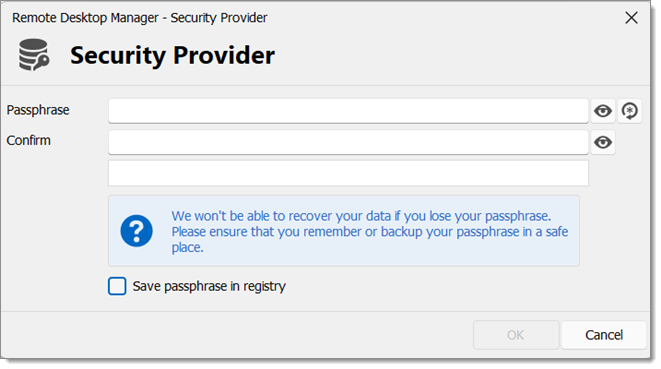
La frase de contraseña solo es necesaria al configurar el espacio de trabajo. Se puede habilitar una política para solicitar siempre la frase de contraseña al conectarse al espacio de trabajo.
Al configurar un proveedor de seguridad con una frase de contraseña compartida, puede elegir si desea guardarla o no en el registro. Remote Desktop Manager intentará primero guardarla en LOCAL_MACHINE y, si no puede, la guardará en CURRENT_USER.
HKEY_CURRENT_USER\SOFTWARE\RemoteDesktopManager.shk
HKEY_LOCAL_MACHINE\SOFTWARE\RemoteDesktopManager.shk
Si la opción no está habilitada, la frase de contraseña se guarda localmente en la siguiente ubicación:
%LOCALAPPDATA%\Devolutions\RemoteDesktopManager.shk
En un entorno de Terminal Services, debería guardarse en esta ubicación:
%APPDATA%\Devolutions\RemoteDesktopManager.shk
En una instalación portátil de Remote Desktop Manager, la frase de contraseña se guardará en la misma ubicación que la instancia portátil de Remote Desktop Manager.
Certificado
Al elegir Certificado como proveedor de seguridad, los datos de configuración de las entradas se cifran utilizando una mezcla de una clave almacenada en Remote Desktop Manager y la clave privada contenida en el certificado.
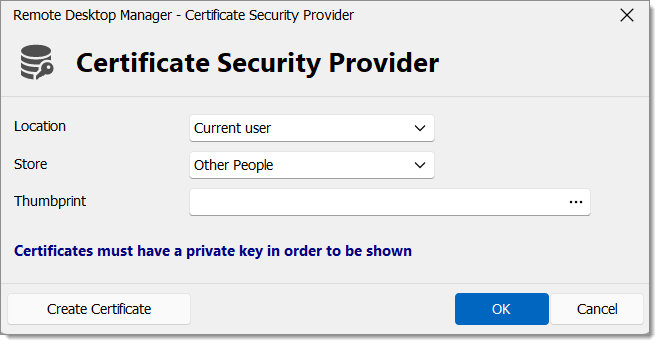
Ubicación
Indique la ubicación del certificado. Seleccione entre:
Usuario actual
Equipo local
Almacén
Indique la ubicación del almacén del certificado. Seleccione entre:
Otras personas
Entidades de certificación raíz de terceros
Certificación intermedia
Certificados que no son de confianza
Personal
Entidades de certificación raíz de confianza
Personas de confianza
Editor de confianza
Huella digital
Seleccione un certificado RSA existente.
Crear certificado
Es posible crear un certificado autofirmado haciendo clic en Crear certificado.
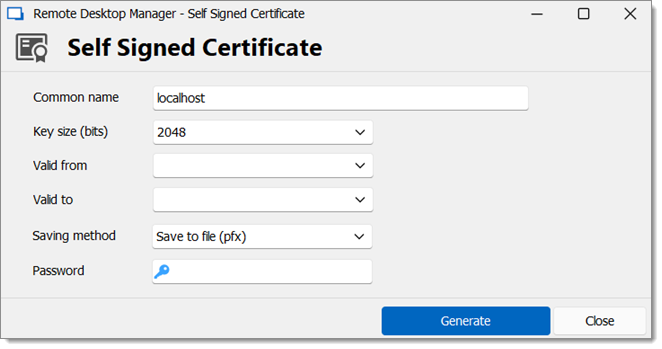
Nombre común
Nombre del certificado.
Tamaño de clave (bits)
Indique el tamaño de clave (bits) del certificado. Seleccione entre:
384
512
1024
2048
4096
8192
16384
Válido desde
Fecha de inicio del certificado.
Válido hasta
Fecha de fin del certificado.
Método de guardado
Guarde el certificado como un fichero pfx y proteja este certificado con una contraseña. Indique la ubicación y el almacén donde guardar el certificado.
Contraseña
Especifique una contraseña para el certificado.
El proveedor de seguridad permite cifrar el contenido del espacio de trabajo. Para acceder al proveedor de seguridad, vaya a Administración – Proveedor de seguridad.
Independientemente del proveedor de seguridad seleccionado, las contraseñas almacenadas en los espacios de trabajo SIEMPRE se cifran con cifrado AES de 256 bits.
Al configurar un proveedor de seguridad de certificado en un entorno de aplicaciones publicadas (Citrix, RemoteApp, XenApp) como proveedor de seguridad, el usuario que vaya a ejecutar Remote Desktop Manager en el entorno RemoteApp (Citrix) necesitará un permiso de lectura sobre el certificado.
Si el permiso de lectura no está configurado correctamente, Remote Desktop Manager genera el cuadro de diálogo de error CryptographicException - Keyset does not exist. Siga Proveedor de seguridad de certificado en un entorno de aplicaciones publicadas para resolver el problema.
El uso de un proveedor de seguridad garantiza que nadie pueda leer los datos de configuración de las entradas, incluso cuando alguien tenga acceso directo a la base o bases de datos o a una copia de seguridad. Los espacios de trabajo de equipo deben protegerse siempre con un proveedor de seguridad.
Antes de aplicar un nuevo proveedor de seguridad o de cambiar uno existente, asegúrese de que todos los usuarios estén desconectados del espacio de trabajo. Si está cambiando una frase de contraseña compartida o un certificado existentes, tenga en cuenta que los usuarios volverán a tener acceso al espacio de trabajo cuando introduzcan la nueva frase de contraseña compartida o el nuevo certificado en su ordenador.
Configuración
Tenga en cuenta que cambiar un proveedor de seguridad en un espacio de trabajo con un gran número de entradas es una operación larga.
Aplicar un nuevo proveedor de seguridad procesa toda la base de datos, por lo que le recomendamos crear una copia de seguridad antes de esta operación.
Haga clic en Cambiar la configuración de seguridad para cambiar el proveedor de seguridad.
Seleccione su nuevo tipo de seguridad en el menú desplegable.
Predeterminado
El contenido XML almacenado en la base de datos no está cifrado de forma predeterminada. Tenga en cuenta que las contraseñas siempre están cifradas.
Frase de contraseña compartida (V2)
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos utilizando AES con una frase de contraseña mezclada con una clave privada. La frase de contraseña se solicitará una vez en cada equipo.
Frase de contraseña compartida (V3)
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos con una frase de contraseña. La frase de contraseña se solicitará una vez en cada equipo.
Certificado
Configure un certificado para el proveedor de seguridad. Requiere privilegios elevados.
Certificado (V2)
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos utilizando la clave privada de un certificado.
Fichero de clave
El proveedor de seguridad cifra el contenido XML almacenado en la base de datos utilizando un fichero de clave proporcionado por usted.
Frase de contraseña compartida
Si se pierde la frase de contraseña, no hay nada que se pueda hacer para recuperar los datos. Cuando utilice una frase de contraseña, cópiela siempre en una ubicación segura.
Los datos de configuración de las entradas se cifran utilizando una mezcla de una clave almacenada en Remote Desktop Manager y la frase de contraseña que ha introducido.
Certificado
Al elegir Certificado como proveedor de seguridad, los datos de configuración de las entradas se cifran utilizando una mezcla de una clave almacenada en Remote Desktop Manager y la clave privada contenida en el certificado.
Ubicación
Indique la ubicación del certificado. Seleccione entre:
Usuario actual
Equipo local
Almacén
Indique la ubicación del almacén del certificado. Seleccione entre:
Otras personasà
Entidades de certificación raíz de terceros
Entidades de certificación intermedias
Certificados no de confianza
Personal
Entidades de certificación raíz de confianza
Personas de confianza
Editor de confianza
Huella digital
Seleccione un certificado RSA existente.
Última actualización
¿Te fue útil?