

Configuración de las entradas SFTP y SCP
En Remote Desktop Manager, se recomienda utilizar siempre entradas SFTP en lugar de entradas SCP, a menos que SFTP no funcione.
SCP no es un protocolo de transferencia de ficheros; se trata más bien de una utilidad de línea de comandos diseñada para copiar ficheros entre hosts. SCP no admite el listado del contenido de directorios remotos. Algunas implementaciones de SCP utilizan SFTP internamente para los listados de directorios, lo que resulta contraproducente, ya que SFTP podría utilizarse directamente para transferir ficheros.
En Remote Desktop Manager, para implementar SCP independientemente de SFTP, la funcionalidad de SCP se amplía mediante el uso de comandos no interactivos que gestionan funciones que SCP no admite de forma nativa. Sin embargo, este enfoque puede presentar problemas debido a las diferentes configuraciones de servidor y ajustes de idioma, y resulta especialmente problemático al gestionar directorios grandes o transferencias de ficheros.
Por el contrario, SFTP es un protocolo completo y estandarizado que garantiza una excelente interoperabilidad y escalabilidad, incluso para listados de directorios y transferencias de ficheros de gran tamaño. SFTP funciona independientemente de los ajustes de idioma del servidor y ofrece una protección mejorada de los ficheros durante la transferencia, protegiéndolos frente a interferencias o acciones de terceros.
CONFIGURACIÓN
DESCRIPCIÓN
Nombre
El nombre de la entrada.
Carpeta
La carpeta en la que se encuentra la entrada. Se puede seleccionar una carpeta haciendo clic en la flecha o en los tres puntos para abrir la ventana Carpeta. Para crear una nueva carpeta, haga clic en el icono más (+).
Visualización
Cómo se muestra la sesión. Integrada (en pestañas) significa que la conexión remota se abre en la misma ventana que las otras pestañas o entradas. Cada conexión tiene su propia pestaña, lo que facilita el cambio entre ellas. Una visualización desacoplada se refiere a que la ventana de la sesión se separa de la aplicación principal. Le permite mover y redimensionar libremente la ventana de la sesión remota en su escritorio.
Host
Host configurado le permite seleccionar el host. Vinculado (bóveda) indica que el host de la entrada está vinculado a una entrada de host. Heredado se utiliza cuando el host se hereda de una entrada de nivel superior o principal.
Credenciales
Nombre de usuario y contraseña: establecerá el nombre de usuario y la contraseña en la pestaña General.
Vinculado (bóveda): enlaza con credenciales disponibles en la bóveda compartida actual.
Heredado: la herencia significa que las credenciales se transmitirán automáticamente de una entrada de nivel superior a las entradas de nivel inferior que heredan de ella.
Mis credenciales personales: estas credenciales no son específicas de la entrada, sino que se toman de la opción disponible en Archivo – Configuración de mi cuenta – Credenciales locales – Mis credenciales personales.
Ninguna: Remote Desktop Manager no enviará credenciales a la entrada.
Buscar por nombre (bóveda de usuario): busca el nombre de una entrada en la bóveda de usuario.
Mi cuenta privilegiada: estas credenciales no son específicas de la entrada, sino que se toman de la opción disponible en Archivo – Configuración de mi cuenta – Credenciales locales – Mi cuenta privilegiada.
General
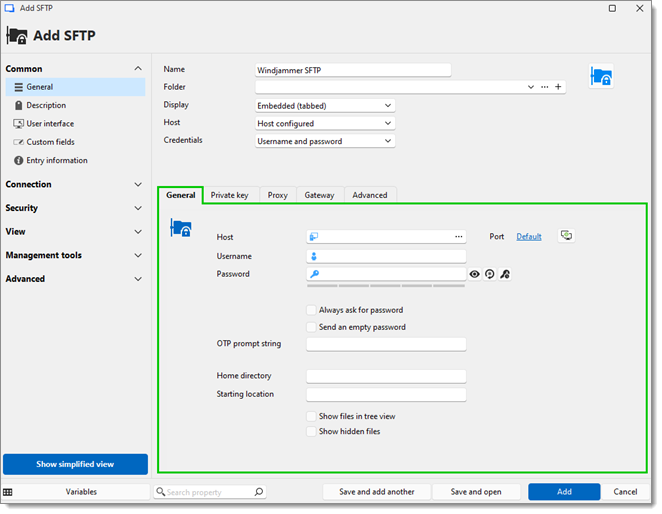
CONFIGURACIÓN
DESCRIPCIÓN
Host
El campo contiene el nombre del host. Al hacer clic en el botón de puntos suspensivos se abre el menú Lista de ordenadores. Al hacer clic en Predeterminado se abre el menú Puerto. El botón Generador de puertos... puede generar puertos según una lista de parámetros.
Nombre de usuario
Las credenciales de inicio de sesión de esta entrada.
Contraseña
Las credenciales de inicio de sesión de esta entrada.
Solicitar siempre la contraseña
Solicitar siempre una contraseña al iniciar la entrada.
Enviar una contraseña vacía
Enviar una contraseña vacía para servidores sin credenciales.
Cadena de solicitud de OTP
Una cadena utilizada para saber cuándo enviar la OTP (este campo es opcional).
Directorio de inicio
Establezca un directorio de inicio para la máquina remota. Las carpetas principales no estarán accesibles.
Ubicación inicial
Elija la ubicación inicial dentro del directorio de inicio de la máquina remota. Las carpetas principales seguirán estando disponibles.
Mostrar ficheros en vista de árbol
Determine si se muestran o no los ficheros en la vista de árbol del directorio remoto.
Mostrar ficheros ocultos
Mostrar los ficheros ocultos del directorio remoto.
Clave privada
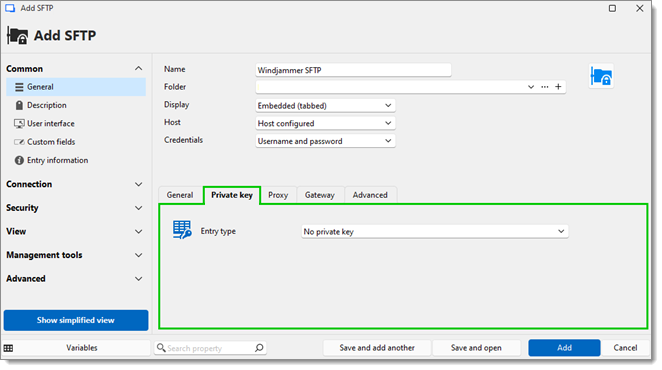
CONFIGURACIÓN
DESCRIPCIÓN
Tipo de entrada
El origen de la clave SSH. Elija entre:
Sin clave privada
Fichero (local), que le permite elegir una ruta a un fichero .key local.
Datos integrados, que le permite introducir manualmente una clave privada (o generar una mediante el generador de claves SSH).
Vinculado (bóveda), que le permite elegir una entrada de clave SSH de la que recuperar una clave.
Mi clave SSH personal, que utiliza la clave SSH establecida en Archivo– Configuración de mi cuenta – Mi clave SSH personal, en Credenciales locales.
Buscar por nombre (bóveda de usuario), que le permite introducir el nombre de una entrada de clave SSH concreta dentro de la bóveda de usuario actual de la que recuperar una clave.
Cuenta privilegiada, que le permite elegir una cuenta PAM de una lista configurada previamente en Devolutions Server.
Proxy
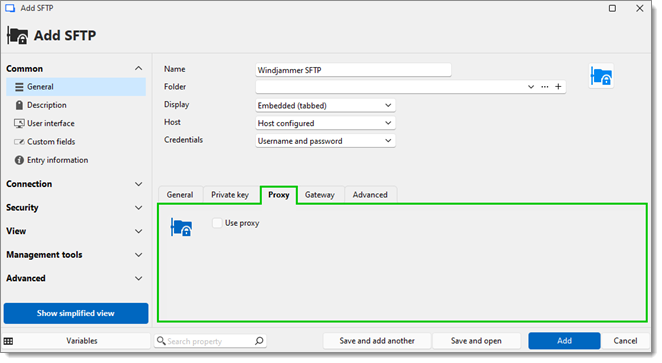
CONFIGURACIÓN
DESCRIPCIÓN
Modo proxy
El modo Enlace apunta a una entrada Túnel proxy. El modo Personalizado configura un proxy personalizado con la misma configuración que un túnel proxy.
Comodines, como los asteriscos, que se interpretan como cualquier número de caracteres (incluido 0), y los signos de interrogación, cada uno de los cuales representa un único carácter.
Notación de punto inicial, según la cual ".domain.com" equivale a "*.domain.com".
Gateway
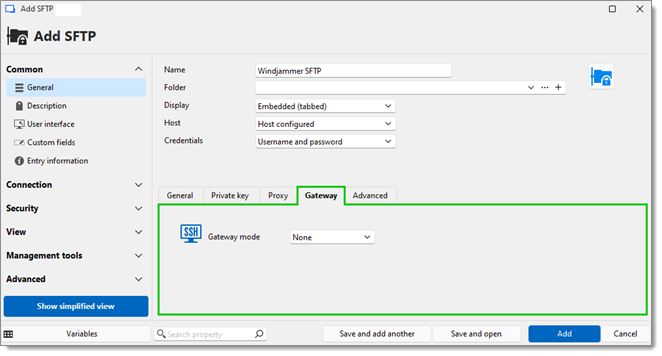
CONFIGURACIÓN
DESCRIPCIÓN
Modo de gateway
El modo Personalizado le permite configurar un gateway. El modo Vinculado selecciona un gateway SSH ya existente.
Avanzado
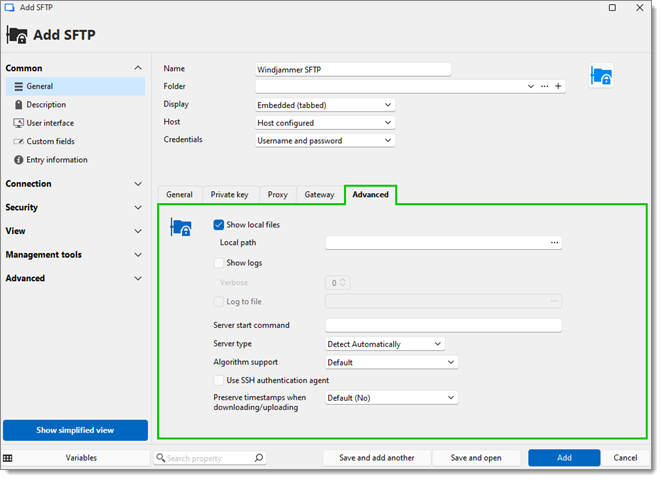
Mostrar ficheros locales
Mostrar los ficheros del directorio local.
Ruta local
La ruta del directorio local.
Mostrar registros
Habilitar los registros para la sesión SFTP.
Detallado
Esto establecerá el nivel de detalle de los registros (solo disponible para el modo Evento).
Registrar en fichero
Elija una ruta para los registros.
Comando de inicio del servidor
Comando que se ejecuta al iniciar el servidor.
Tipo de servidor
Elija un tipo de servidor entre:
Detectar automáticamente
Windows
Unix
Ninguno
Compatibilidad con algoritmos
Elija qué algoritmos admitir en la sesión SFTP.
Usar agente de autenticación SSH
Utiliza el agente de autenticación SSH que esté abierto actualmente en su máquina (incluido el agente de claves SSH de Remote Desktop Manager).
Conservar las marcas de tiempo al descargar/subir
Conservar las marcas de tiempo de los ficheros y carpetas descargados/subidos.
Véase también:
Última actualización
¿Te fue útil?