

Prácticas recomendadas de los proveedores de seguridad
Los Proveedores de seguridad existen para cifrar los datos en reposo (la información almacenada en la base de datos) mediante una clave compartida en cada instancia de Remote Desktop Manager. De este modo, un atacante tendría que comprometer tanto la base de datos como el proveedor de seguridad para comprometer los datos.
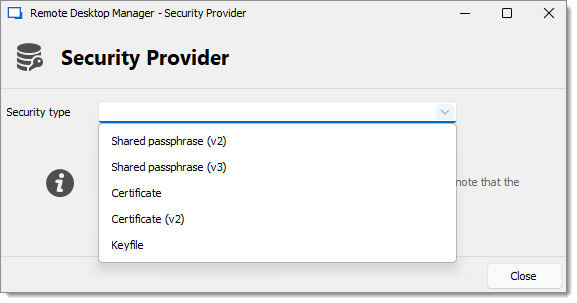
A continuación se muestra una lista de los Tipos de seguridad disponibles.
Predeterminado: no establece ningún proveedor de seguridad.
Frase de contraseña compartida: cifra los datos mediante una contraseña almacenada en cada instancia de Remote Desktop Manager. La v3 utiliza un algoritmo de hash más seguro que la v2.
Certificado: cifra los datos mediante la clave privada de un certificado instalado en cada estación de trabajo. La v2 utiliza un algoritmo de cifrado más seguro.
Fichero de claves: cifra los datos mediante una clave almacenada en un fichero instalado en cada estación de trabajo.
Para garantizar una implementación segura de Remote Desktop Manager con SQL Server en las estaciones de trabajo de una organización, se recomienda utilizar un certificado empresarial para el cifrado de los datos. Esto puede lograrse implementando una configuración de Active Directory o utilizando otros métodos, como un software de gestión de dispositivos móviles (MDM).
Sin embargo, es importante reconocer que, cuando un certificado se expone a varias estaciones de trabajo, aumenta el riesgo de que sea comprometido por actores malintencionados. Para mitigar este riesgo, recomendamos utilizar un Devolutions Server, que gestiona eficazmente el cifrado en reposo al mismo tiempo que protege la clave de cifrado frente a los usuarios de Remote Desktop Manager.
Última actualización
¿Te fue útil?