

Restringir el acceso a MS RDP únicamente a Remote Desktop Manager
Muchas organizaciones buscan centralizar sus conexiones de Escritorio remoto, restringiéndolas para que se inicien exclusivamente desde Remote Desktop Manager. Aquí tiene algunas consideraciones para implementar esta estrategia en su organización.
Consideraciones
Bloquear simplemente Microsoft RDP (mstsc.exe) no protege suficientemente el acceso, ya que deja posibles vulnerabilidades abiertas. Los usuarios podrían eludirlo empleando alternativas como Microsoft RDC Manager o versiones no autorizadas de Remote Desktop Manager, y utilizar potencialmente una configuración fuera de los parámetros aprobados. Un enfoque más seguro consiste en incorporar las credenciales de la sesión dentro de Remote Desktop Manager. Este método garantiza que los usuarios puedan establecer conexiones remotas sin acceder directamente a las credenciales, imponiendo así el uso de Remote Desktop Manager.
Sin embargo, si considera que basta con deshabilitar Microsoft RDP para cubrir sus necesidades de seguridad, encontrará orientación sobre este proceso en el artículo de Microsoft How to Enable or Disable Remote Desktop via Group Policy Windows 2008.
Nuestra solución recomendada implica utilizar una puerta de enlace segura, protegida por una contraseña desconocida para el usuario final. Esto puede implementarse mediante un túnel SSH o nuestra función propia Jump, combinado con ajustes del cortafuegos en los hosts remotos para bloquear cualquier conexión procedente de direcciones IP no reconocidas por las puertas de enlace designadas.
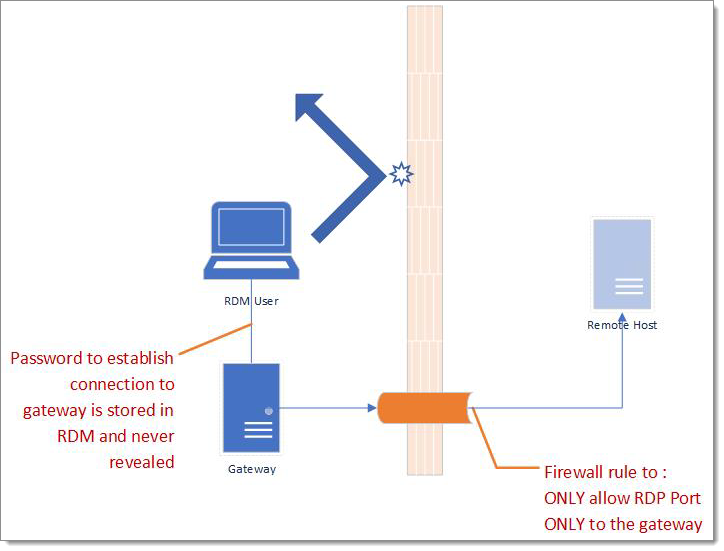
Los túneles SSH son especialmente eficaces; pueden funcionar en una máquina virtual con cualquier distribución *nix y requieren muy poca RAM y espacio en disco. Además, el uso de túneles SSH obliga a los usuarios a depender de Remote Desktop Manager, ya que las credenciales del túnel no son credenciales de dominio y deben almacenarse dentro de la propia aplicación.
Última actualización
¿Te fue útil?