

Prescindir de contraseñas con Remote Desktop Manager y CyberArk
Como resultado de la colaboración entre Devolutions y CyberArk, todos nuestros tipos de integración se han mejorado para aprovechar al máximo las API mejoradas de CyberArk. Estas actualizaciones permiten ahora que las organizaciones adopten flujos de trabajo sin contraseña en sus operaciones diarias, agilizando el acceso y reforzando al mismo tiempo la seguridad.
Para aprovechar estas mejoras, su organización debe incluir el módulo Application Access Manager (AAM) de CyberArk en su implementación. Este módulo habilita la autenticación con clave privada, lo que permite a su departamento de TI gestionar todo el proceso de identificación y autenticación. Como resultado, las contraseñas tradicionales dejan de ser necesarias dentro del flujo de trabajo de CyberArk.
Descripción general
Para ilustrar mejor la solución, consulte el siguiente diagrama:
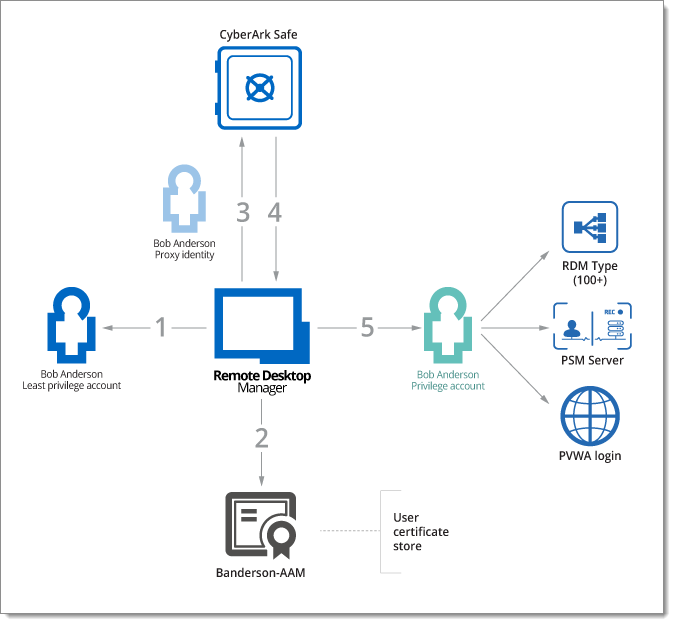
Este flujo de trabajo permite un acceso privilegiado seguro y sin contraseña mediante la integración con CyberArk en Remote Desktop Manager:
El usuario inicia sesión en Remote Desktop Manager con una cuenta de privilegios mínimos, lo que le otorga acceso al contenido de Remote Desktop Manager según los permisos definidos en nuestro sistema de control de acceso basado en grupos de usuarios.
Cuando se requiere una cuenta privilegiada para iniciar una conexión mediante una tecnología compatible, Remote Desktop Manager recupera la clave privada correspondiente de la estación de trabajo del usuario. Esta clave debe estar disponible en el almacén de certificados del usuario.
A continuación, la clave privada se utiliza para autenticarse en la bóveda de CyberArk. La bóveda se configura con un objeto de aplicación, que actúa como proxy de usuario para consultar la bóveda.
Remote Desktop Manager recupera las credenciales de la cuenta privilegiada adecuada. Y lo que es fundamental: el usuario nunca ve ni maneja la contraseña real de su propia cuenta privilegiada.
Remote Desktop Manager utiliza la cuenta privilegiada para:
Iniciar una conexión PSM (Privileged Session Manager),
Conectarse al PVWA (Password Vault Web Access),
O iniciar cualquier otro tipo de sesión compatible. Todo ello se realiza manteniendo la contraseña oculta y garantizando que el proceso de autenticación siga siendo fluido y seguro.
Configuración de CyberArk Application Access Manager (AAM)
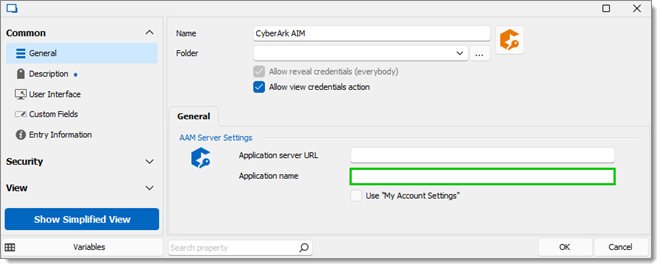
Para empezar, debe generar e implementar claves privadas para cada usuario en sus estaciones de trabajo. Aunque la documentación oficial de CyberArk sigue siendo la fuente definitiva para este proceso, en nuestra documentación de integración ofrecemos orientación básica.
Por parte de Remote Desktop Manager, ofrecemos varias formas de gestionar las claves privadas, según su entorno y su nivel de control administrativo:
Opción 1: almacenar la información de la clave privada en una entrada dentro de la bóveda de usuario
Este es el método más sencillo, ya que establece una relación uno a uno entre usuarios, claves y cuentas. Cada usuario es responsable de gestionar su propia entrada y los datos de su clave privada. Es sencillo, pero descentralizado.
Opción 2: almacenar la información de la clave privada en la configuración de Mi cuenta
Este método separa las responsabilidades: los administradores configuran las entradas de AAM en Remote Desktop Manager, mientras que los usuarios proporcionan los datos de su propia clave privada a través de su configuración personal.
Según su enfoque, la búsqueda de cuentas privilegiadas puede gestionarse de una de estas dos maneras:
Gestionada en CyberArk
Cada usuario debe tener una cuenta privilegiada dedicada, accesible mediante palabras clave compartidas definidas en la entrada de AAM.
Los administradores son responsables de colocar la cuenta de cada usuario en cajas fuertes aisladas y de garantizar un uso coherente de las palabras clave en todas las cuentas pertinentes.
Gestionada en Remote Desktop Manager
Los administradores crean una entrada de AAM única por usuario, cada una configurada con palabras clave específicas del usuario.
El acceso a estas entradas se controla mediante el control de acceso basado en grupos de usuarios de Remote Desktop Manager, lo que garantiza que los usuarios solo puedan ver y utilizar las entradas que se les han asignado.
Como ocurre con muchas funciones de Remote Desktop Manager, estos métodos pueden combinarse para adaptarse a los requisitos específicos de seguridad y flujo de trabajo de su organización.
Configuración de CyberArk Privilege Session Manager (PSM)
Debido al alcance y la complejidad de Privileged Session Manager (PSM) de CyberArk, recomendamos consultar la documentación oficial de CyberArk para obtener todos los detalles de configuración e implementación.
Por parte de Remote Desktop Manager, la integración con PSM es sencilla una vez que haya establecido la configuración de AAM tal como se describe en la sección anterior.
Si utiliza la opción 1 de AAM
Si almacena la información de su clave privada en una entrada dentro de su bóveda de usuario, utilice la configuración específica del usuario en Remote Desktop Manager para vincular la entrada PSM-Server de cada usuario con su entrada de AAM correspondiente almacenada en la bóveda. Así se garantiza que la conexión de cada usuario utilice su propia clave privada para la autenticación.
Si utiliza la opción 2 de AAM
Si almacena la información de su clave privada en la configuración de Mi cuenta, recomendamos configurar la entrada PSM-Server para que utilice Repositorio de credenciales junto con solicitar al conectar.
Esta configuración proporciona una experiencia de incorporación fluida para los nuevos usuarios, a quienes se les pedirá que seleccionen las credenciales adecuadas. Los usuarios con más experiencia podrán personalizar posteriormente su experiencia cambiando a la configuración específica del usuario para crear un vínculo persistente con la entrada de AAM que se les haya asignado.
Configuración del SDK de Webservices de CyberArk
Aunque las organizaciones que operan por completo dentro de la plataforma CyberArk suelen basarse en integraciones básicas como PSM y Application Access Manager (AAM), también ofrecemos compatibilidad con el SDK de Webservices de CyberArk para proporcionar mayor flexibilidad.
Este tipo de integración resulta especialmente útil cuando:
Privileged Session Manager (PSM) no es una opción viable, o
No puede utilizar las funciones de intermediación de cuentas de Remote Desktop Manager para un caso de uso concreto.
El uso del SDK de Webservices permite a Remote Desktop Manager recuperar credenciales específicas directamente de la bóveda de CyberArk, garantizando al mismo tiempo que:
El acceso se realiza en nombre de una cuenta privilegiada.
El usuario final nunca ve ni controla la contraseña.
Esto permite un acceso seguro y basado en políticas a las credenciales incluso en escenarios en los que los flujos estándar de AAM o PSM no son aplicables, manteniendo un control estricto y el cumplimiento normativo.
Conclusión
Para explorar todas las posibilidades de nuestras integraciones con CyberArk, recomendamos consultar tanto la documentación oficial de CyberArk como nuestras propias guías detalladas. A continuación encontrará enlaces a cada tipo de integración compatible, así como referencias a las funciones de Remote Desktop Manager mencionadas a lo largo de este artículo:
Guías de integración (enlace de descarga de nuestra CDN)
Ayuda de Remote Desktop Manager
Como siempre, contacte con nuestro equipo de atención al cliente en service@devolutions.net si desea una demostración guiada o si necesita aclarar algún aspecto.
Véase también
Última actualización
¿Te fue útil?