

HashiCorp Vault
Vincular sus secretos de HashiCorp Vault con las sesiones de Remote Desktop Manager permite que las credenciales se inyecten automáticamente al iniciar conexiones, lo que elimina la necesidad de copiarlas manualmente y reduce el riesgo de exposición. Este tema abarca la configuración de la entrada ubicada en Añadir nueva entrada – Gestión de credenciales – HashiCorp Vault.
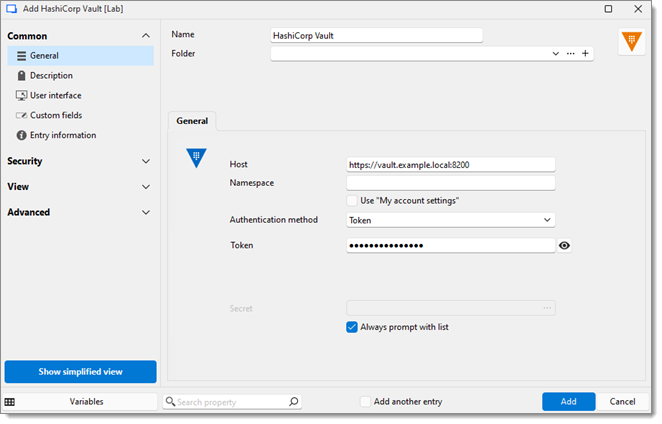
Host
La URL o dirección IP de su instancia de HashiCorp Vault.
Namespace
Especifica el espacio de nombres dentro de su instancia de HashiCorp Vault. Utilícelo si su entorno de Vault está configurado con espacios de nombres empresariales para separar lógicamente los datos o gestionar la multitenencia. Déjelo en blanco si no procede.
Usar "Configuración de mi cuenta"
Active esta opción para reutilizar la configuración de cuenta que haya configurado en Archivo – Configuración de mi cuenta*.*
Método de autenticación
Seleccione el método de autenticación para alinearlo con las políticas de identidad de su entorno:
Token
LDAP
RADIUS
UserPass
Secreto
Cuando está activada, esta opción obliga a Remote Desktop Manager a solicitar al usuario que seleccione un secreto cada vez que se inicia una conexión. Resulta útil si se utilizan credenciales diferentes con frecuencia.
Inyectar credenciales de HashiCorp Vault en una sesión
Aprenda a recuperar e inyectar credenciales almacenadas de HashiCorp Vault directamente en sus sesiones. Los tipos de sesión compatibles incluyen RDP, SSH, VNC, SFTP y más.
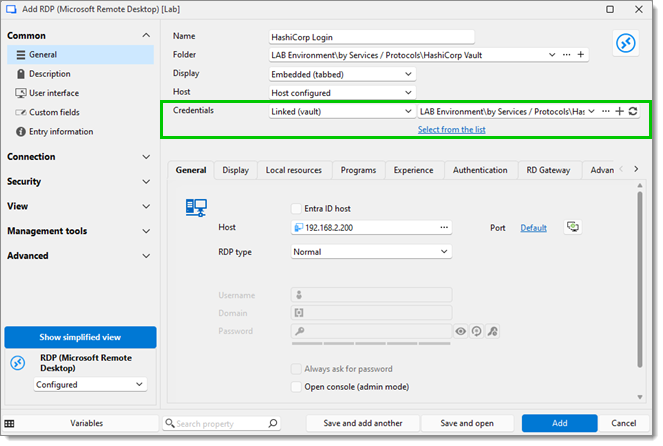
En este ejemplo, crearemos una sesión RDP. Vaya a Añadir nueva entrada – Sesión – RDP (Microsoft Remote Desktop). En el campo Credenciales, seleccione Vinculadas (bóveda) y elija la entrada de HashiCorp Vault que creó previamente y que contiene sus credenciales. Una vez que haya rellenado la configuración de RDP requerida, haga clic en Añadir o Guardar y abrir para iniciar la sesión.
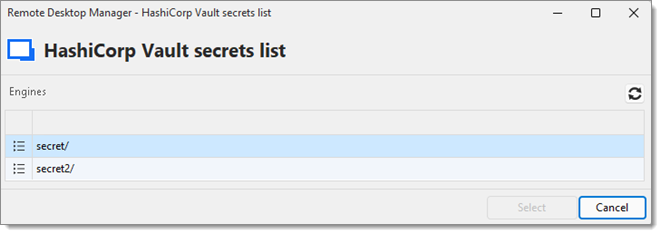
Seleccione el secreto en la lista de secretos de HashiCorp Vault para abrir la sesión RDP.
Última actualización
¿Te fue útil?