

Configuración de SSH para el cumplimiento normativo FIPS 140-2 de Remote Desktop Manager
Para que el cliente SSH de Remote Desktop Manager cumpla con el estándar del anexo A de FIPS 140-2, debe aplicar cambios de configuración específicos en las opciones de Remote Desktop Manager.
Para cumplir la normativa, debe asegurarse de que los algoritmos no conformes estén desactivados. Para ello, debe verificar que las casillas que NO están marcadas en las capturas de pantalla siguientes estén desactivadas en la configuración del cliente.
No recomendamos utilizar esta configuración salvo que se encuentre en un entorno que requiera el cumplimiento normativo de FIPS 140-2. La mayoría de los usuarios deberían mantener la configuración predeterminada de Remote Desktop Manager y habilitar conjuntos de cifrado adicionales solo si sus servidores lo requieren.
En Remote Desktop Manager, vaya a Archivo – Configuración – Tipos – Terminal – Soporte de algoritmos.
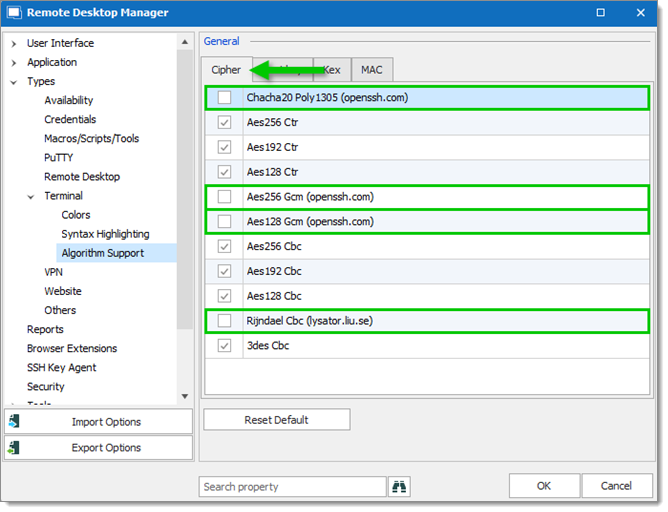
En la pestaña Cifrado, desmarque:
Chacha20 Poly1305 (openssh.com)
Aes256 Gcm (openssh.com)
Aes128 Gmc (openssh.com)
Rijndael Cbc (lysator.liu.se)
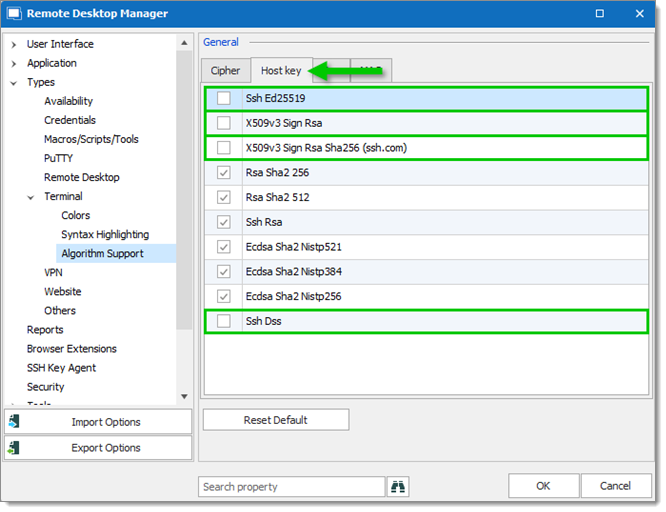
En la pestaña Clave de host, desmarque:
Ssh Ed25519
X509v3 Sign Rsa
X509v3 Sign Rsa Sha256 (ssh.com)
Ssh Dss
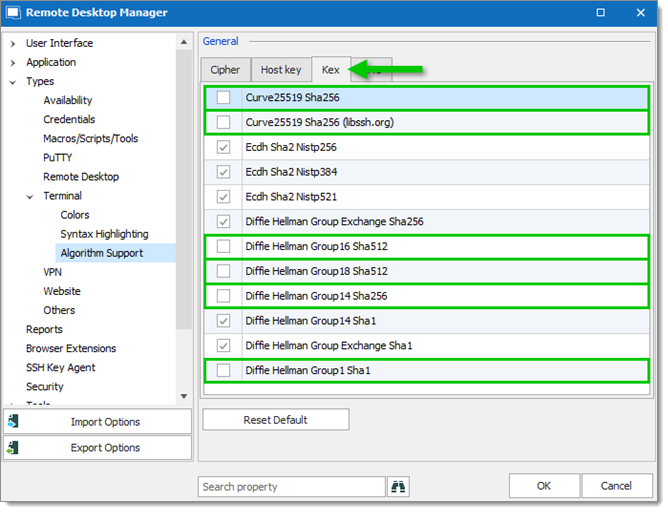
En la pestaña Kex, desmarque:
Curve25519 Sha256
Curve25519 Sha256 (libssh.org)
Diffie Hellman Group16 Sha512
Diffie Hellman Group18 Sha512
Diffie Hellman Group14 Sha256
Diffie Hellman Group1 Sha1
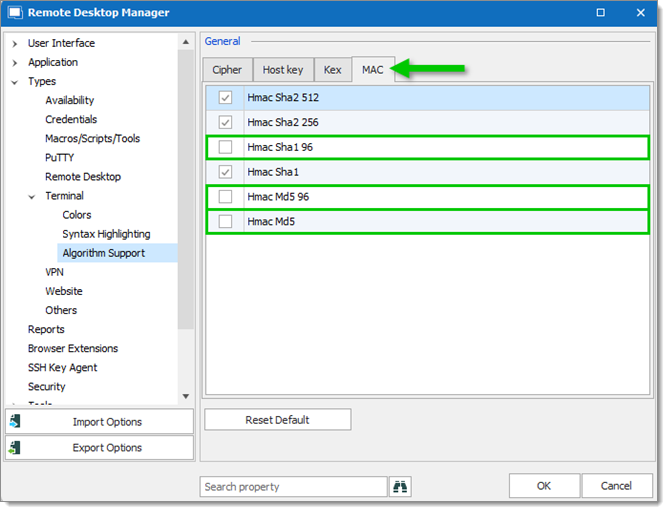
En la pestaña MAC, desmarque:
Hmac Sha 1 96
Hmac Md5 96
Hmac Md5
Haga clic en OK.
Última actualización
¿Te fue útil?