

Entrada de One Identity Safeguard for Privileged Passwords
Devolutions ofrece la integración de One Identity Safeguard en Remote Desktop Manager. Gracias a esta entrada, los usuarios pueden recuperar de forma segura sus contraseñas privilegiadas almacenadas en una bóveda externa de One Identity Safeguard sin salir de Remote Desktop Manager, lo que elimina la necesidad de introducirlas manualmente.
Si la integración no funciona en Remote Desktop Manager, puede ser porque los OAuth2 Grant Types de su dispositivo no incluyen el Resource owner. Consulte la documentación de One Identity para obtener más detalles.
Crear la entrada
Abra Remote Desktop Manager.
Añada una Nueva entrada – Gestión de credenciales – One Identity Safeguard.
Elija un nombre, una carpeta, un Método de autenticación e introduzca las credenciales y configuraciones de One Identity Safeguard requeridas en la pestaña General de la entrada (Nombre de usuario, Contraseña, Activo, Cuenta).
Haga clic en el botón Añadir.
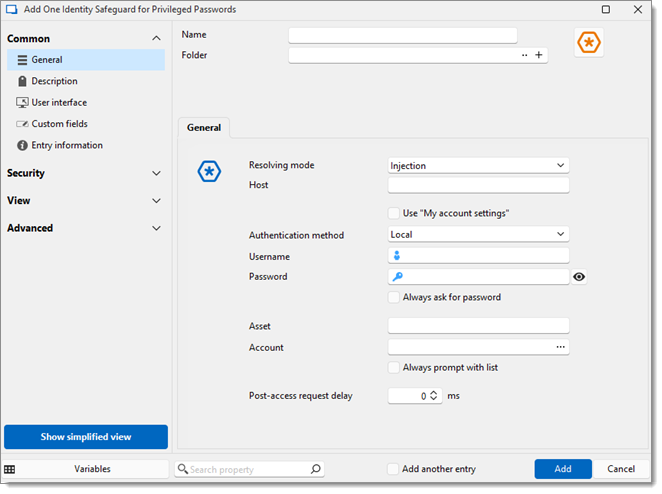
Configuración general de One Identity Safeguard
Esta es una lista de la Configuración general disponible en la interfaz de la entrada One Identity Safeguard, junto con su función:
Modo de resolución
Elija un modo de resolución entre: - Inyección: recupera el nombre de usuario y la contraseña de One Identity para inyectarlos en las sesiones. - Sesión privilegiada: recupera información temporal del proxy Safeguard for Privileged Sessions de One Identity para utilizarla en las sesiones.
Host
Establezca el host de One Identity. El campo Host está destinado a un nombre de host resoluble, como un nombre de host o un nombre de dominio completo (FQDN), y no debe incluir una URL.
Usar «Configuración de mi cuenta»
Cuando esta opción está marcada, la entrada utiliza las credenciales configuradas previamente en Archivo – Configuración de mi cuenta en lugar de las introducidas en los campos Nombre de usuario y Contraseña.
Método de autenticación
Establezca el Método de autenticación en Local, Federación externa o Active Directory. Si selecciona Active Directory, aparece el campo Proveedor. Seleccione un proveedor de Active Directory mediante el botón ….
Nombre de usuario
Introduzca el nombre de usuario correspondiente de la bóveda de One Identity Safeguard.
Contraseña
Introduzca la contraseña correspondiente de la bóveda de One Identity Safeguard.
Solicitar siempre la contraseña
Marque esta opción para enviar una solicitud de contraseña cada vez que se utilice la entrada.
Activo
Elija el activo correspondiente en la cuenta seleccionada. El campo del activo se rellena automáticamente al elegir una cuenta de la lista.
Cuenta
Elija de una lista la cuenta correspondiente a la que conectarse.
Solicitar siempre con lista
Si esta opción está marcada, la entrada envía siempre una solicitud para elegir de la lista de cuentas/activos cada vez que se utiliza.
Última actualización
¿Te fue útil?