

Entrada de CyberArk PVWA (credenciales)
La entrada CyberArk PVWA es un tipo de entrada de credenciales en Remote Desktop Manager Windows. La entrada se encuentra en Añadir nueva entrada – CyberArk PVWA. Es el método recomendado para:
Aplicar la inyección de contraseñas (omitiendo CyberArk PSM), o
Aprovechar CyberArk PSM para la intermediación de sesiones.
Privileged Session Management (PSM) es un componente de CyberArk que intermedia sesiones privilegiadas hacia los sistemas objetivo aplicando aislamiento, control de acceso y grabación de sesiones. RDM se integra con PSM para iniciar esas sesiones de forma transparente para el usuario.
Este artículo explica cómo funciona la entrada PVWA, cómo configurar el modo de resolución y cómo RDM determina qué componente y tecnología de CyberArk utilizar en el momento de la conexión.
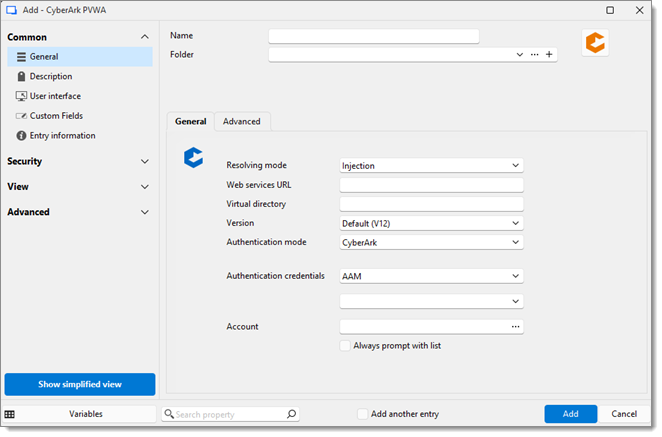
General
Modo de resolución
El Modo de resolución define cómo se utilizan las credenciales. Hay dos modos admitidos:Inyección: - Las credenciales se recuperan de CyberArk y se inyectan directamente en la sesión objetivo. - No se utiliza CyberArk PSM. - Técnicamente se puede utilizar cualquier tipo de sesión en RDM (RDP, SSH, sitios web, herramientas personalizadas, etc.).Conexión PSM: - Se utiliza CyberArk PSM para intermediar la sesión. - Entradas RDP: PSM estándar (PSM-RDP) - Entradas de sitio web: PSM HTML5 (Guacamole) - Otros tipos de sesión no se admiten en el modo Conexión PSM.
URL del servicio web
Introduzca la dirección del servidor CyberArk con este formato para conectarse a su instancia de CyberArk: https://<server name>.<our domain>.loc/.A continuación se indica cuál será su URL de servicios web, según su suscripción de CyberArk:
- SelfHosted: URL corta.
- PrivilegeCloud: URL corta si la URL no termina en cyberark.cloud.
- PrivilegeCloud: /privilegecloud si la URL termina en cyberark.cloud.
Directorio virtual
Introduzca un Directorio virtual. Este campo es /privilegecloud o está vacío.
Versión
Seleccione una Versión en la lista desplegable. Esto se refiere a la versión de CyberArk PVWA que aparece en la página de autenticación de CyberArk.Tenga en cuenta que por ahora solo admitimos la API V12 de CyberArk y que se requiere la versión 12.1 de CyberArk.
Autenticación
Seleccione el Modo de autenticación utilizado para conectarse a la instancia de CyberArk (CyberArk, Windows, LDAP, RADIUS,**SAML, PKI,**o PKIPN).La autenticación SAML es compatible con CyberArk en Remote Desktop Manager a partir de la versión 2022.3.25. Se añadieron mejoras importantes y correcciones de errores en versiones posteriores. Recomendamos actualizar al menos a la versión 2023.1 de Remote Desktop Manager si su versión actual es anterior. En 2023.1, ya no es necesario proporcionar la URL de inicio de sesión del IdP del proveedor de identidad al configurar la autenticación SAML. Si tiene problemas con su autenticación SAML, consulte Configuración y resolución de problemas de SAML. La autenticación SAML para CyberArk Privilege Cloud requiere Remote Desktop Manager 2023.2.17 o posterior.Su administrador de la bóveda de CyberArk debería proporcionarle el modelo de autenticación utilizado. En PVWA, si selecciona un enlace que coincide con el nombre de dominio de su empresa, normalmente eso indica que se está utilizando el modelo LDAP.
Cuenta
Seleccione la cuenta que va a utilizar esta entrada de credenciales. Marque Preguntar siempre con lista y deje que el usuario elija la cuenta.
Avanzado
Delimitador de MFA
La opción Delimitador de MFA existe en Remote Desktop Manager para reflejar la que ya existe en CyberArk. El carácter que se introduzca en el campo del delimitador se utilizará para separar los valores del código SecurID y de la contraseña que después se envían a la API.
Método de búsqueda de dominio
- Predeterminado - Ninguno - Campo (esto habilita la opción Campo de dominio)
Campo de dominio
- Predeterminado - Dirección - Dominio - Dominio de inicio de sesión - Personalizado
Configuración del endpoint
Al utilizar Conexión PSM en el Modo de resolución, el sistema objetivo no se define en la propia entrada PVWA. En su lugar, se especifica en la entrada de sesión vinculada.
Entrada RDP (PSM-RDP)
El endpoint objetivo se define en el campo Host de la entrada RDP.
Entrada de sitio web (PSM HTML5)
El endpoint objetivo se define en el campo Sitio web de la entrada de sitio web.
Flujo de conexión en Remote Desktop Manager
Una vez configuradas la entrada de credenciales PVWA y la entrada de sesión, Remote Desktop Manager resuelve automáticamente la conexión cuando el usuario inicia la sesión.
El proceso es el siguiente:
Remote Desktop Manager lee la configuración de credenciales (CyberArk PVWA).
Si es necesario, Remote Desktop Manager solicita al usuario que seleccione el componente de CyberArk (por ejemplo PSM-RDP, PSM-SSH u otras aplicaciones habilitadas para PSM).
Remote Desktop Manager determina o solicita la tecnología PSM que se debe utilizar:
PSM basado en RDP, o
PSM HTML5 (Guacamole)
Aunque RDM solo admite de forma nativa los tipos de sesión RDP y Sitio web, estas entradas principales pueden desencadenar una amplia variedad de aplicaciones gestionadas por PSM en el lado de CyberArk (por ejemplo SQL Server Management Studio, PuTTY, Usuarios y equipos de Active Directory, y más).
4. Remote Desktop Manager contacta con CyberArk para solicitar un objeto de conexión basado en los parámetros seleccionados.
En algunos escenarios (por ejemplo CyberArk AppRemote), puede ser necesaria configuración adicional.
Consulte la documentación de CyberArk AppRemote para obtener más información.
Notas y limitaciones
El modo de inyección ofrece la mayor flexibilidad, pero no proporciona grabación de sesiones ni aislamiento de PSM.
El modo Conexión PSM aplica los controles de CyberArk, pero restringe los tipos de sesión admitidos.
Una configuración correcta del endpoint en la entrada de sesión es crítica para que las conexiones PSM se realicen con éxito.
Resolución de problemas
Si necesita que el dominio esté especificado la mayoría de las veces, debe establecer el Método de búsqueda de dominio en Campo y, a continuación, el Campo de dominio en Dirección.
Última actualización
¿Te fue útil?