

Tipos de entrada de CyberArk
Todas las conexiones a sistemas de destino utilizan en última instancia una variante del ejecutable psm `/u {user} /a {target} /c {connection_type}`. Una vez que se ha autenticado en PSM mediante AAM sin contraseña o credenciales de PVWA, se inicia una conexión al sistema de destino en PSM a través del ejecutable `psm`. Esta conexión abierta se transmite de vuelta al cliente de Remote Desktop Manager, a la interfaz web HTML5 de PVWA o a un cliente RDP mediante el fichero RDP generado.
La distinción general entre los tipos de CyberArk en Remote Desktop Manager es cómo se autentica un usuario en PSM y si se utiliza el panel PVWA integrado en Remote Desktop Manager para abrir una conexión en lugar de iniciarla directamente.
Credenciales
Estas credenciales suelen vincularse directamente a una conexión para facilitar conexiones fluidas a un sistema de destino a través de CyberArk PSM.
CyberArk AAM: Vincula un certificado privado (clave) almacenado localmente por el usuario en el almacén de certificados de usuario y el servicio de API REST de CyberArk CCP. La huella digital del certificado, vinculada a una aplicación (definida en PVWA) que identifica a un cliente de Remote Desktop Manager (opcionalmente restringido a direcciones IP específicas), recupera las credenciales solicitadas de la Digital Vault, opcionalmente gestionada por el CPM.
CyberArk PVWA: Similar a AAM, pero compatible con métodos de autenticación distintos de AAM, como CyberArk (autenticación interna), LDAP, Windows (autenticación integrada Kerberos), Radius y SAML (SSO).
Conexiones
CyberArk Dashboard: Proporciona a los usuarios de Remote Desktop Manager una interfaz alternativa a PVWA. Muestra una lista de Safes y Accounts de la Digital Vault a los que puede acceder el usuario actualmente conectado. Conéctese a sistemas de destino mediante los siguientes métodos:
Conexión PSM tradicional
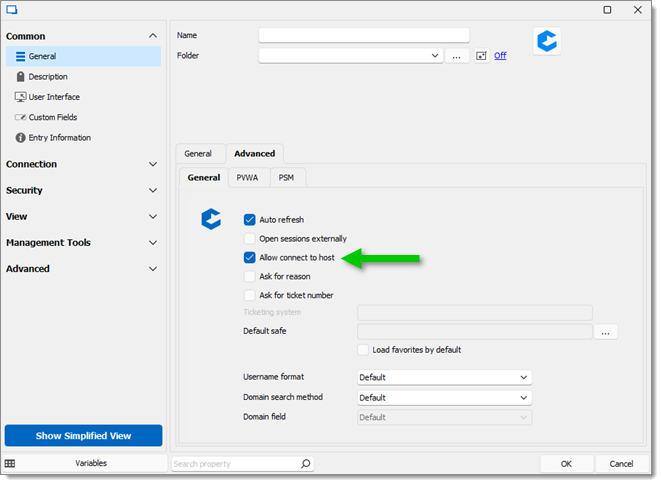
Omitir PSM mediante la opción Permitir conectar al host en Avanzado – General. No recomendado.
PSM Alternate Shell (también conocido internamente como el método de conexión Ad-Hoc, distinto de la conexión Ad-Hoc en PVWA). Requiere que esté configurado un servidor CyberArk PSM preexistente.
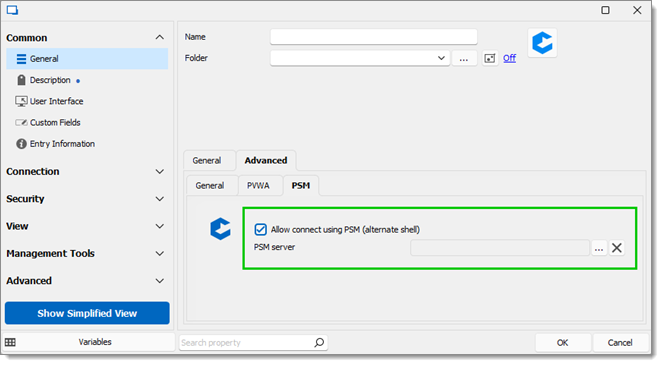
CyberArk PSM Connection – Está pensado para conectarse a un host específico usando una cuenta privilegiada y una conexión de servidor PSM, aprovechando el método de conexión PSM Alternate Shell.
CyberArk PSM Server – Se utiliza con la PSM Connection (y con la opción PSM Alternate Shell de la conexión CyberArk Dashboard) para definir un servidor PSM con el que conectarse a un host determinado.
Modos de autenticación y credenciales de autenticación
La credencial CyberArk PVWA, la conexión CyberArk Dashboard y la CyberArk PSM Connection ofrecen varios métodos de autenticación. Estos métodos de autenticación sirven para autenticarse en PVWA (es decir, como si navegara a la interfaz web y eligiera el método de autenticación), no en el endpoint de destino. A continuación se muestra cómo se corresponden los modos de autenticación con las credenciales de autenticación.
CyberArk Dashboard (conexión)
CyberArk: Personalizado, PVWA de configuración de mi cuenta, AAM (vinculado), AAM (búsqueda en la bóveda de usuario)
LDAP: Personalizado, PVWA de configuración de mi cuenta, AAM (vinculado), AAM (búsqueda en la bóveda de usuario)
Radius: Personalizado, PVWA de configuración de mi cuenta, AAM (vinculado), AAM (búsqueda en la bóveda de usuario)
Windows: Personalizado, PVWA de configuración de mi cuenta, AAM (vinculado), AAM (búsqueda en la bóveda de usuario)
SAML: Ninguno
PKI: Ninguno
PKIPN: Ninguno
CyberArk PVWA (credencial)
CyberArk: Personalizado, AAM
LDAP: Personalizado, AAM
Radius: Personalizado, AAM
Windows: Personalizado, AAM
SAML: Ninguno
PKI: Ninguno
PKIPN: Ninguno
CyberArk PSM Server (conexión)
AAM: Credencial vinculada
Personalizado: Nombre de usuario y contraseña
Véase también
Última actualización
¿Te fue útil?