

Configuración y uso del panel de CyberArk
El propósito de la entrada Panel de CyberArk es proporcionar a los usuarios de Remote Desktop Manager una interfaz que elimina la necesidad de usar Password Vault Web Access (PVWA) para ver la lista de cajas fuertes y credenciales a las que el usuario actualmente conectado tiene acceso. Combinado con escenarios sin contraseña y/o nuestro completo control de acceso basado en roles (RBAC), esto significa que un usuario NO necesita conocer las credenciales de CyberArk para que se le presente una lista de las cuentas a las que tiene acceso. Además, dado que el panel está diseñado para autenticarse una vez en su servidor y, sobre todo, mantener una sesión activa mientras esté activo, tiene la ventaja significativa de requerir MFA solo una vez, al iniciar el panel.
Otro principio de diseño del panel es que su modelo de uso principal consiste en pasar por el CyberArk Privileged Session Manager (PSM) para acceder a los activos. Esto significa que Remote Desktop Manager NO necesita leer la contraseña de la cuenta que se va a utilizar. Hay modelos menos seguros disponibles para admitir escenarios más antiguos que algunos de nuestros clientes siguen utilizando.
Configuración
Cree una nueva entrada Panel de CyberArk o vaya a las Propiedades de una existente.
En la sección General, especifique un Nombre y una Carpeta para su entrada si aún no lo ha hecho.
Pestaña General
Introduzca la URL de servicios web para conectarse a su instancia de CyberArk. Es la dirección del servidor y debería tener el aspecto de "https://<server name>.<our domain>.loc/".
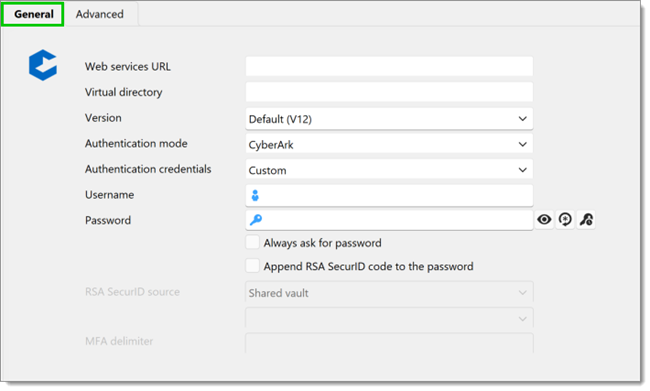
Introduzca un Directorio virtual. Este campo es /privilegecloud o está vacío.
Seleccione una Versión en la lista desplegable. Se refiere a la versión de CyberArk PVWA que aparece en la página de autenticación de CyberArk.
Seleccione el Modo de autenticación utilizado para conectarse a la instancia de CyberArk (CyberArk, Windows, LDAP, RADIUS o SAML).
La autenticación SAML es compatible con CyberArk desde la versión 2022.3.25 de Remote Desktop Manager, pero se han implementado mejoras importantes y correcciones de errores en versiones posteriores. Recomendamos actualizar al menos a la versión 2023.1 de Remote Desktop Manager si su versión actual es anterior. Una de las mejoras de la versión 2023.1 es que ya no tiene que proporcionar la URL de inicio de sesión del IdP al configurar su autenticación SAML. Si tiene problemas con su autenticación SAML, consulte Configuración y resolución de problemas de SAML. La autenticación SAML para CyberArk Privilege Cloud requiere Remote Desktop Manager 2023.2.17 o posterior.
El administrador de la bóveda de CyberArk debería proporcionarle el modelo de autenticación utilizado, pero si, en PVWA, hace clic en un enlace que coincide con el nombre de dominio de su empresa, esto indica que se está utilizando el modelo LDAP.
En la lista desplegable Credenciales de autenticación, seleccione Personalizado para introducir sus credenciales a continuación o selecciónelas mediante un mecanismo de Remote Desktop Manager. Esta lista no está disponible con el Modo de autenticación SAML.
Como con todas las entradas de tipo Panel en Remote Desktop Manager, si está creando una entrada que será visible para varios usuarios, recomendamos elegir PVWA de la configuración de mi cuenta y, a continuación, visitar Archivo–Configuración de mi cuenta–CyberArk PVWA para introducir sus credenciales personales de CyberArk.
Siga este paso si seleccionó Personalizado en la lista Credenciales de autenticación. Si no, pase a la sección Pestaña Avanzado.
Introduzca su Nombre de usuario y Contraseña en los campos correspondientes. Utilice el Generador de contraseñas para ayudarle a crear una contraseña segura.
Marque la casilla Preguntar siempre la contraseña para que se le solicite la contraseña cada vez que se conecte.
Si tiene un código RSA SecurID, marque la casilla Añadir código RSA SecurID a la contraseña y, a continuación, seleccione debajo la Fuente de RSA SecurID.
Pestaña Avanzado
General
La opción Actualización automática está habilitada de forma predeterminada. Mantiene la conexión con su entorno de CyberArk y elimina la necesidad de introducir credenciales 2FA en cada conexión. Se recomienda dejarla habilitada.
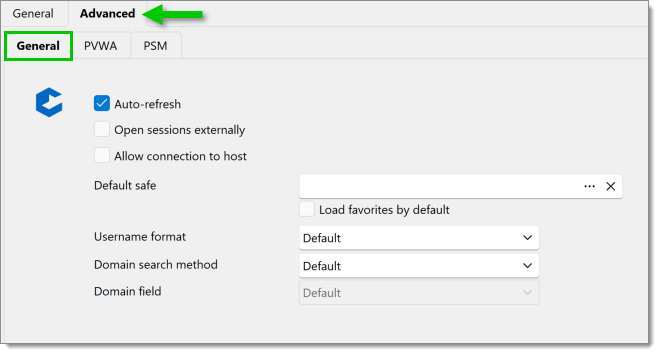
Marque Abrir sesiones externamente si no desea que sus sesiones se abran en modo incrustado en Remote Desktop Manager. Esto resulta útil principalmente para aplicaciones que solo admiten abrirse externamente, como PSM-Putty (PSM-SSH) y muchos otros componentes de conexión de PSM. Es necesario para conectarse a aplicaciones remotas mediante conexiones PVWA.
Marque Permitir conectarse al host si desea permitir una conexión directa a la máquina remota, lo que significa que el usuario actualmente conectado necesita tener el derecho de ver la contraseña; por lo tanto, es menos seguro y el equipo de CyberArk no lo recomienda.
Marque Solicitar motivo si se le exige tener un motivo para establecer una conexión.
Marque Solicitar número de ticket si se le exige proporcionar un número de ticket para establecer una conexión, según su configuración de CyberArk. El campo Sistema de tickets que se combina con esta opción es un valor de cadena que tiene sentido en su entorno. Es informativo y lo enviamos junto con el número.
El Guardado predeterminado carga sus cajas fuertes. También puede marcar la casilla Cargar favoritos de forma predeterminada para cargar sus cajas fuertes favoritas.
Establezca el Formato de nombre de usuario predeterminado para poder conectarse a la máquina remota. También se puede cambiar en el panel para conexiones ad hoc, pero este será el formato predeterminado para esta instancia del panel.
Seleccione el Método de búsqueda de dominio en la lista desplegable.
La lista desplegable Campo de dominio solo es relevante cuando el Formato de nombre de usuario está establecido en el valor Campo. Según cómo se haya configurado su bóveda, puede haber varios campos de CyberArk utilizados para contener la información del dominio. Elija el valor que corresponda a la configuración de su bóveda.
PVWA
La opción Permitir conexiones directas (PVWA) está habilitada de forma predeterminada y es el método recomendado. Permite exactamente la misma acción que ofrece el botón Conectar en PVWA.
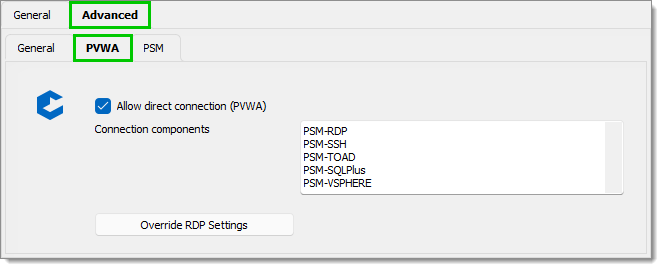
En el cuadro Componentes de conexión, introduzca los componentes que desea utilizar para sus conexiones. Inicializamos el campo con los componentes predeterminados de una instalación estándar de CyberArk, pero esta lista DEBE coincidir con los componentes configurados en su bóveda.
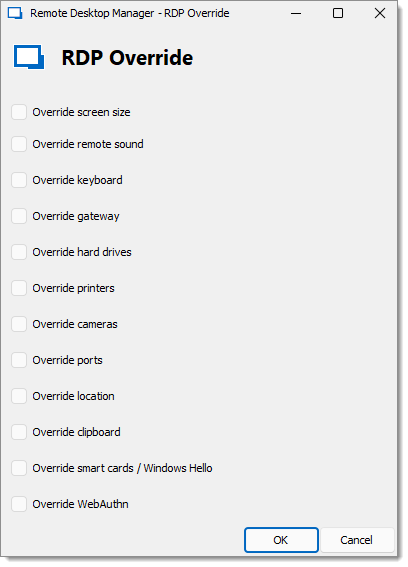
Desde la versión 2023.2.24 de Remote Desktop Manager, existe una nueva función llamada Anular la configuración de RDP. De forma predeterminada, la configuración de RDP se obtiene de CyberArk PVWA al generar la sesión de PSM. Esta nueva opción le permite ignorar la configuración proporcionada por CyberArk y aplicar en su lugar la especificada en la entrada Panel de CyberArk. Esta anulación hace que todas las sesiones de PSM establecidas desde este panel tengan una configuración de pantalla diferente. Se puede considerar la creación de diferentes instancias de la entrada de panel para reflejar las preferencias de distintos usuarios.
PSM
La opción Permitir conectarse mediante PSM (shell alternativo) está deshabilitada de forma predeterminada. Habilítela si desea permitir conexiones a través de PSM, pero utilizando el método heredado de proporcionar un shell alternativo.
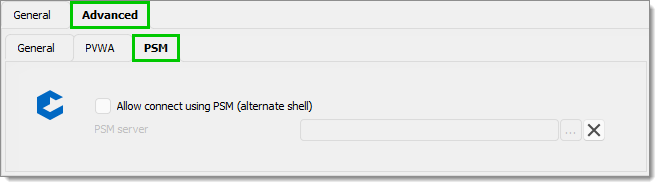
Estas son las restricciones relacionadas con PSM:
Un usuario debe conectarse al servidor PSM a través de RDP y tener permiso para hacerlo.
PSM debe poder vincular la cuenta LDAP con un perfil de CyberArk PVWA (podría funcionar con SAML de Entra ID cuando LDAP está clonado en Entra ID)
La cuenta a utilizar debe encontrarse sin ninguna ambigüedad en la bóveda de CyberArk.
Esto se proporciona como una comodidad y el equipo de CyberArk no lo recomienda. Tiene algunas limitaciones en comparación con la acción Conectar de PVWA, que utiliza un token de vida limitada. Debe tener una entrada de servidor PSM configurada en la misma bóveda. Selecciónela en la lista desplegable de servidores PSM.
Uso del panel
Interfaz de usuario
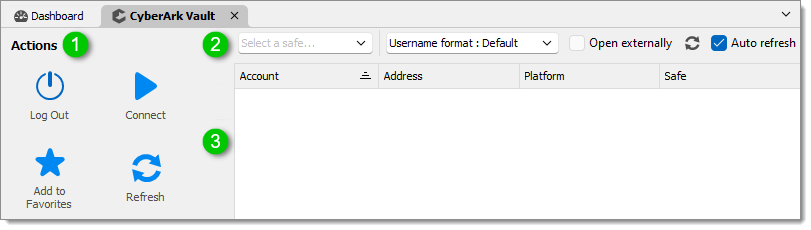
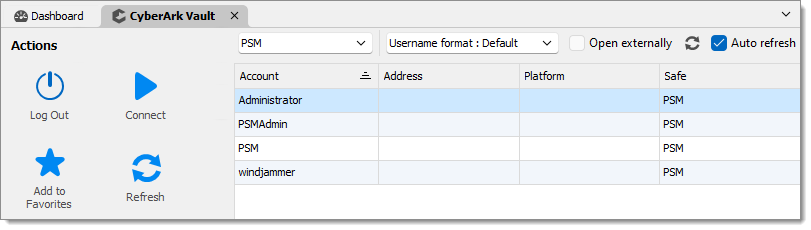
El menú Acciones le permite:
Iniciar o cerrar sesión en el panel.
Conectarse a un host utilizando las credenciales seleccionadas.
Actualizar el contenido de la caja fuerte.
Añadir una caja fuerte a sus favoritos.
El menú superior le permite:
Seleccionar una caja fuerte a la que conectarse.
Seleccionar el Formato de nombre de usuario.
Permitir o no que la sesión se Abra externamente (no incrustada en Remote Desktop Manager).
Actualizar el contenido de la caja fuerte.
Habilitar o deshabilitar la Actualización automática. Si está deshabilitada, las conexiones PSM pueden requerir MFA en cada conexión.
El área de contenido le permite ver e interactuar con las cuentas de una caja fuerte o grupo. Puede ver la Cuenta, su Dirección, su Plataforma y la Caja fuerte en la que se encuentra.
Seleccionar una caja fuerte
Con el selector de cajas fuertes, puede explorar sus cajas fuertes y seleccionar la que desea utilizar.
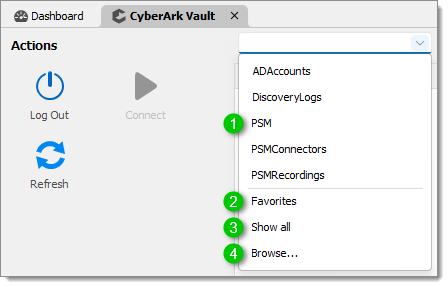
La sección superior de la lista desplegable contiene un subconjunto de las cajas fuertes a las que se tiene acceso. También puede ver y gestionar la lista de cajas fuertes excluidas en Archivo – Configuración – Tipos – CyberArk.
Favoritos mostrará las cuentas que se han etiquetado como favoritas en CyberArk, pero desde Remote Desktop Manager. Añadir o eliminar un favorito actualizará CyberArk.
Mostrar todo enumerará todas las cuentas a las que el usuario tiene acceso. Para determinados usuarios, será una lista considerable y no será una operación rápida. Se proporciona para usuarios que tienen acceso a una lista finita de cuentas.
Examinar... mostrará el cuadro de diálogo de selección de caja fuerte, donde hay paginación y filtrado para ayudar al usuario a localizar la caja fuerte pertinente. De nuevo, se enumeran de forma predeterminada en el orden recibido de CyberArk.
A continuación se muestra una vista previa de la página CyberArk Seleccionar caja fuerte que aparece después de seleccionar Examinar... en el selector de cajas fuertes.
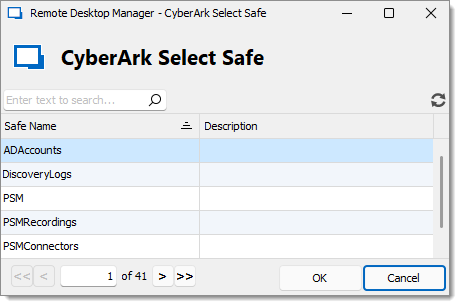
En esta vista, si selecciona una caja fuerte y hace clic en OK, podrá ver las cuentas de esa caja fuerte.
Conectarse a un host
Después de seleccionar la cuenta que desea utilizar, puede usar el botón Conectar del menú Acciones o hacer clic derecho y seleccionar el componente de conexión adecuado.
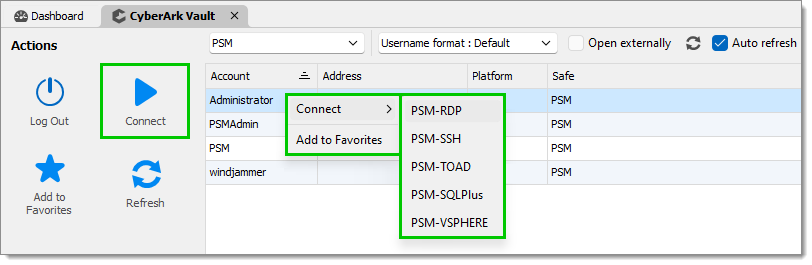
En ambos casos, verá un cuadro de diálogo que le permite especificar el host al que desea conectarse.
Seleccionar un host
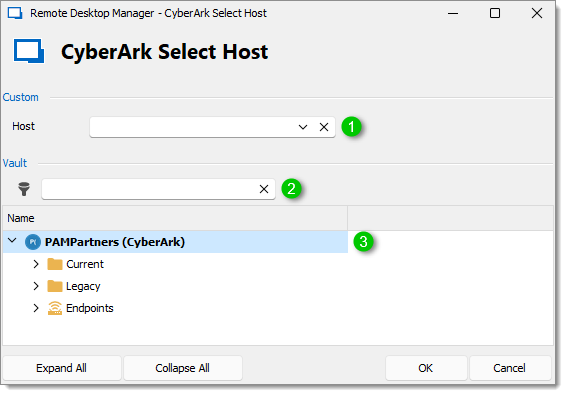
Campo Host
Si se utiliza el campo Acceso a máquina remota de CyberArk en las propiedades de la cuenta, los puntos finales que se introdujeron se enumerarán en este campo. Permite conexiones incluso para activos que no se gestionan en Remote Desktop Manager.
Si no se utiliza el campo Acceso a máquina remota de CyberArk, puede escribir cualquier nombre en el control para conectarse a él. Tenga en cuenta que la resolución de nombres se realiza a nivel de PSM. Por lo tanto, respete los estándares de su instalación de CyberArk para lograrlo con éxito.
Campo de filtro: escriba caracteres que coincidan con el nombre de un activo para aplicar un filtro en la cuadrícula inferior.
La cuadrícula mostrará entradas que representan un sistema host. Por lo tanto, conéctese a la que representa el punto final al que necesita conectarse.
Uso del panel de navegación de Remote Desktop Manager para establecer conexiones
Después de seleccionar la cuenta en el panel de CyberArk, también puede utilizar el panel de navegación para seleccionar un host haciendo clic derecho en una entrada y navegando al menú Conectar usando.
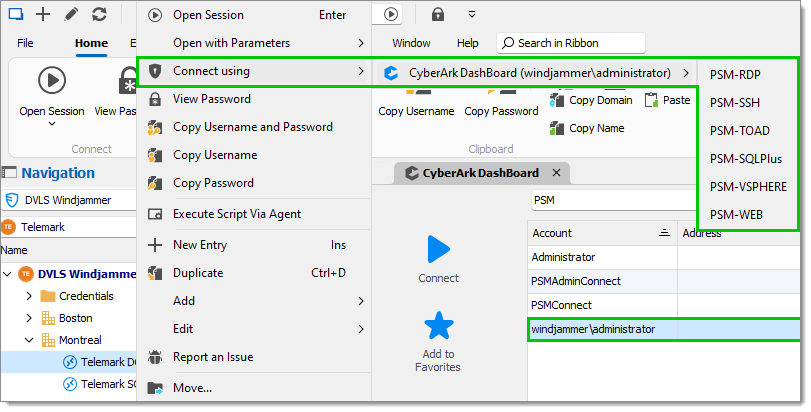
Se puede omitir el menú permitiendo una acción de doble clic cuando solo hay una combinación posible de cuenta/gateway/componente.
Seleccione una entrada y vaya a Propiedades – Avanzado.
Vaya a Conectar usando el panel al hacer doble clic y haga clic en Sí.
Haga clic en OK para guardar y cerrar la ventana.
Al hacer doble clic ahora se abrirá automáticamente el Panel.
Véase también
Última actualización
¿Te fue útil?