

Configurar una entrada de Azure Bastion en Remote Desktop Manager
Microsoft Azure Bastion es un servicio completo y totalmente gestionado que proporciona acceso mediante Remote Desktop Protocol (RDP) y Secure Shell Protocol (SSH) a máquinas virtuales (VM) de Azure sin exponer sus IP públicas. Se trata de un servicio facturado por horas, vinculado a una red virtual de Azure específica, que permite el acceso a todas las VM que contiene.
Remote Desktop Manager permite conectarse sin interrupciones a instancias de Azure Bastion mediante una entrada VPN/SSH/Gateway, ya sea por conexión o compartida entre varias. Una vez aprovisionado Azure Bastion, añada los datos necesarios en Remote Desktop Manager, autentíquese en Azure y conéctese a cualquier VM dentro de la red virtual de Azure indicada.
Aprovisionar Azure Bastion para una red virtual de Azure
Antes de crear entradas en Remote Desktop Manager, se requieren algunos pasos de aprovisionamiento en su Azure Portal.
Abra su Microsoft Azure Portal e inicie sesión en su cuenta.
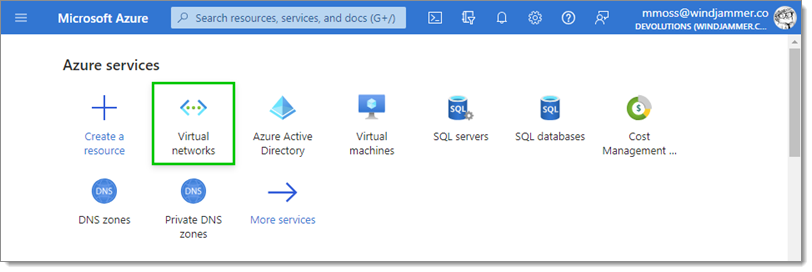
Seleccione Virtual Networks en la sección Azure services. Si no lo ve, haga clic en More services para que aparezcan otros servicios.
Haga clic en la red virtual específica a la que desea añadir Bastion (o cree una).
En el menú de la izquierda, vaya al panel Bastion para abrir los detalles y, a continuación, haga clic en el botón Deploy Bastion para iniciar el proceso. Si no existe ninguna subred con espacio suficiente, Bastion solo muestra el botón Configure manually y solicita la creación de la subred. En la imagen anterior, se proporcionó la subred
172.16.2.0/24, y el botón Deploy Bastion se habilita una vez añadida la subred.
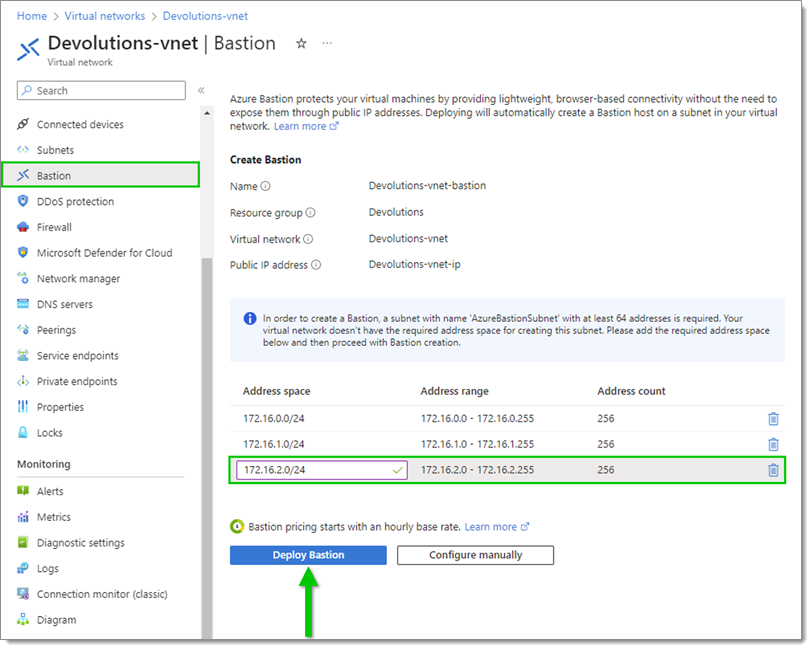
Es un proceso de varios pasos, que puede tardar 10 minutos o más en completarse.
Crea una subred denominada
AzureBastionSubnet.Crea un recurso para Azure Bastion:
{Existing Virtual Network}-bastion.Despliega al menos una instancia de la aplicación Bastion.
Aprovisiona una IP pública vinculada al recurso de Azure Bastion.
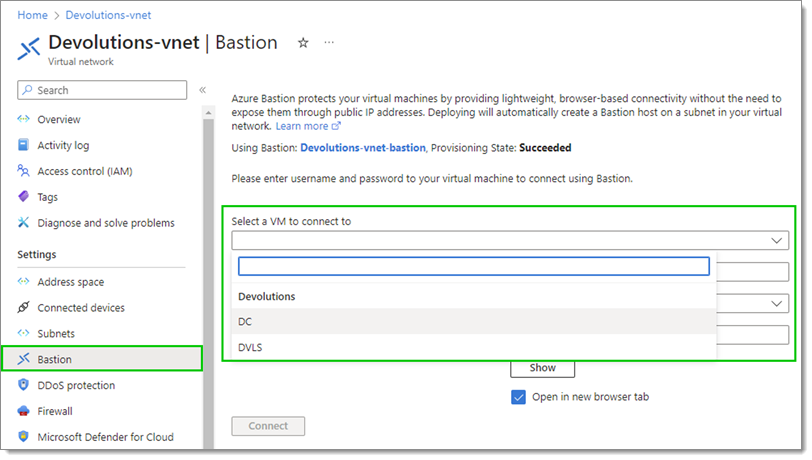
Una vez aprovisionado Azure Bastion, vaya de nuevo al panel Bastion.
Seleccione una VM disponible a la que conectarse.
Introduzca las credenciales locales adecuadas de la VM en Connection Settings.
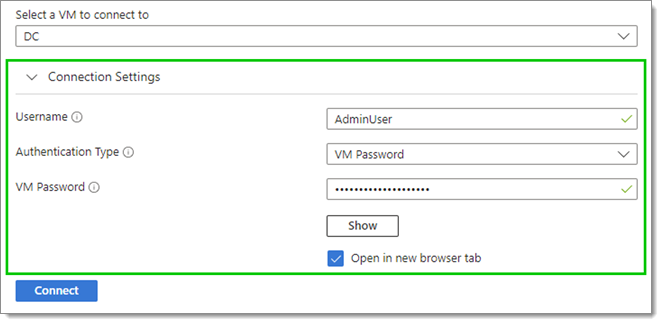
Haga clic en Connect. Una vez conectado, se abre una nueva pestaña del navegador que muestra la conexión.
Siempre en el Azure Portal, vaya al recurso
{Existing Virtual Network}-bastion.En el menú de la izquierda, haga clic en el panel Configuration.
Seleccione el nivel Standard y habilite Native client support (deshabilitado por defecto).
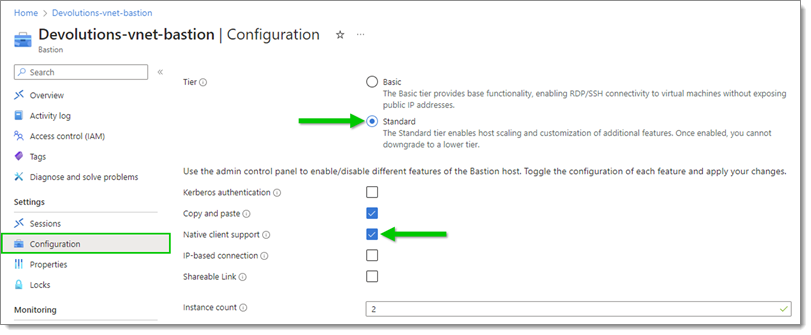
Guarde la configuración y espere a que se completen la actualización y los cambios de funciones.
Una vez que haya actualizado, ya no podrá volver a un nivel inferior. Por lo tanto, asegúrese de que realmente desea hacerlo y tenga en cuenta el aumento de precio asociado.
Conectar Remote Desktop Manager a Azure Bastion
Con Azure Bastion ya configurado, puede configurar Remote Desktop Manager para conectarse a las VM situadas detrás de Azure Bastion. Los pasos siguientes muestran la creación de una entrada VPN externa de Azure Bastion que después se vincula a una entrada de sesión RDP/SSH. Esto resulta útil si planea utilizar la entrada de Azure Bastion con varias entradas de sesión.
Sin embargo, si planea utilizarla con una única entrada de sesión, puede establecer la configuración de Azure Bastion directamente en las propiedades de esa sesión, en la sección VPN/SSH/Gateway del menú de la izquierda. Aun así, debe seguir los pasos siguientes, ya que la configuración y la información que hay que proporcionar son las mismas.
Antes de conectarse, localice los siguientes detalles de las propiedades:
Host
MyAzureBastion
Este valor se deriva de {Existing Virtual Network}-bastion y no es el valor de DNS público o IP pública que se encuentra en la información del recurso.
Subscription ID
6f14d593-b33a-48ca-81es-428eeb0ff8b1
Se asume que es el mismo que el del host de Azure Bastion, en cuyo caso puede omitirse. Localice este valor navegando a Subscriptions. A continuación, seleccione su suscripción específica y copie el valor de Subscription ID.
Resource Group
Devolutions-202309011056
Se asume que es el mismo que el del host de Azure Bastion, en cuyo caso puede omitirse. Es el grupo de recursos en el que se encuentran la red virtual y el objeto Bastion adjunto.
Tenant ID
76377918-3e78-4fd7-b07a-6eb5d4bbf18f
Solo es necesario si el Bastion no existe en el tenant predeterminado del usuario de Azure. Haga clic en el botón «…» situado junto a Tenant ID en Remote Desktop Manager para rellenar el campo, o localice manualmente este valor navegando a Entra ID, eligiendo la pestaña Properties y copiando el valor de Tenant ID.
Con los datos a mano, abra Remote Desktop Manager y vaya al lugar donde desea que esté su entrada de Azure Bastion.
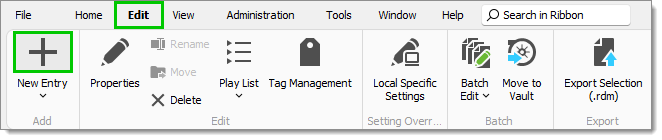
En la cinta de opciones, vaya a la pestaña Editar y haga clic en el símbolo «+» para añadir una nueva entrada.
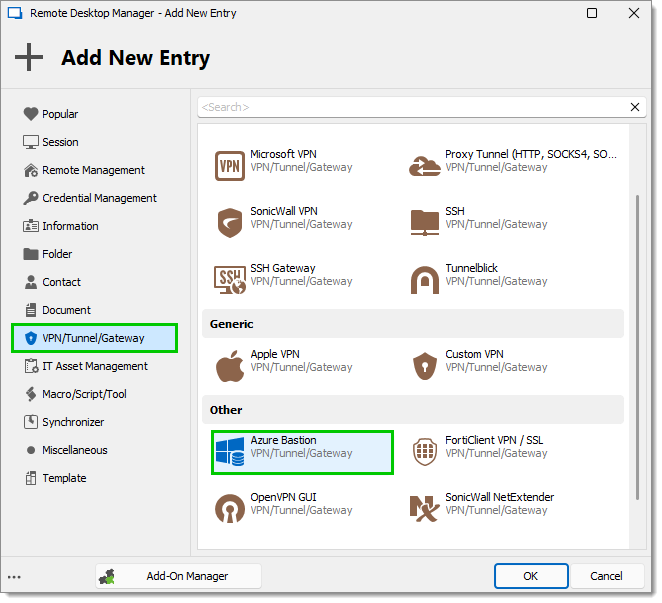
En los tipos de entrada VPN/SSH/Gateway, seleccione Azure Bastion y haga clic en OK.
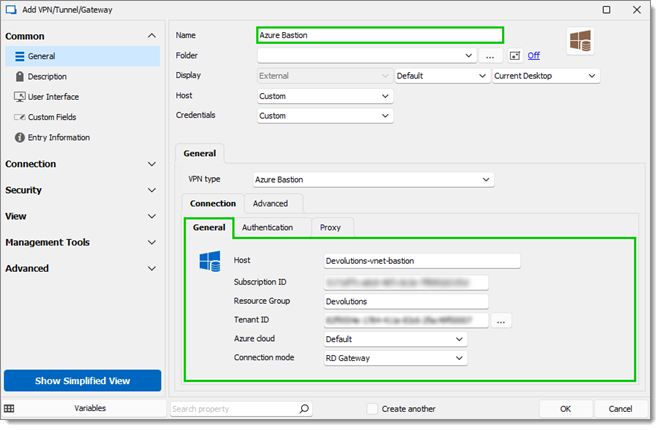
Asigne un Nombre a su entrada.
En la subpestaña General, introduzca la información localizada en el paso 1 para Host, Subscription ID, Resource Group y Tenant ID.
Seleccione una Azure cloud en la lista desplegable correspondiente. El valor Default corresponde a Azure Public Cloud.
Seleccione un Modo de conexión en la lista desplegable correspondiente. Elija entre:
TCP Tunnel (recomendado): permite números de puerto únicos, pero ofrece un rendimiento inferior. Solo está disponible con el nivel Standard. Admite puertos no estándar y entradas SSH. Este modo replica la funcionalidad del comando az cli Bastion tunnel.
RD Gateway: recupera un fichero de conexión RDP del Bastion y lo utiliza en segundo plano para obtener un rendimiento más rápido. Solo admite entradas de sesión RDP.
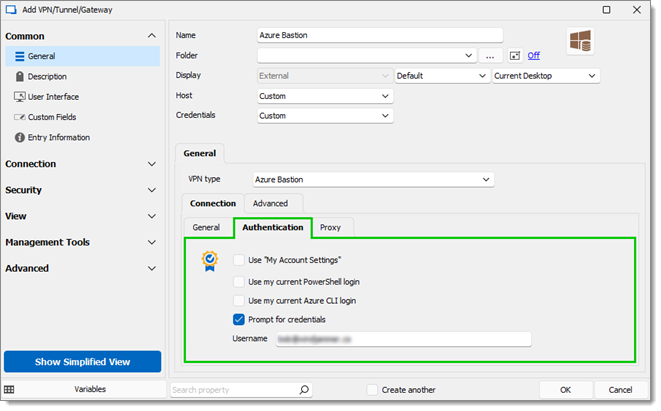
Abra la subpestaña Autenticación y seleccione el valor adecuado:
Use "My Account Settings": toma sus credenciales de Archivo – Configuración de mi cuenta.
Use my current PowerShell login: toma el contexto de inicio de sesión actual de Azure PowerShell (
Connect-AzAccount).Use my current Azure CLI login: toma el contexto de inicio de sesión actual de Az CLI (
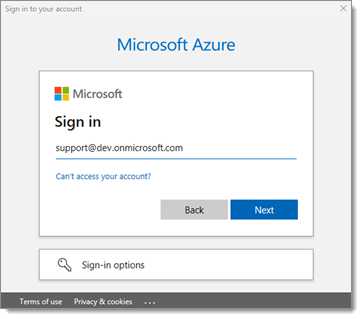
az login).Prompt for credentials: solicita un inicio de sesión interactivo para autenticarse mediante una ventana emergente del navegador web. Opcionalmente, puede proporcionar el nombre de usuario como sugerencia de inicio de sesión. El token de acceso se almacenará en caché para conexiones posteriores en la misma sesión de usuario. En el ejemplo siguiente, la conexión está configurada para mostrar una pantalla de inicio de sesión de Azure y se proporciona una sugerencia de inicio de sesión opcional para seleccionar la cuenta correcta.
Haga clic en OK para guardar la entrada.
En la cinta de opciones, vaya a la pestaña Editar y haga clic de nuevo en el símbolo «+» para añadir otra entrada.
En los tipos de entrada Sesión, seleccione RDP (Microsoft Remote Desktop) o SSH Shell y haga clic en OK. Para este ejemplo, se ha utilizado una entrada de sesión RDP.
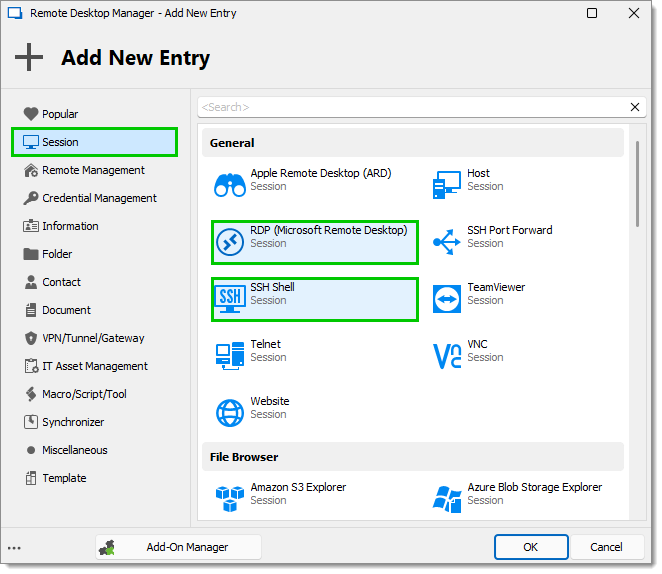
Asigne un Nombre a su entrada.
En la pestaña General, introduzca en el campo Host el nombre de la VM que está en Azure.
Introduzca el Nombre de usuario y la Contraseña de la VM para iniciar sesión en la propia VM.
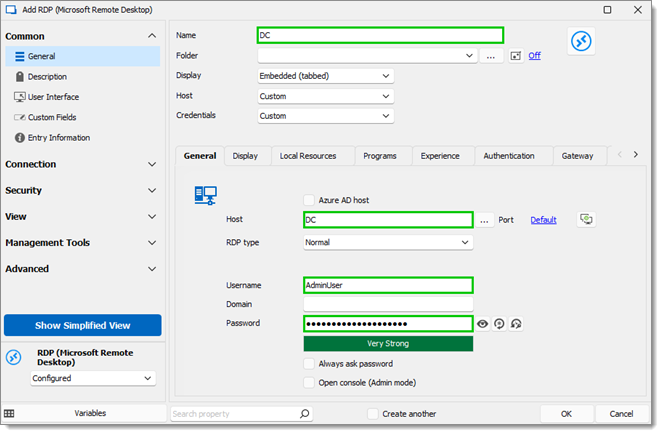
En el menú de la izquierda, vaya a la pantalla VPN/SSH/Gateway de la conexión RDP.
En la pestaña VPN/SSH/Gateway, en General, seleccione Conectar siempre en la lista desplegable Conectar.
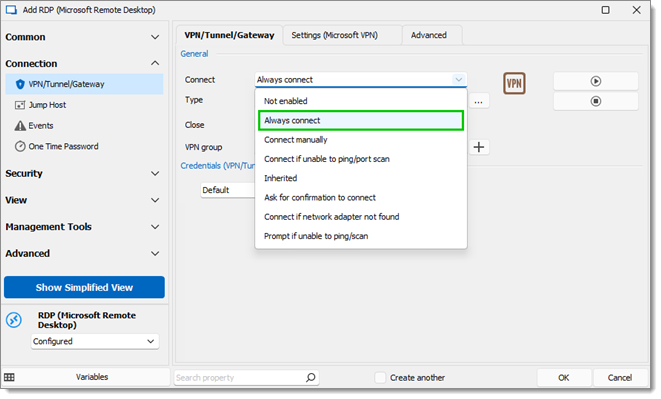
En la lista desplegable Tipo, seleccione Azure Bastion.
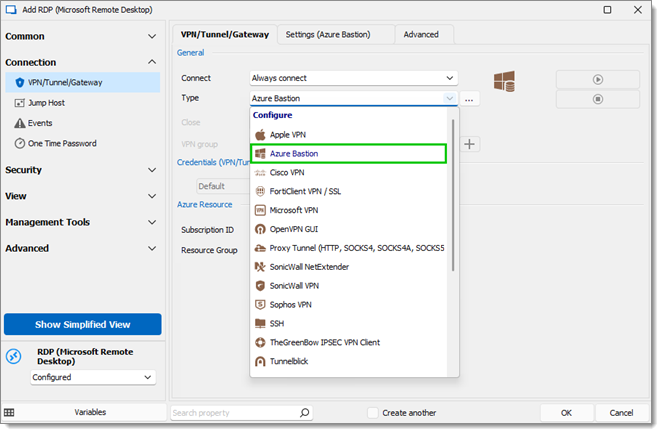
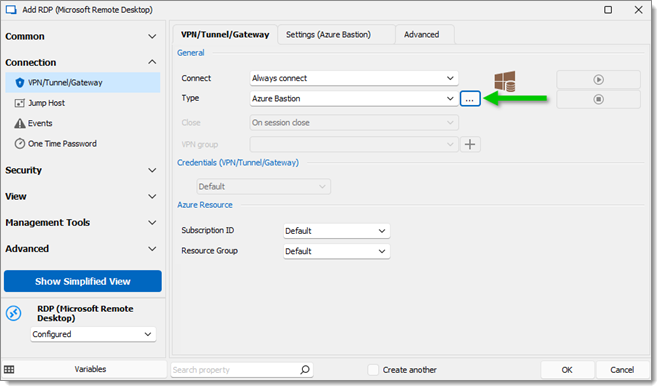
Haga clic en el botón de puntos suspensivos situado junto a la opción Tipo.
Elija Existente en el menú de la izquierda y, a continuación, busque la entrada de Azure Bastion creada previamente.
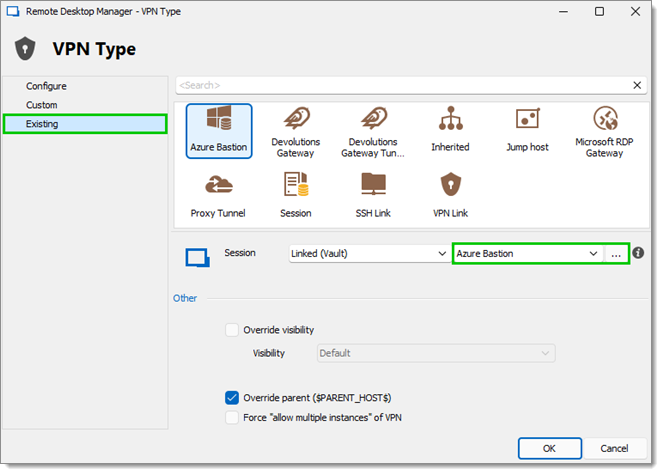
Haga clic en OK dos veces para cerrar las ventanas de edición de la conexión.
Inicie una conexión con la VM recién añadida.
Para la autenticación interactiva, y en particular si sus credenciales aún no están almacenadas en caché, se le mostrará un aviso de inicio de sesión de Microsoft para autenticarse en el portal de Azure. Introduzca sus credenciales de Azure para abrir la conexión de Azure Bastion y conectarse a la VM solicitada.
Su conexión debería estar abierta ahora.
Es posible que encuentre este mensaje de error en Remote Desktop Manager: The Azure Bastion does not support native client connections (SKU: Basic Native Client: False). Significa que no ha actualizado al nivel correcto. Si experimenta problemas al utilizar el túnel SSH a través del Bastion con un adaptador de red con IPV6 habilitado, pruebe a ir a las propiedades Avanzadas del túnel SSH y establecer el Protocolo de Internet en IPV4.
Última actualización
¿Te fue útil?