

Comprobación de contraseñas comprometidas (pwned)
En el mundo de la seguridad informática, una contraseña pwned es una contraseña que ha quedado expuesta en filtraciones de datos (es decir, está en manos de los hackers / pwned).
Utilizar una contraseña pwned aumenta considerablemente las probabilidades de ser víctima de una filtración de datos. Pwned Check aprovecha la API Pwned Passwords de Troy Hunt y comprueba automáticamente si una contraseña que está utilizando (o que está pensando utilizar) ha sido pwned por los hackers. Si es así, recibirá una notificación y podrá actuar de forma proactiva y elegir otra para mantenerse a salvo. La base de datos Pwned Passwords contiene más de quinientos millones de contraseñas.
Configurar la comprobación de contraseñas pwned
En las bases de datos existentes, la comprobación pwned no se activa automáticamente.
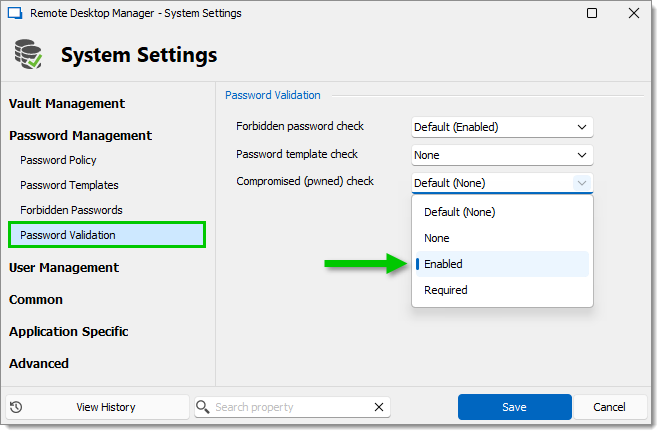
Vaya a Administración – Configuración del sistema – Validación de contraseñas.
En la opción Comprobación de compromiso (pwned), seleccione Habilitada en la lista y haga clic en OK.
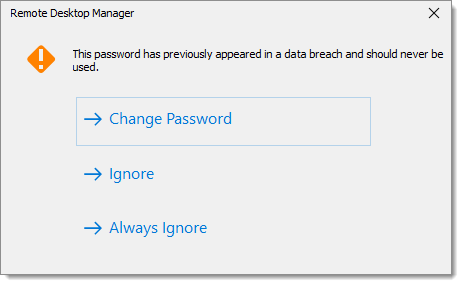
Remote Desktop Manager analiza una contraseña cuando guarda una entrada. Se muestra un mensaje cuando se encuentra una contraseña en la base de datos Pwned Passwords. Si ve esta ventana, debería cambiar su contraseña inmediatamente. Recuerde cambiarla en Remote Desktop Manager y en la cuenta real.
El backend
Tenga la seguridad de que Remote Desktop Manager NO envía sus contraseñas a Pwned Passwords.
Así es como funciona:
La comprobación de contraseñas pwned utiliza k-Anonymity.
Remote Desktop Manager solo envía a la API los primeros cinco caracteres del hash SHA-1 de la contraseña.
La API devuelve una lista de todos los hashes de contraseña que coinciden con los primeros cinco caracteres del hash. La API solo devuelve la segunda parte del hash.
Remote Desktop Manager compara los hashes de la lista con el hash de la contraseña que desea utilizar.
Si hay una coincidencia, recibirá una advertencia.
Elija contraseñas más seguras
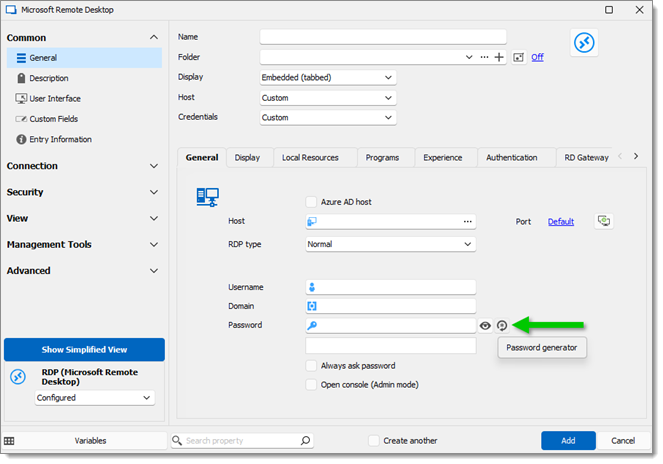
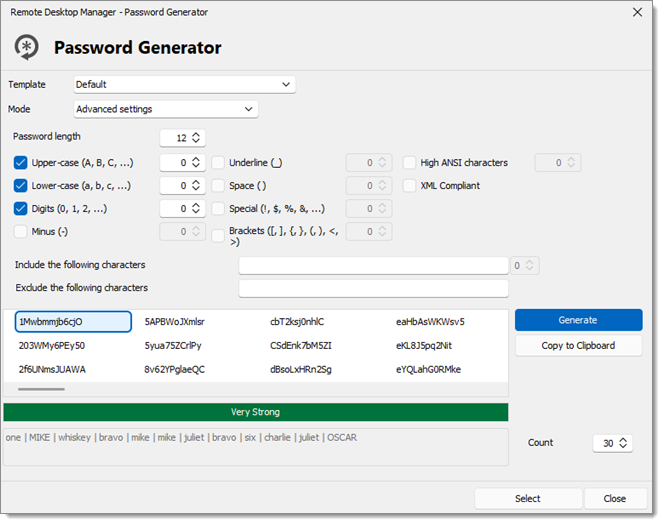
Remote Desktop Manager facilita la creación de contraseñas seguras. El Generador de contraseñas integrado crea contraseñas seguras, siguiendo sus especificaciones de longitud y complejidad. El generador de contraseñas está disponible en todas las entradas, junto a los campos de contraseña.
Véase también
Última actualización
¿Te fue útil?