

Validación de certificados
Cuando Remote Desktop Manager se conecta a una URL mediante el protocolo HTTPS, valida el certificado siguiendo las mejores prácticas del sector. El primer obstáculo es validar que su dispositivo confía en la autoridad que emitió el certificado, denominada Autoridad de certificación raíz (CA). Cada certificado es normalmente una jerarquía de CA intermedias bajo una raíz, cada una de ellas habitualmente bajo la jurisdicción de una entidad jurídica distinta. El resultado final es que cada nivel añade sus propios pasos de validación.
Para determinadas organizaciones con una práctica de InfoSeq madura, en las que otros departamentos tienen la autoridad final sobre todas las comunicaciones de red, hemos creado opciones para deshabilitar ciertas validaciones, pero esto debería hacerse como último recurso. Consulte la sección de opciones de seguridad de certificados a continuación:
A menudo, los usuarios se centran en Remote Desktop Manager como el origen más probable del error, pero como utilizamos funciones de basicnet para realizar la validación, es poco probable que se trate de un error de programación. En última instancia, si al ejecutar la validación del certificado con las herramientas que ofrece su sistema operativo se indica un error, Remote Desktop Manager también indicará uno. Para identificar rápidamente si este es el caso, exporte el certificado de la siguiente manera:1. Elija Ver certificado en el diálogo de error de validación de certificados. 2. Expórtelo como se describe en Diálogo del sistema. 3. Realice una validación manual del certificado. Si la validación es correcta, contacte con nosotros para abrir un ticket. Si no es correcta, consulte con su departamento de TI para resolver el bloqueo, o deshabilite la validación de certificados.
Solución de problemas DENTRO de Remote Desktop Manager
Remote Desktop Manager indica un error de validación de certificados mostrando el siguiente diálogo:
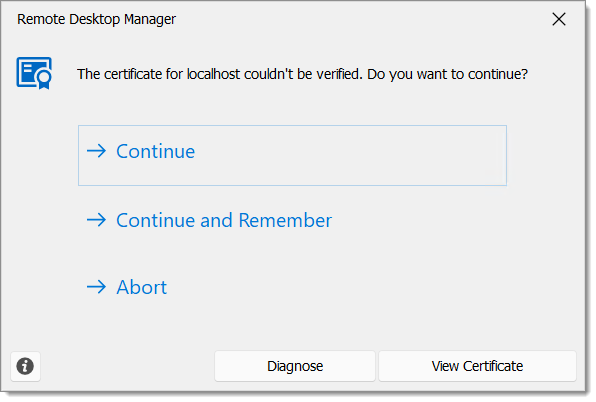
Antes de ignorar el error o añadir el certificado a la lista de excepciones, realice siempre una validación somera del certificado mediante la acción Ver certificado, y verifique los campos Emitido para y Emitido por para determinar si parecen correctos para su organización.
El diálogo ofrece cinco comandos:
Continuar
Esta opción aceptará el certificado solo para esta sesión.
Continuar y recordar
Esta opción aceptará el certificado y recordará su elección. Para "olvidar" un certificado que se había añadido previamente, debe borrar la lista de exenciones de certificados mediante las opciones relacionadas con Seguridad de certificados.
Anular
Esta opción anulará la comunicación que se está intentando establecer, lo que dará como resultado un error de inaccesibilidad.
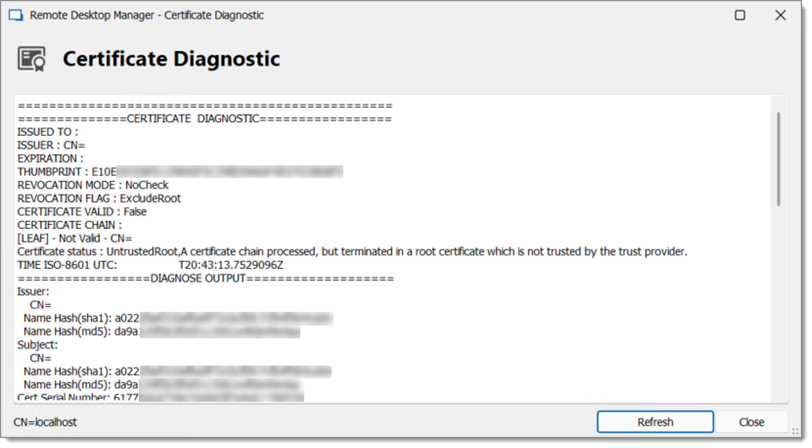
Diagnosticar
Esta opción mostrará la ventana de diagnóstico de certificados.
Ver certificado
Esta opción mostrará el certificado mediante el diálogo del sistema. Puede utilizarlo para exportar el certificado y realizar una validación manual.
Ventana de diagnóstico de certificados de Remote Desktop Manager
Diálogo del sistema
Para averiguar más sobre el motivo por el que falló la validación del certificado, puede utilizar algunas herramientas, pero primero es necesario exportar el certificado.
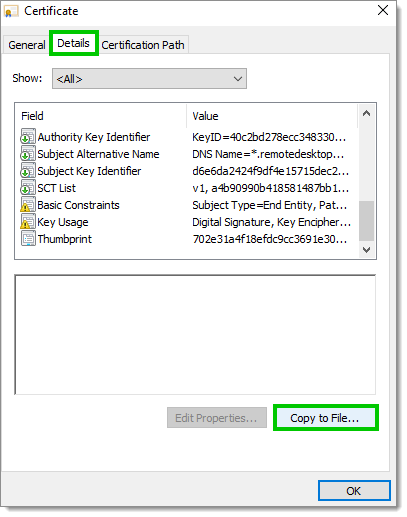
Para exportar el certificado, siga estos pasos:
Vaya a la pestaña Detalles del mensaje de certificado de Windows.
Haga clic en Copiar en archivo... y proceda a exportar el certificado como un fichero *.cer.
Validación manual del certificado
Estas son algunas herramientas que se pueden utilizar para verificar el certificado recién exportado:
Uso de PowerShell (requiere PowerShell v4)
En una consola de PowerShell, adapte la ruta del fichero del certificado y, a continuación, ejecute: $cert=New-Object System.Security.Cryptography.X509Certificates.X509Certificate2("%USERPROFILE%\Desktop\cert.cer" Test-Certificate -Cert $cert
Uso de CMD
Adapte la ruta del fichero del certificado y, a continuación, ejecute el siguiente comando: certutil -verify "%USERPROFILE%\Desktop\cert.cer"
El resultado obtenido de las herramientas mencionadas anteriormente puede utilizarse para obtener más información sobre el problema.
Opciones relacionadas con la seguridad de certificados
Navegue a Archivo – Configuración – Seguridad – Seguridad de certificados para gestionar las opciones relacionadas con los certificados.
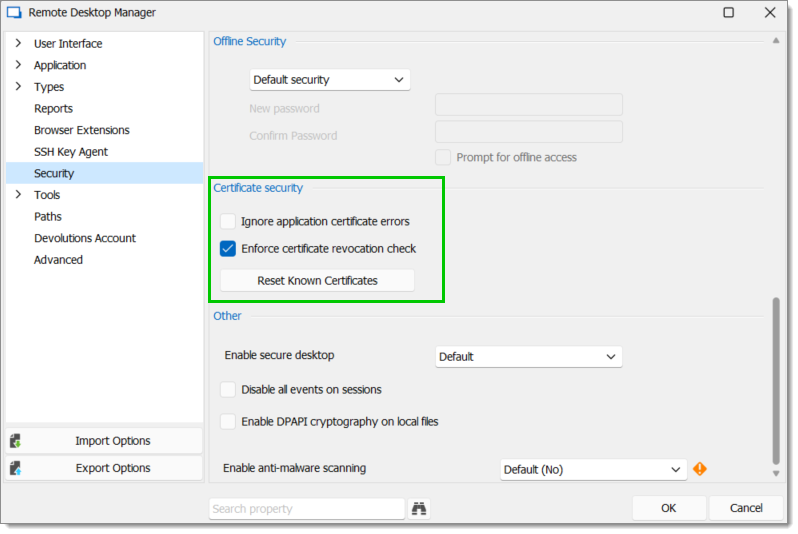
Ignorar errores de certificado de la aplicación
Habilite esta opción para deshabilitar la validación del certificado de la aplicación. No se recomienda, ya que comprometería la confidencialidad y la integridad de las comunicaciones entre el cliente y el servidor y podría exponer la aplicación a posibles amenazas.
Comprobar la revocación del certificado del servidor
Esta opción comprueba que el certificado no haya sido revocado. Es necesario si alguna de las URL para la validación de certificados no está disponible por cualquier motivo.
Restablecer certificados conocidos
Utilice esta opción para borrar los certificados almacenados en caché. Todos los certificados deberán validarse de nuevo.
Verificar la Autoridad de certificación (CA)
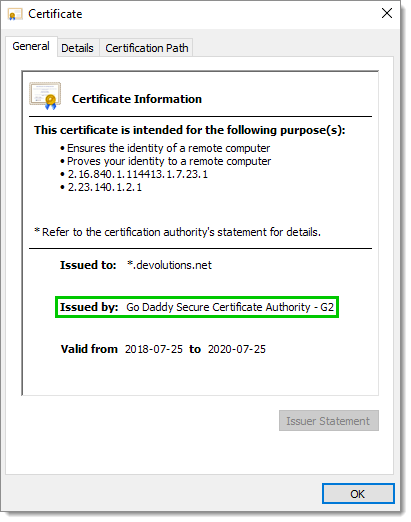
Abra el certificado y, a continuación, verifique en la pestaña General por qué Autoridad de certificación ha sido Emitido por el certificado.
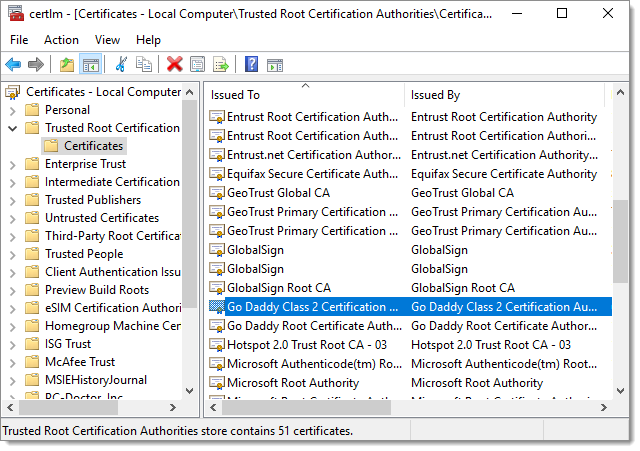
Verifique que la Autoridad de certificación esté correctamente instalada en el almacén de certificados.
Comprobación de revocación de certificados
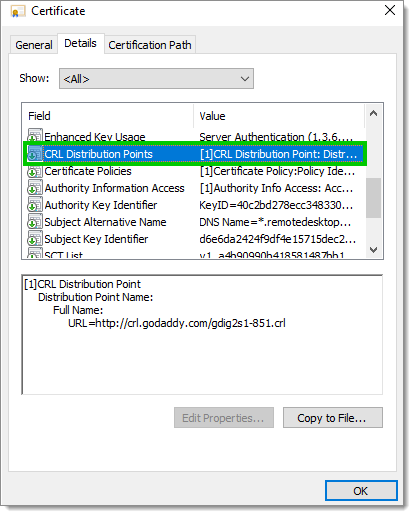
Asegúrese de que el servidor CRL (lista de revocación de certificados) sea accesible, ya que es necesario para validar un certificado.
Última actualización
¿Te fue útil?