

Preautenticación de Azure en un espacio de trabajo de Devolutions Server en Remote Desktop Manager
La preautenticación de Azure requiere una configuración única. Para utilizar esta función con Remote Desktop Manager, los administradores deben activar la autenticación en el Devolutions Server deseado, configurar varios ajustes en el centro de administración de Microsoft Entra y establecer un proxy de aplicación de Azure.
Dado que esta función todavía está en versión preliminar, la configuración podría cambiar. Puede ser necesario habilitar la función Global Private Access para continuar con esta guía. Para ello, acceda a la interfaz del navegador del centro de administración de Microsoft Entra, navegue a Global Secure Access – Connect – Connectors y active Global Secure Access en su tenant.
Requisitos
Una suscripción a Microsoft Entra ID P1 o P2
Una cuenta de administrador de aplicaciones
La aplicación no debe estar ubicada en la raíz (
https://myserver.com/dvlsfunciona, perohttps://myserver.comno)Windows Server 2012 R2 o posterior con TSL 1.2 habilitado
Instalar un conector privado
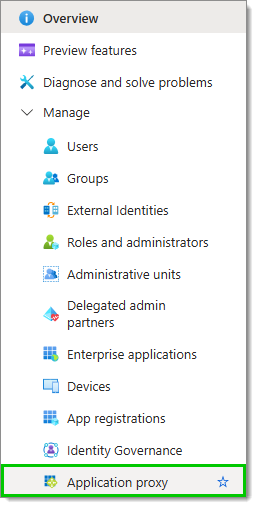
Desde la página Descripción general del tenant deseado, haga clic en Proxy de aplicación en la sección Administrar del panel de navegación.
Haga clic en Descargar dispositivo conector.
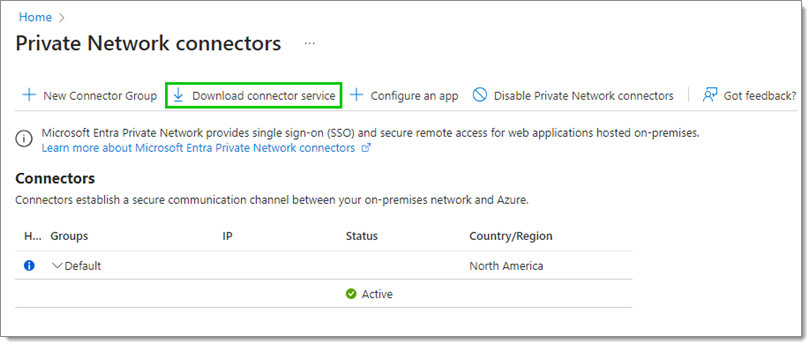
Una vez completada la descarga, ejecute el ejecutable para instalar y configurar el conector.
Al ejecutarlo en un Windows Server, desactive la IE Enhanced Configuration o establezca Microsoft Edge como navegador predeterminado (sin configuración mejorada). De lo contrario, es probable que el mensaje de inicio de sesión de Azure falle sin permitir todas las URL necesarias. Además, el servicio del conector de Windows debe tener TLS 1.2 habilitado antes de la instalación. Si añade lo siguiente a un fichero de notepad con la extensión .reg y hace doble clic, se importarán los valores necesarios en el registro. A continuación, es necesario reiniciar el servidor antes de ejecutar la instalación del conector.
Registrar una aplicación empresarial
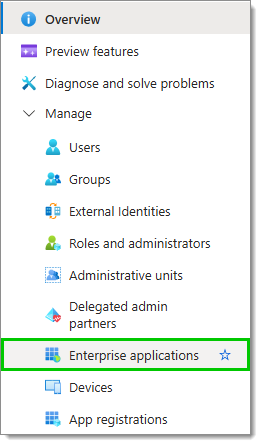
De vuelta a la página de descripción general del tenant, haga clic en Aplicación empresarial en la sección Administrar del panel de navegación.
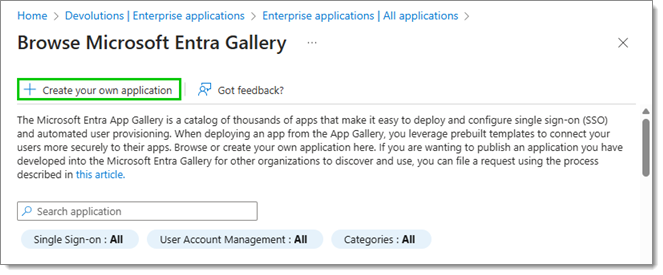
A continuación, haga clic en Nueva aplicación y luego en Crear su propia aplicación.
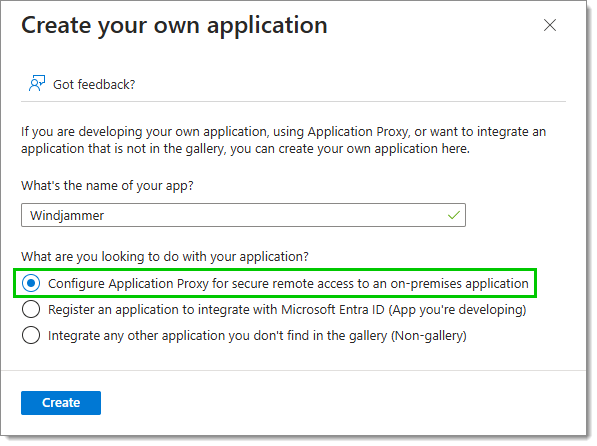
Asigne un nombre a la aplicación y marque Configurar Proxy de aplicación para el acceso remoto seguro a una aplicación local.
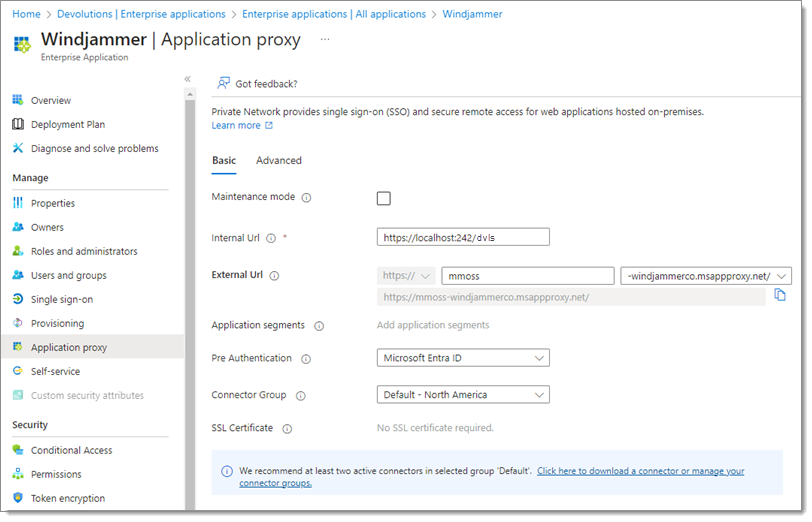
A continuación, rellene los siguientes campos con la información adecuada:
URL interna
URL interna para acceder a la aplicación. Esta es la raíz del servidor IIS que aloja el DVLS (generalmente http://localhost/dvls o similar).
URL externa
URL externa para acceder a la aplicación. De forma predeterminada, es el nombre del registro de la aplicación. Microsoft recomienda utilizar un dominio personalizado. Para ello, se debe cargar el certificado SSL del dominio.
Preautenticación
Establecer en Microsoft Entra ID
Grupo de conectores
El grupo de conectores de destino. Microsoft recomienda tener más de un conector para garantizar la disponibilidad de la aplicación. Los grupos de conectores se pueden crear desde la página Proxy de aplicación.
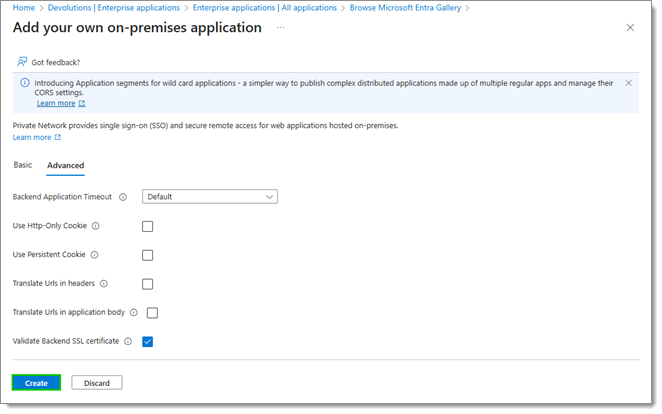
En la pestaña Avanzado, desmarque todas las opciones, o mantenga Validar certificado SSL de back-end si se considera necesario. Haga clic en Crear; esto también crea un registro de aplicación con el mismo nombre.
Asignar usuarios y grupos al proxy de aplicación
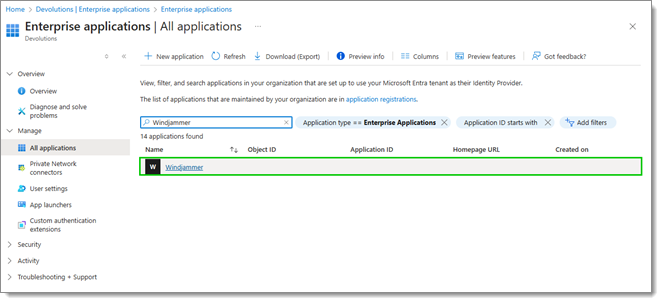
Vuelva a la sección Aplicación empresarial y haga clic en la aplicación recién creada. Si la aplicación no aparece en la lista, puede ser necesario hacer clic en Todas las aplicaciones para acceder a ella, ya que la vista está establecida en Aplicaciones propias de forma predeterminada.
Haga clic en Añadir usuario/grupo y luego en Ninguno seleccionado, y seleccione los usuarios/grupos de usuarios que desea asignar a la aplicación. Haga clic en Asignar una vez hecho esto.
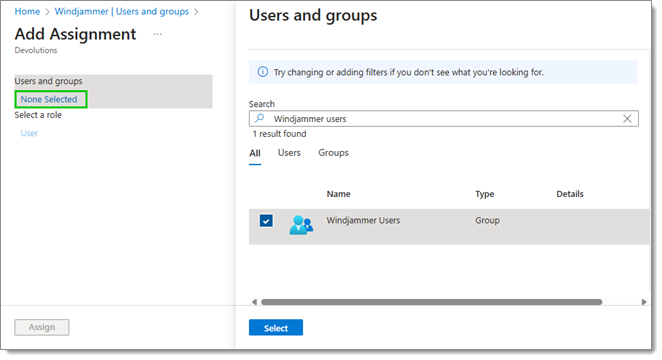
Añadir una plataforma a la aplicación
Vaya a Registros de aplicaciones en la sección Administrar del panel de navegación. Haga clic en Todas las aplicaciones y localice la aplicación recién creada. Tendrá el mismo nombre que su aplicación empresarial. A continuación, haga clic en Añadir una plataforma y luego en Aplicaciones móviles y de escritorio.
Añada http://localhost y msal-devolutions-server://auth como URI personalizados.
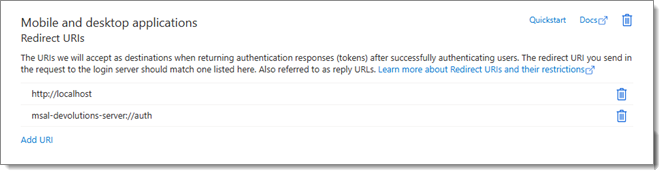
Asegúrese de que sean exactos, ya que MSAL requiere las dos primeras URL para recuperar los tokens de autenticación emitidos por Entra cuando se utilizan plataformas nativas.
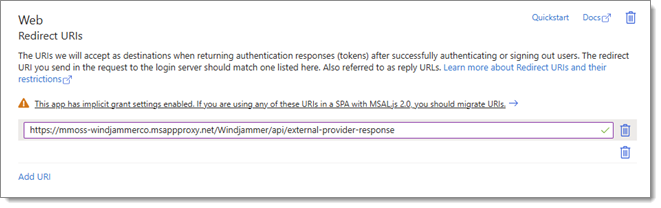
3. A continuación, asegúrese de que /api/external-provider-response se añada a los URI de redirección en su aplicación de Entra de Devolutions Server.
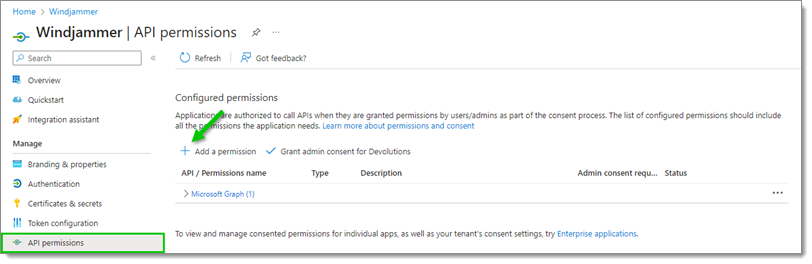
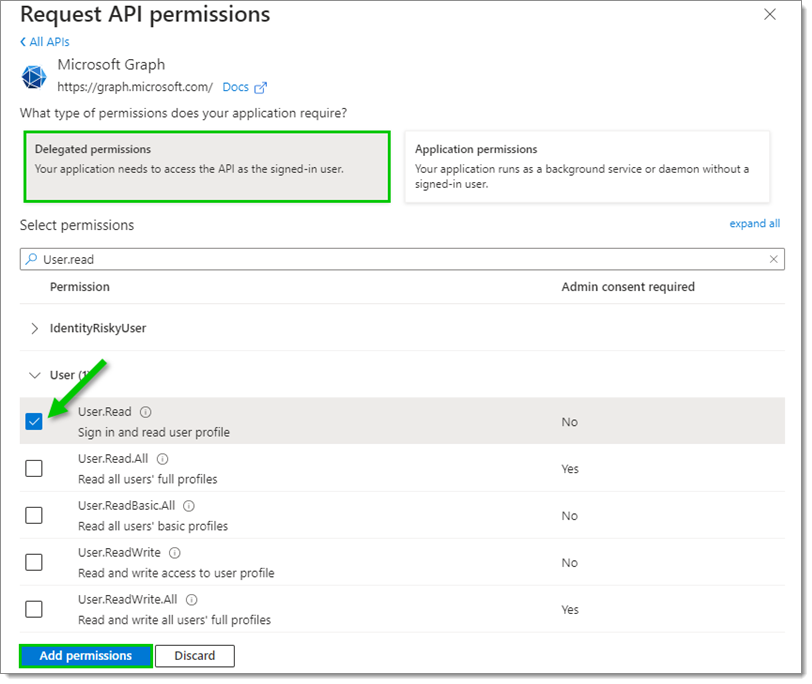
Ahora vaya a Permisos de API y haga clic en el botón Añadir un permiso.
Elija Permisos delegados y active el permiso User.Read en User. Haga clic en Añadir permisos.
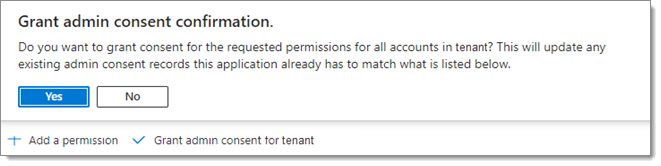
Haga clic en el botón Conceder consentimiento del administrador para el tenant y confirme haciendo clic en Sí.
Configurar Remote Desktop Manager
Con Azure configurado, y después de esperar al menos 5 minutos desde el último cambio de configuración, abra Remote Desktop Manager.
Vaya a Fichero – Espacios de trabajo.
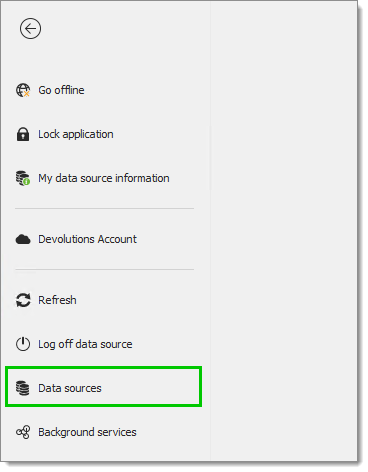
Localice el espacio de trabajo de Devolutions Server que desea modificar y haga clic en el botón Editar. Introduzca lo siguiente:
Host: el mismo valor que el URI externo con el sufijo del servidor DLVS.
Nombre de usuario: el mismo que el nombre de usuario de DVLS, no necesariamente el mismo que el usuario de Azure (a menos que se utilice «Usar usuario de preautenticación para la conexión DVLS»). A continuación, marque Usar proxy de preautenticación y, opcionalmente, Usar proxy de preautenticación para la conexión DVLS (si Autenticación de Microsoft ya está marcada).
La configuración está entonces completada, y el inicio de sesión de Microsoft Azure debería abrirse en una ventana incrustada o en el navegador del sistema (puede ocurrir dos veces si aparece una ventana incrustada y una vez más en un navegador del sistema antes de la autenticación de DVLS). Una vez hecho esto, debería aparecer una solicitud de autenticación de DVLS.
Notas adicionales
Puede ser necesario deshabilitar HTTP2 en Windows Server 2019 o posterior en el componente WinHTTP para que la delegación restringida de Kerberos funcione correctamente. Ejecute el siguiente comando de PowerShell y reinicie el servidor para que el cambio surta efecto:
Asegurarse de que TLS 1.2 esté habilitado
Además, el servicio del conector de Windows debe tener TLS 1.2 habilitado antes de la instalación. Si añade lo siguiente a un fichero de notepad con la extensión .reg y hace doble clic, se importarán los valores necesarios en el registro. A continuación, es necesario reiniciar el servidor antes de ejecutar la instalación del conector.
Última actualización
¿Te fue útil?