

Vereinfachte Sicherheit
Das folgende Szenario ist für kleine bis mittlere Unternehmen relevant, wird jedoch für größere Unternehmen nicht empfohlen. Ein Szenario, das besser für große Unternehmen geeignet ist, finden Sie im Szenario Erweiterte Sicherheit.
Unser fiktives Unternehmen Windjammer verfügt über vier Benutzergruppen: HelpDesk, ServiceDesk, Administrations und Consultants. Es gibt zwei Kundenunternehmen: Downhill Pro und Telemark.
Die folgende Baumstruktur stellt die Einträge dar, auf die Benutzer Zugriff haben, sobald alle Berechtigungen festgelegt sind: 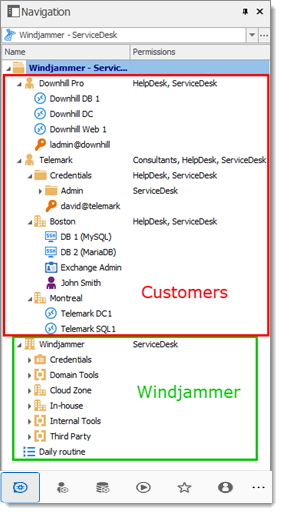
Benutzerkonfiguration
Hier ist ein Beispiel für die Benutzerkonfiguration. Um Benutzer zu erstellen, navigieren Sie zu Administration – Benutzer – Benutzer hinzufügen.
Die folgende Rechteauswahl steht zur Verfügung, wenn ein Benutzer auf Eingeschränkter Benutzer gesetzt wird.
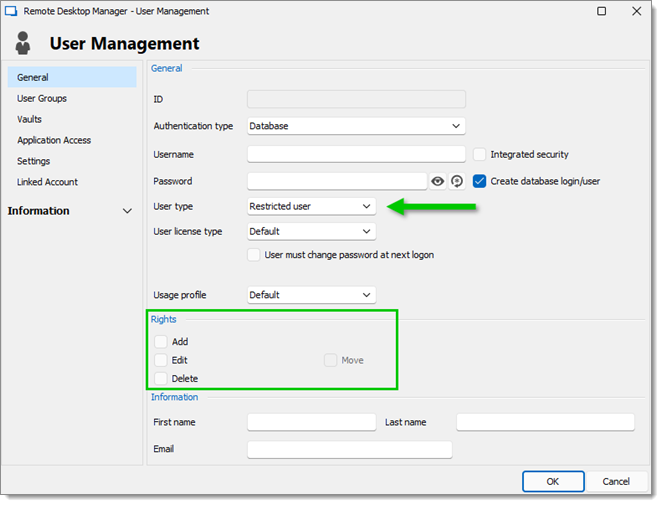
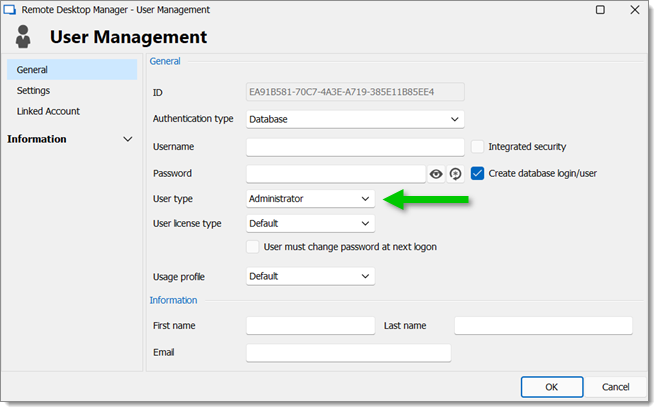
Administratoren: Administratoren haben viel mehr Zugriff als normale Benutzer. Setzen Sie beim Erstellen dieser Benutzer den Benutzertyp auf Administrator, um ihnen Zugriff auf alles zu gewähren. Der Administrator kann unabhängig von den Berechtigungen auf alle Einträge zugreifen.
Normale Benutzer (Benutzer): Diese Benutzer haben weniger Rechte als Administratoren. Sie verfügen im Wesentlichen über alle grundlegenden Rechte (außer Passwort anzeigen), sind jedoch allen verweigerten Berechtigungen ausgesetzt. Später werden wir diese Rechte verweigern, indem wir angeben, welche Benutzer diese Aktionen tatsächlich ausführen können.
Consultants: Consultants können nur eine Teilmenge der Einträge anzeigen; wir legen diese als Nur-Lesen fest. Sie können die Informationen nicht hinzufügen, bearbeiten oder auf sonstige Weise beeinflussen.
Konfiguration der Benutzergruppen
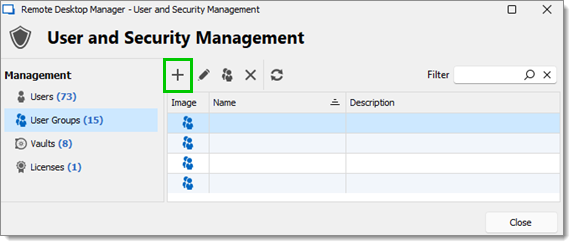
Nachdem die Benutzer erstellt wurden, fügen wir die Benutzergruppen hinzu, denen wir später die Berechtigungen erteilen. Wir müssen die Benutzergruppen erstellen, um ihnen Benutzer zuzuweisen. Es ist nicht erforderlich, diesen Benutzergruppen Rechte zu erteilen.
ServiceDesk
HelpDesk
Consultants
Konfiguration der Einträge
Jetzt ist alles bereit, um den Benutzergruppen Zugriff zu erteilen oder zu verweigern.
Der ServiceDesk erhält die Berechtigung, alle Einträge anzuzeigen und zu öffnen, kann jedoch nur die Einträge in den Kundengruppen/-ordnern bearbeiten.
Der HelpDesk erhält die Berechtigung, nur Einträge in den Kundengruppen/-ordnern anzuzeigen und zu öffnen, kann diese jedoch nicht bearbeiten.
Die Consultants erhalten die Berechtigung, nur Einträge im Ordner Montreal anzuzeigen und zu öffnen, können diesen jedoch weder bearbeiten noch seine untergeordneten Elemente.
Wir beginnen mit den Ordnern auf Tresorebene: Downhill Pro, Telemark und Windjammer.
Die Berechtigung zum Anzeigen des Ordners Windjammer wird nur für den ServiceDesk festgelegt, da wir möchten, dass dieser dessen untergeordnete Einträge verwenden kann. Wir möchten nicht, dass der ServiceDesk etwas hinzufügt oder bearbeitet. Wir setzen die Berechtigungen Hinzufügen, Bearbeiten und Löschen auf Nie. Nur der Administrator kann Einträge im Ordner Windjammer hinzufügen oder bearbeiten.
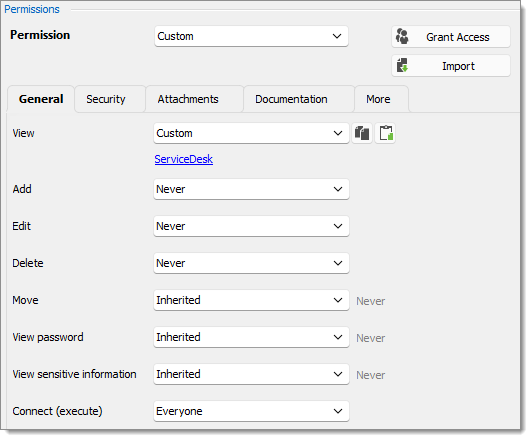
Anzeigen: Benutzerdefiniert; ServiceDesk.
Hinzufügen: Nie; Nur der Administrator kann Einträge hinzufügen.
Bearbeiten: Nie; Nur der Administrator kann Einträge bearbeiten.
Löschen: Nie; Nur der Administrator kann Einträge löschen.
Verschieben: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können Einträge verschieben.
Passwort anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können das Passwort anzeigen.
Sensible Informationen anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können sensible Informationen anzeigen.
Für Downhill Pro erteilen wir dem ServiceDesk und dem HelpDesk Berechtigungen.
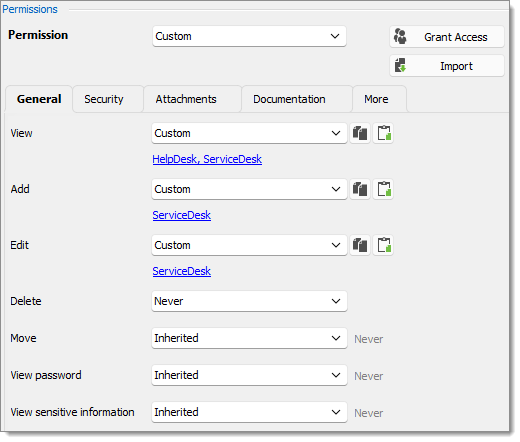
Anzeigen: Benutzerdefiniert; HelpDesk, ServiceDesk.
Hinzufügen: Benutzerdefiniert; ServiceDesk.
Bearbeiten: Benutzerdefiniert; ServiceDesk.
Löschen: Nie; Nur der Administrator kann Einträge löschen.
Verschieben: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können Einträge verschieben.
Passwort anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können das Passwort anzeigen.
Sensible Informationen anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können sensible Informationen anzeigen.
Wir haben bereits ein gutes Beispiel für die Flexibilität der Sicherheit von Remote Desktop Manager. Ein ServiceDesk-Benutzer kann alle Einträge im Ordner Downhill Pro anzeigen und verwenden, selbst die Einträge mit Anmeldeinformationen, wird aber niemals ein Passwort sehen können, da Passwort anzeigen unzulässig ist (vom Tresorordner).
Als Nächstes erteilen wir für den Ordner Telemark dem ServiceDesk, dem HelpDesk und den Consultants Berechtigungen. Hier wird es komplex. Wenn wir möchten, dass die Consultants nur den Ordner Montreal anzeigen können, der ein untergeordnetes Element von Telemark ist, müssen wir den Consultants die Berechtigung erteilen, den gesamten Inhalt von Telemark anzuzeigen. Anschließend erteilen wir Berechtigungen für untergeordnete Elemente nur der Benutzergruppe, die Zugriff auf diese Elemente haben soll. Dieser letzte Schritt verweigert den Consultants die Anzeigeberechtigung für die untergeordneten Elemente.
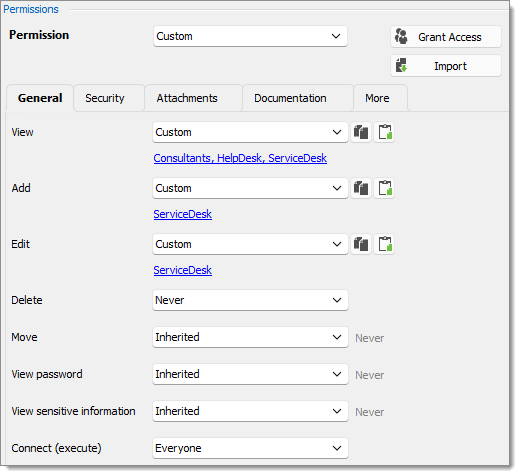
Anzeigen: Benutzerdefiniert; Consultants, HelpDesk, ServiceDesk.
Hinzufügen: Benutzerdefiniert; ServiceDesk.
Bearbeiten: Benutzerdefiniert; ServiceDesk.
Löschen: Nie; Nur der Administrator kann Einträge löschen.
Verschieben: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können Einträge verschieben.
Passwort anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können das Passwort anzeigen.
Sensible Informationen anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können sensible Informationen anzeigen.
Da wir möchten, dass die Benutzer die Einträge mit Anmeldeinformationen verwenden können, erteilen wir dem ServiceDesk und dem HelpDesk die Berechtigung, den Ordner Credentials anzuzeigen. Auf diese Weise können der ServiceDesk und der HelpDesk die Einträge im Ordner verwenden, ohne dass die Passwörter offengelegt werden. Indem wir also festlegen, dass nur der HelpDesk und der ServiceDesk die Berechtigung Anzeigen haben, verweigern wir den Anzeigezugriff für jede Benutzergruppe oder jeden Benutzer, der nicht in der Liste der Berechtigung enthalten ist.
Die Berechtigungen Hinzufügen, Bearbeiten und Löschen können auf Vererbt belassen werden, da sie die Einstellungen vom übergeordneten Ordner Telemark erben. Der ServiceDesk ist die einzige Benutzergruppe, der die Berechtigungen Hinzufügen und Bearbeiten im übergeordneten Ordner erteilt wurden, und die Berechtigung Löschen erbt die Einstellung Nie.
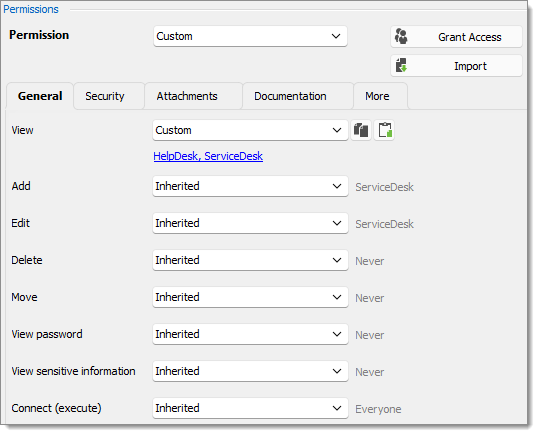
Anzeigen: Benutzerdefiniert; HelpDesk, ServiceDesk.
Hinzufügen: Vererbt; ServiceDesk, vom Ordner Telemark vererbt.
Bearbeiten: Vererbt; ServiceDesk, vom Ordner Telemark vererbt.
Löschen: Vererbt; Nie, vom Ordner Telemark vererbt.
Verschieben: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können Einträge verschieben.
Passwort anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können das Passwort anzeigen.
Sensible Informationen anzeigen: Vererbt; Nie, vom Tresor vererbt. Nur Administratoren können sensible Informationen anzeigen.
Wir möchten, dass auch der ServiceDesk den Eintrag mit den Anmeldeinformationen Domain Admin verwenden kann, der HelpDesk jedoch nicht. Dafür müssen wir dem ServiceDesk die Berechtigung Anzeigen erteilen. Der ServiceDesk kann den Eintrag mit den Anmeldeinformationen weiterhin bearbeiten, wird aber niemals das Passwort sehen. Die Löschberechtigung ist auf Nie gesetzt.
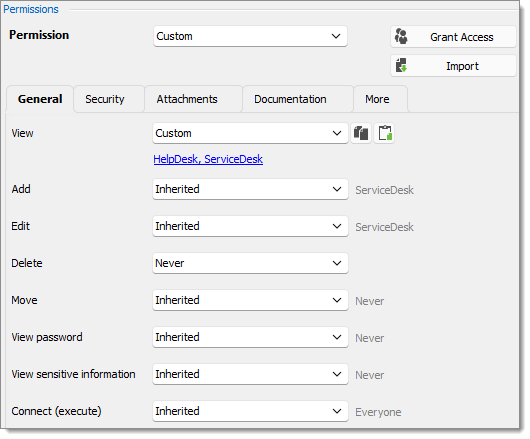
Der letzte Schritt für die untergeordneten Elemente von Telemark besteht darin, die Berechtigung Anzeigen für den ServiceDesk und den HelpDesk für den Ordner Boston festzulegen und alle anderen Berechtigungen dieses Ordners auf Vererbt zu belassen. Dies verweigert den Consultants die Anzeige des Ordners Boston. Nun können die Consultants Einträge nur im Ordner Montreal anzeigen und öffnen.
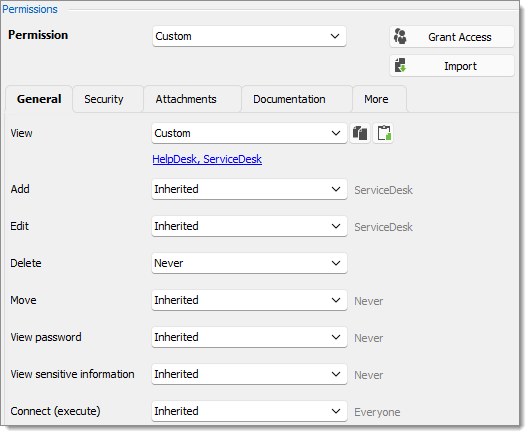
Jedes Mal, wenn ein neuer Ordner hinzugefügt wird, muss die Berechtigung Anzeigen für ServiceDesk und HelpDesk festgelegt werden, um den neuen Ordner und seinen Inhalt vor den Consultants zu verbergen.
Für den Ordner Montreal müssen keine Berechtigungen festgelegt werden, da sie von den übergeordneten Ordnern vererbt werden.
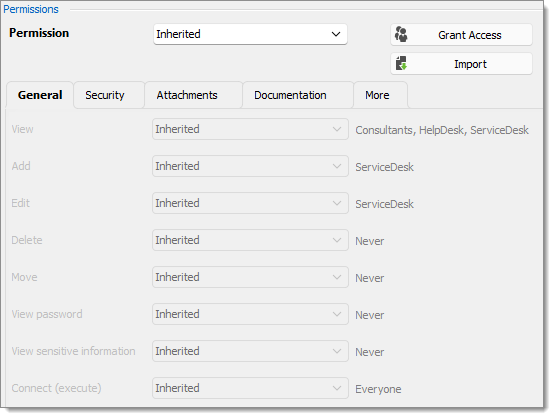
Fazit
Die Berechtigungen sind nun korrekt festgelegt. Beachten Sie, dass jeder auf Tresorebene hinzugefügte Eintrag standardmäßig keine Sicherheit hat. Das bedeutet, dass er für jeden verfügbar wäre, selbst für die Consultants. Dies lässt sich anhand des folgenden Screenshots bestätigen, in dem der Eintrag Daily routine für alle verfügbar ist. Folgendes sollte jeder Benutzer in der Baumansicht sehen:
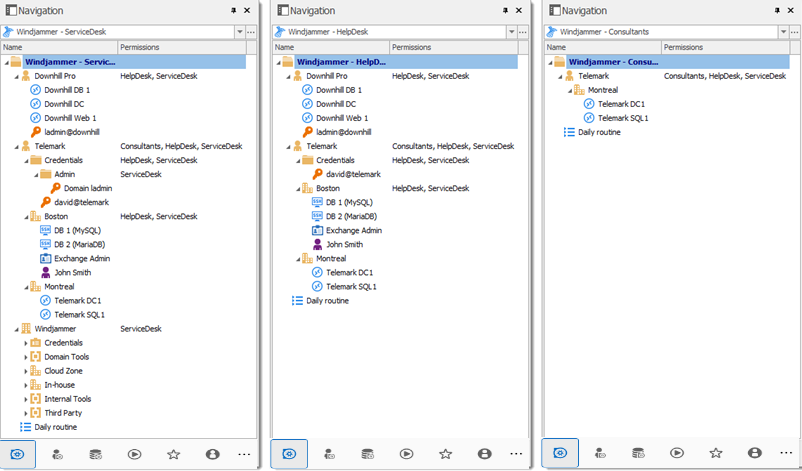
Sie können Ihre Berechtigungen weiter anpassen, indem Sie beim Bearbeiten von Einträgen die Registerkarte Sicherheitseinstellungen verwenden oder die Registerkarte Protokolle, um weitere Spuren von Zu- und Abgängen hinzuzufügen. Wie immer ist beim Erteilen von Berechtigungen große Vorsicht geboten.
Zuletzt aktualisiert
War das hilfreich?