

Erweiterte Sicherheit
Dieses Beispiel passt zwar für große Unternehmen, bedenken Sie jedoch, dass jedes Privileg nur so weit gewährt werden sollte, wie es notwendig ist. Seien Sie vorsichtig, wenn Sie einem Benutzer oder einer Benutzergruppe Berechtigungen erteilen. Unser fiktives Unternehmen Windjammer hat drei Benutzergruppen: HelpDesk, ServiceDesk und Consultants. Es gibt zwei Kundenunternehmen: Downhill Pro und Telemark.
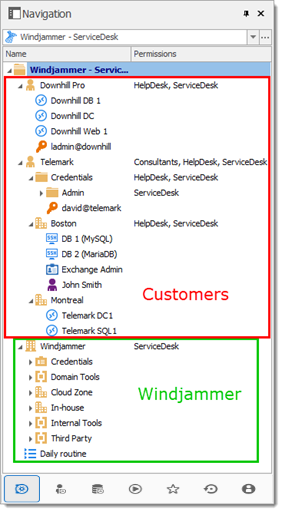
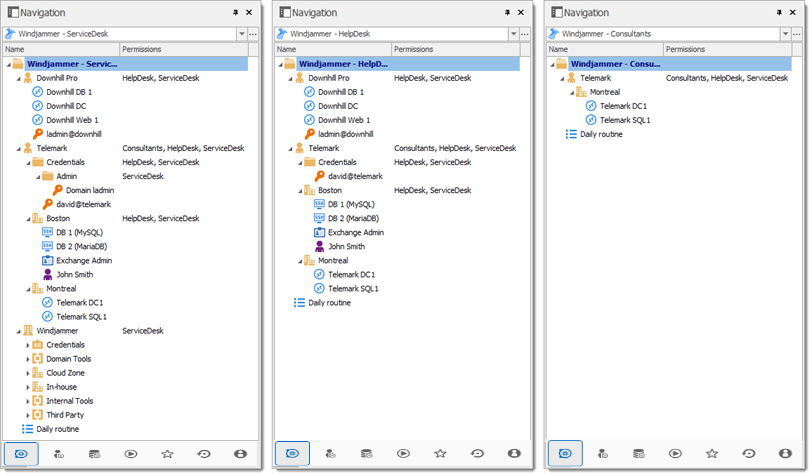
Die folgende Baumansichtsstruktur stellt die Einträge dar, auf die Benutzer Zugriff haben, sobald alle Berechtigungen festgelegt sind:
Benutzerkonfiguration
Hier ist ein Beispiel für eine Benutzerkonfiguration. Um Benutzer zu erstellen, navigieren Sie zu Administration – Users – Add User.
Hier wählen wir den Benutzertyp, um ihnen die grundlegendsten Rechte zu geben (Add, Edit und Delete).
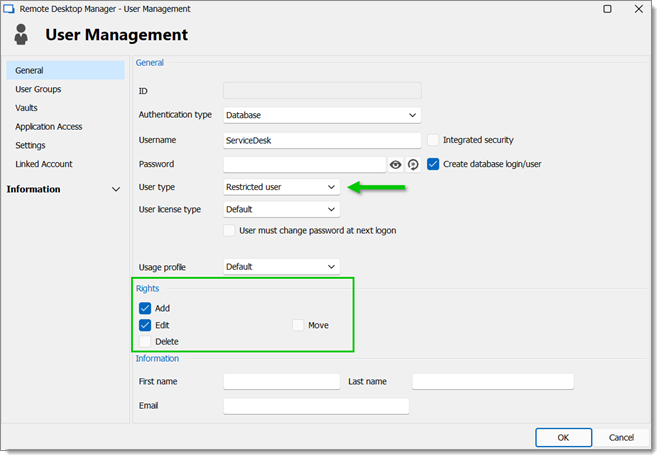
ServiceDesk-Benutzer sind Restricted users. Sie haben die Rechte Add und Edit. Sie können jedoch keine Einträge in den Tresor-Ordner hinzufügen.
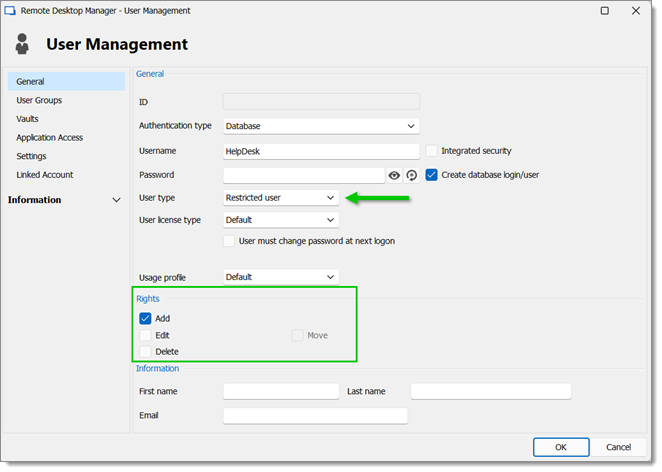
HelpDesk-Benutzer sind ebenfalls Restricted Users. Sie haben nur das Recht Add. Sie können jedoch keine Einträge in den Tresor-Ordner hinzufügen.
Consultants sind Read Only Users und können nur eine Teilmenge von Einträgen ansehen. Sie können nichts hinzufügen oder bearbeiten.
Konfiguration der Benutzergruppen
Nun, da die Benutzer erstellt sind, fügen wir die Benutzergruppen hinzu, denen wir später die Berechtigungen erteilen. Wir müssen die Benutzergruppen erstellen und den jeweiligen Benutzer der entsprechenden Benutzergruppe zuweisen. Es ist nicht erforderlich, diesen Benutzergruppen irgendein Privileg zu erteilen, da sie hauptsächlich leere Hüllen sind, die zum Gruppieren mehrerer Benutzer verwendet werden. Dies ermöglicht die Steuerung mehrerer Benutzer gleichzeitig, anstatt jedem Benutzer einzeln Berechtigungen zu erteilen.
ServiceDesk
HelpDesk
Consultants
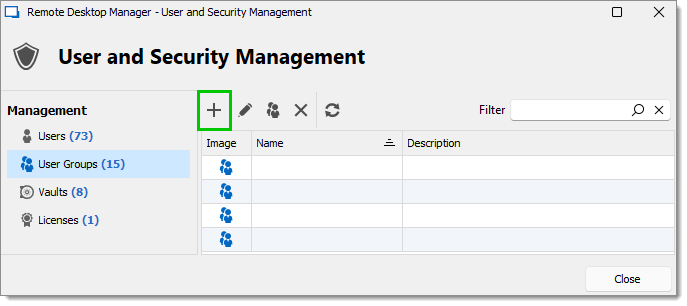
Um eine Benutzergruppe hinzuzufügen, klicken Sie auf die Schaltfläche Add User Group, geben Sie einen Namen für die Benutzergruppe ein und klicken Sie auf Ok.
Um Benutzer einer Benutzergruppe zuzuweisen, wählen Sie eine Benutzergruppe aus und klicken Sie auf die Schaltfläche Assign User Groups. Verwenden Sie die Kontrollkästchen Is Member, um Benutzer zur Benutzergruppe hinzuzufügen.
Eintragskonfiguration
Nun ist alles bereit, um den Benutzergruppen Zugriff zu gewähren oder zu verweigern.
Alle Berechtigungen des Tresor-Ordners sind auf Never gesetzt. Durch Vererbung wird damit allen untergeordneten Elementen der Standardzugriff für jeden verweigert.
Der ServiceDesk hat die Berechtigung, alle Einträge anzusehen und zu öffnen, kann jedoch nur die Einträge in den Gruppen/Ordnern des Kunden bearbeiten.
Der HelpDesk hat die Berechtigung, Einträge nur in den Gruppen/Ordnern des Kunden anzusehen und zu öffnen, kann sie jedoch nicht bearbeiten.
Die Consultants haben die Berechtigung, Einträge nur im Ordner Montreal anzusehen und zu öffnen, können ihn oder seine untergeordneten Elemente jedoch nicht bearbeiten.
Tresor-Einstellungen Wie oben erwähnt, sind ALLE Ordnerberechtigungen der Tresor-Einstellungen auf Never gesetzt. Dies verweigert den Standardzugriff für andere Benutzer.
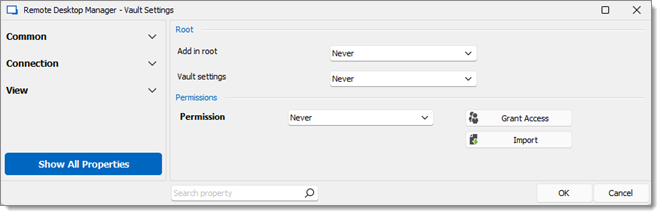
Windjammer, Downhill Pro und Telemark, die Gruppen/Ordner auf Tresor-Ebene Die Berechtigung zum Ansehen des Ordners Windjammer wird nur für den ServiceDesk festgelegt, da wir möchten, dass er die untergeordneten Einträge verwenden kann. Wir möchten nicht, dass der ServiceDesk etwas hinzufügt, bearbeitet oder löscht. Wir lassen die Berechtigungen Add, Edit und Delete auf Inherited, sodass nur die Administratoren diese Aktionen im Ordner Windjammer und seinen untergeordneten Elementen ausführen können.
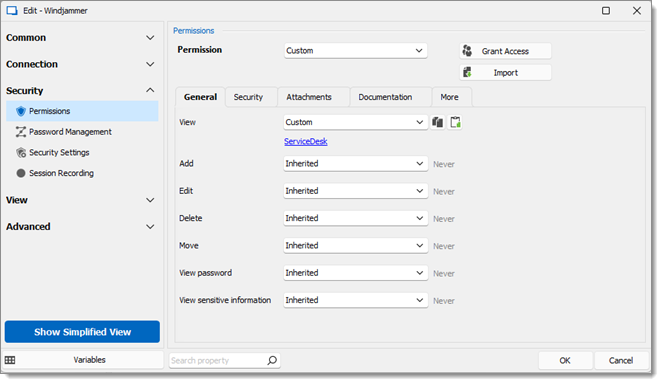
View: Custom; ServiceDesk.
Add: Inherited; Never vom Tresor geerbt. Nur der Administrator kann Einträge hinzufügen.
Edit: Inherited; Never vom Tresor geerbt. Nur der Administrator kann Einträge bearbeiten.
Delete: Inherited; Never vom Tresor geerbt. Nur der Administrator kann Einträge löschen.
Move: Inherited; Never vom Tresor geerbt. Nur Administratoren können Einträge verschieben.
View password: Inherited; Never vom Tresor geerbt. Nur Administratoren können das Passwort ansehen.
View sensitive information: Inherited; Never vom Tresor geerbt. Nur Administratoren können sensible Informationen ansehen.
Connect (Execute): Inherited; Never vom Tresor geerbt. Nur Administratoren können verbinden (ausführen).
Für Downhill Pro erteilen wir dem ServiceDesk und dem HelpDesk Berechtigungen.
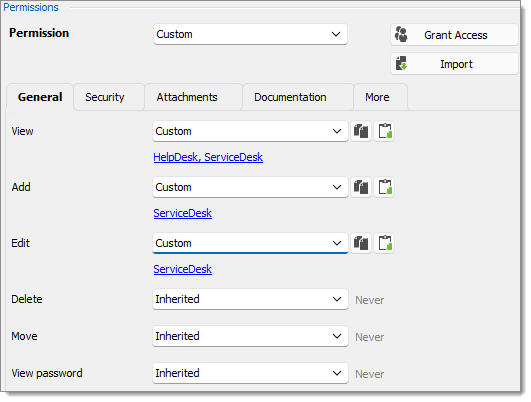
View: Custom; HelpDesk, ServiceDesk.
Add: Custom; ServiceDesk.
Edit: Custom; ServiceDesk.
Delete: Inherited; Never vom Tresor geerbt. Nur der Administrator kann Einträge löschen.
Move: Inherited; Never vom Tresor geerbt. Nur Administratoren können Einträge verschieben.
View password: Inherited; Never vom Tresor geerbt. Nur Administratoren können das Passwort ansehen.
Wir haben bereits ein gutes Beispiel für die Flexibilität der Sicherheit von Remote Desktop Manager. ServiceDesk- und HelpDesk-Benutzer können alle Einträge im Ordner Downhill Pro ansehen und verwenden, sogar die Einträge mit Anmeldeinformationen, aber sie werden niemals Passwörter sehen, da ServiceDesk- und HelpDesk-Benutzer nicht das Privileg haben, Passwörter offenzulegen.
Als Nächstes erteilen wir für den Ordner Telemark Berechtigungen für den ServiceDesk, den HelpDesk und die Consultants. Hier wird es komplex. Wenn wir möchten, dass die Consultants nur den Ordner Montreal ansehen können, der ein untergeordnetes Element von Telemark ist, müssen wir den Consultants die Berechtigung erteilen, den übergeordneten Ordner und damit den gesamten Inhalt von Telemark anzusehen. Dann erteilen wir Berechtigungen für untergeordnete Elemente nur der Benutzergruppe, die Zugriff auf diese Elemente haben soll. Dieser letzte Schritt verweigert den Consultants die View-Berechtigung für die untergeordneten Elemente.
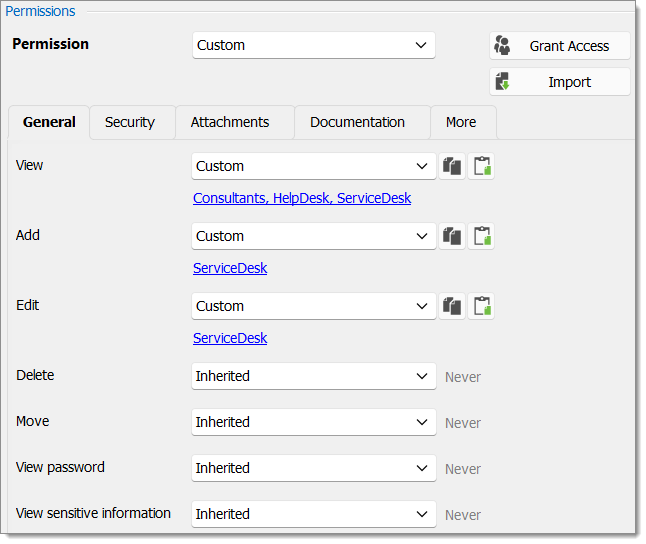
View: Custom; Consultants, HelpDesk, ServiceDesk.
Add: Custom; ServiceDesk.
Edit: Custom; ServiceDesk.
Delete: Inherited; Never vom Tresor geerbt. Nur der Administrator kann Einträge löschen.
Move: Inherited; Never vom Tresor geerbt. Nur der Administrator kann Einträge verschieben.
View password: Inherited; Never vom Tresor geerbt. Nur Administratoren können das Passwort ansehen.
View sensitive information: Inherited; Never vom Tresor geerbt. Nur Administratoren können sensible Informationen ansehen.
Untergeordnete Elemente von Telemark Da wir möchten, dass die Benutzer die Einträge mit Anmeldeinformationen verwenden können, erteilen wir dem ServiceDesk und dem HelpDesk die Berechtigung, den Ordner Credentials anzusehen. Daher können der ServiceDesk und der HelpDesk die Einträge im Ordner verwenden, ohne die Passwörter offenzulegen. Indem wir festlegen, dass nur der HelpDesk und der ServiceDesk die Berechtigung View haben, verweigern wir den Ansichtszugriff für jede Benutzergruppe oder jeden Benutzer, der nicht in der Liste der Berechtigung steht.
Die Berechtigungen Add und Edit sind auf Never gesetzt und die Berechtigung Delete kann auf Inherited belassen werden, da sie die Einstellung Never vom Tresor erbt. Nur die Administratoren können diese Aktionen in Gruppen/Ordnern ausführen, die Anmeldeinformationen enthalten.
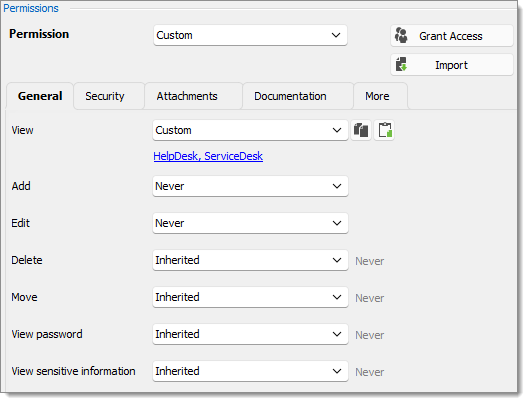
View: Custom; HelpDesk, ServiceDesk.
Add: Never; Nur Administratoren können Einträge mit Anmeldeinformationen hinzufügen.
Edit: Never; Nur Administratoren können Einträge bearbeiten.
Delete: Inherited; Never vom Tresor geerbt. Nur Administratoren können Einträge löschen.
Move: Inherited; Never vom Tresor geerbt. Nur Administratoren können Einträge verschieben.
View password: Inherited; Never vom Tresor geerbt. Nur Administratoren können das Passwort ansehen.
View sensitive information: Inherited; Never vom Tresor geerbt. Nur Administratoren können sensible Informationen ansehen.
Connect (Execute): Inherited; Never vom Tresor geerbt. Nur Administratoren können verbinden (ausführen).
Wir möchten, dass der ServiceDesk den Eintrag mit den Anmeldeinformationen Domain admin verwenden kann, der HelpDesk jedoch nicht. Dafür müssen wir dem ServiceDesk die Berechtigung View erteilen. Der ServiceDesk kann den Eintrag mit den Anmeldeinformationen weiterhin verwenden, wird aber niemals das Passwort sehen.
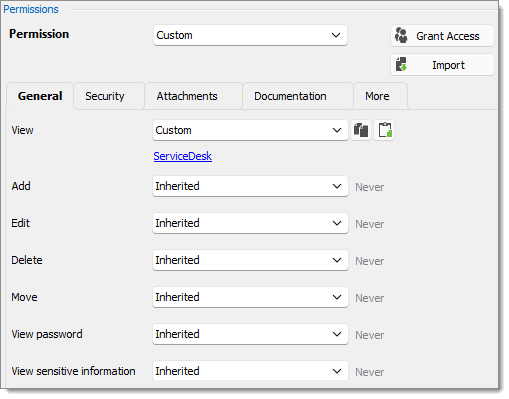
View: Custom; ServiceDesk.
Add: Inherited; Never vom Tresor geerbt. Nur Administratoren können Einträge mit Anmeldeinformationen hinzufügen.
Edit: Inherited; Never vom Tresor geerbt. Nur Administratoren können Einträge mit Anmeldeinformationen bearbeiten.
Delete: Inherited; Never von Telemark\Credentials geerbt. Nur Administratoren können Einträge mit Anmeldeinformationen löschen.
Move: Inherited; Never vom Tresor geerbt. Nur Administratoren können Einträge verschieben.
View password: Inherited; Never vom Tresor geerbt. Nur Administratoren können das Passwort ansehen.
View sensitive information: Inherited; Never vom Tresor geerbt. Nur Administratoren können sensible Informationen ansehen.
Connect (Execute): Inherited; Never vom Tresor geerbt. Nur Administratoren können verbinden (ausführen).
Der letzte Schritt für die untergeordneten Elemente von Telemark ist, die Berechtigung View für den ServiceDesk und den HelpDesk am Ordner Boston festzulegen und alle anderen Berechtigungen dieses Ordners auf Inherited zu belassen. Dies verweigert den Consultants das Ansehen des Ordners Boston. Nun können die Consultants nur Einträge im Ordner Montreal ansehen und öffnen.
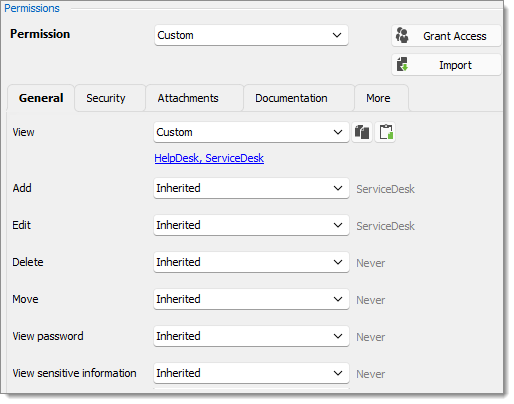
View: Custom; HelpDesk, ServiceDesk.
Add: Inherited; ServiceDesk von Telemark geerbt.
Edit: Inherited; ServiceDesk von Telemark geerbt.
Delete: Inherited; Never vom Tresor geerbt.
View password: Inherited; Never vom Tresor geerbt. Nur Administratoren können das Passwort ansehen.
View sensitive information: Inherited; Never vom Tresor geerbt. Nur Administratoren können sensible Informationen ansehen.
Jedes Mal, wenn ein neuer Ordner als untergeordnetes Element des Ordners Telemark hinzugefügt wird, muss die Berechtigung View für ServiceDesk und/oder HelpDesk festgelegt werden, um den neuen Ordner und seinen Inhalt vor den Consultants zu verbergen.
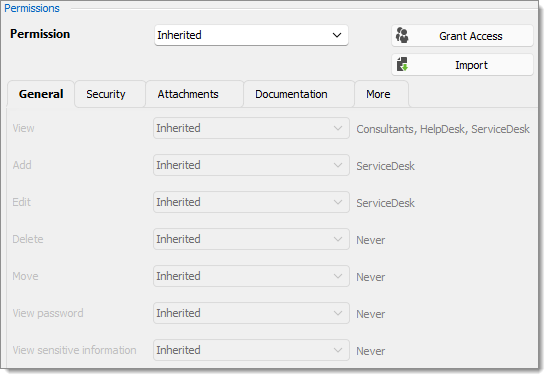
Es ist nicht erforderlich, Berechtigungen für den Ordner Montreal festzulegen, da sie alle Werte von den übergeordneten Ordnern erben.
Fazit
Die Berechtigungen sind nun korrekt festgelegt. Beachten Sie, dass jeder auf Tresor-Ebene hinzugefügte Eintrag ebenfalls vom Tresor erbt. Das bedeutet, dass sie nur für Administratoren verfügbar wären, sofern ihre Berechtigungen nicht geändert wurden. Dies kann anhand des Screenshots unten bestätigt werden, in dem der Eintrag Daily routine für jeden verfügbar ist (seine Berechtigungen wurden auf Everyone geändert). Hier ist, was jeder Benutzer in der Baumansicht sehen sollte:
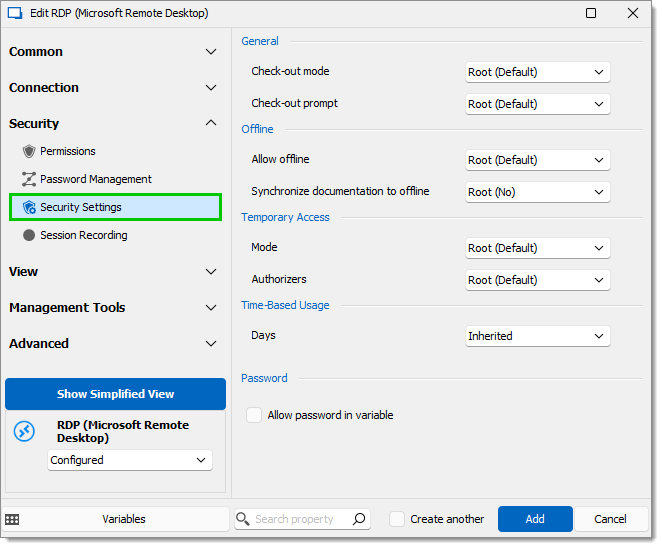
Sie können Berechtigungen weiter anpassen, indem Sie beim Bearbeiten von Einträgen den Abschnitt Security Settings verwenden. Wie immer ist beim Erteilen von Berechtigungen große Vorsicht geboten.
Zuletzt aktualisiert
War das hilfreich?