

Klein- und Mittelunternehmen
Dieser Artikel stellt ein Strukturbeispiel vor, das für kleine und mittlere Unternehmen relevant sein sollte. In diesem Szenario werden alle Optionen im Abschnitt Privilegien der Benutzereigenschaften deaktiviert gelassen.
Auch wenn dieses Beispiel für viele Unternehmen passen mag, denken Sie daran, dass jedes Privileg nur bei Bedarf gemäß dem Prinzip der geringsten Rechte (Principle of Least Privilege, PoLP) gewährt werden sollte. Seien Sie äußerst vorsichtig, wenn Sie einem Benutzer oder einer Benutzergruppe Berechtigungen gewähren.
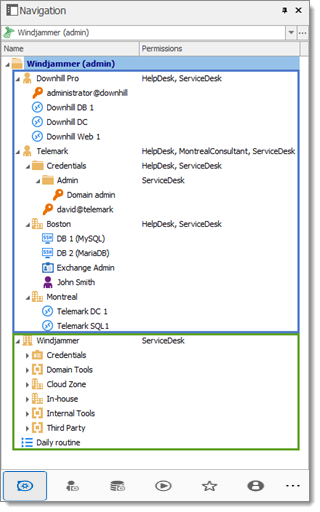
Unser fiktives Unternehmen Windjammer hat eine HelpDesk- (in Blau) und eine ServiceDesk-Abteilung, einen Administrator und einen MontrealConsultant. Wir sehen außerdem zwei Kunden: Downhill Pro und Telemark (in Rot).
Hier eine Ansicht der Baumstruktur der Datenquelle:
Benutzerkonfiguration
Hier ein Beispiel für die Benutzerkonfiguration:
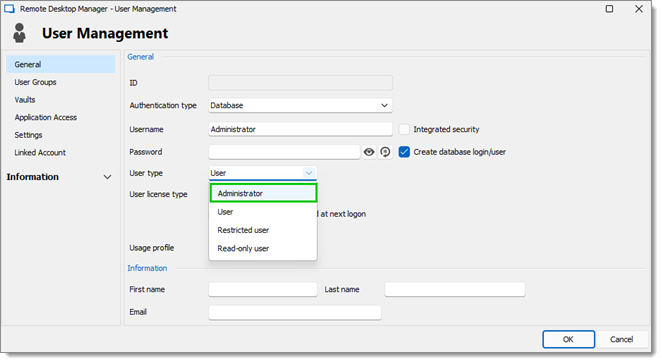
Der Administrator:
Wählen Sie beim Erstellen des Benutzers Administrator im Dropdown-Menü aus, um ihm Zugriff auf alles zu gewähren.
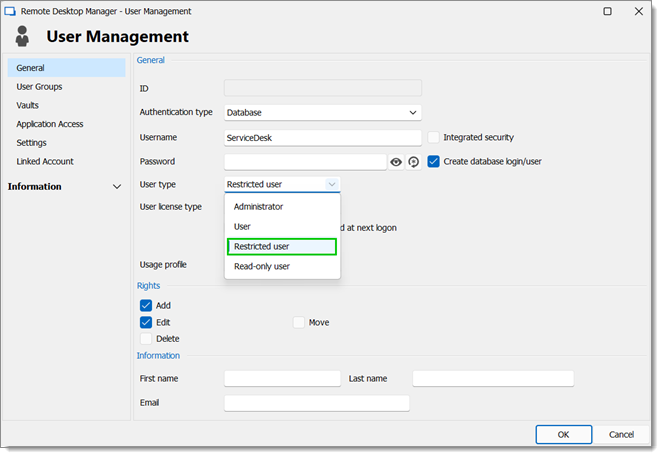
Der ServiceDesk:
Add
Edit
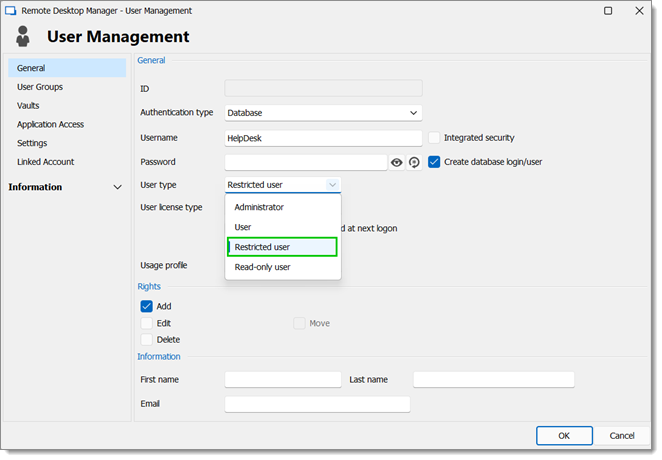
Der HelpDesk:
Add
Der MontrealConsultant hat Nur-Lese-Zugriff. Er kann keine Passwörter oder Eintragsdetails sehen.
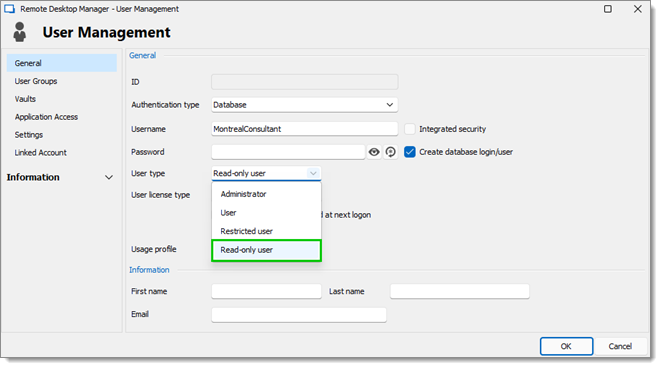
Konfiguration der Benutzergruppen
Nachdem die Benutzer erstellt sind, fügen wir die Benutzergruppen hinzu, denen wir später die Berechtigungen gewähren. Wir benötigen die Benutzergruppen nur, um ihnen Benutzer zuzuweisen. Es ist nicht nötig, ihnen Privilegien zu gewähren.
ServiceDesk
HelpDesk
MontrealConsultant
Konfiguration der Einträge
Jetzt ist alles bereit, um Benutzergruppen den Zugriff zu gewähren oder zu verweigern.
Der ServiceDesk hat die Berechtigung, alle Einträge anzuzeigen und zu öffnen, kann aber nur die Einträge in den Kundengruppen/-ordnern bearbeiten.
Der HelpDesk hat die Berechtigung, Einträge nur in den Kundengruppen/-ordnern anzuzeigen und zu öffnen, kann sie aber nicht bearbeiten.
Der MontrealConsultant hat die Berechtigung, Einträge nur in der Gruppe/im Ordner Montreal anzuzeigen und zu öffnen, kann sie oder ihre untergeordneten Elemente aber nicht bearbeiten.
Wir beginnen mit den Gruppen/Ordnern auf Root-Ebene: Downhill Pro, Telemark und Windjammer.
Für Downhill Pro gewähren wir Berechtigungen für den ServiceDesk und den HelpDesk.
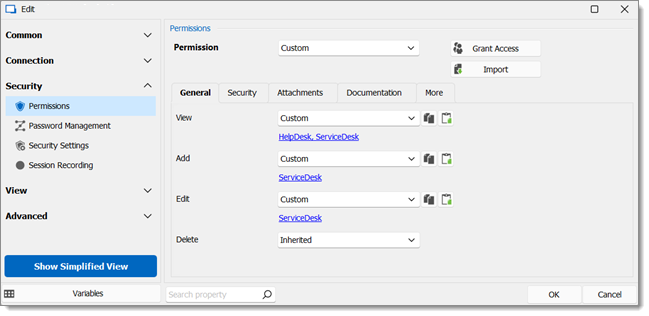
View: HelpDesk, ServiceDesk
Add: ServiceDesk
Edit: ServiceDesk
Delete: Da kein Benutzer das Löschrecht hat, können wir diese Berechtigung auf Inherited lassen.
Wir haben bereits ein gutes Beispiel für die Flexibilität der Sicherheit von Remote Desktop Manager. Ein ServiceDesk-Benutzer kann alle Einträge im Ordner Downhill Pro anzeigen und öffnen, sogar den Anmeldeinformationseintrag, wird aber niemals ein Passwort sehen können.
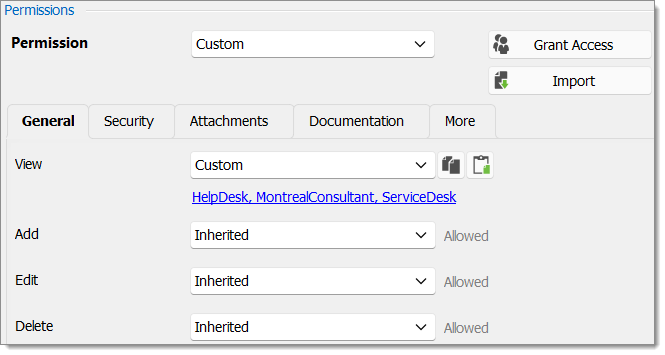
Als Nächstes gewähren wir für den Ordner Telemark Berechtigungen für den ServiceDesk, den HelpDesk und den MontrealConsultant. Hier wird es komplex. Wenn wir möchten, dass der MontrealConsultant nur den Ordner Montreal sehen kann, der ein untergeordnetes Element von Telemark ist, müssen wir dem Berater die Berechtigung gewähren, den gesamten Inhalt von Telemark anzuzeigen. Anschließend gewähren wir Berechtigungen für die untergeordneten Elemente nur der Benutzergruppe, die Zugriff auf diese Elemente haben soll. Dieser letzte Schritt verweigert dem Berater die Anzeigeberechtigung für die untergeordneten Elemente.
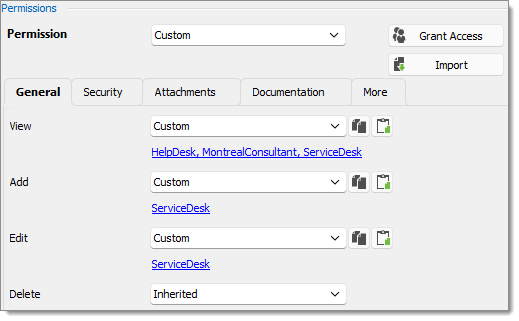
View: HelpDesk, MontrealConsultant, ServiceDesk
Add: ServiceDesk
Edit: ServiceDesk
Delete: Inherited
Da wir möchten, dass die Benutzer die Anmeldeinformationseinträge verwenden können, gewähren wir dem ServiceDesk und dem HelpDesk die Berechtigung, den Ordner Credentials anzuzeigen. So können sie die Einträge verwenden, ohne die Passwörter sehen zu können.
Die Berechtigungen Add und Edit können auf Inherited gelassen werden, da der ServiceDesk die einzige Benutzergruppe ist, der diese Berechtigungen im übergeordneten Ordner gewährt wurden.
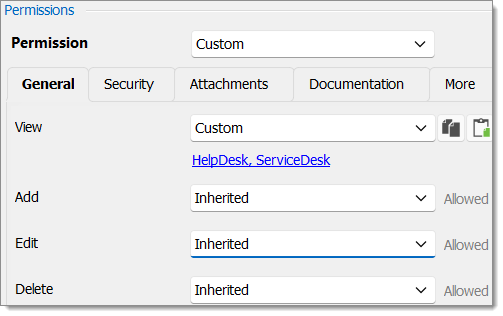
View: HelpDesk, ServiceDesk
Add: Inherited
Edit: Inherited
Delete: Inherited
Wir möchten, dass der ServiceDesk auch den Anmeldeinformationseintrag Domain admin verwenden kann, der HelpDesk jedoch nicht. Dafür müssen wir die Berechtigung View nur dem ServiceDesk gewähren und die Berechtigungen Add und Edit auf Never setzen. Der ServiceDesk kann den Anmeldeinformationseintrag weiterhin bearbeiten, wird aber niemals das Passwort sehen. Wenn Sie es vorziehen, können Sie die Berechtigung Edit auf einen Administrator-Benutzer oder eine Administrator-Benutzergruppe setzen, um sie dem ServiceDesk zu verweigern.
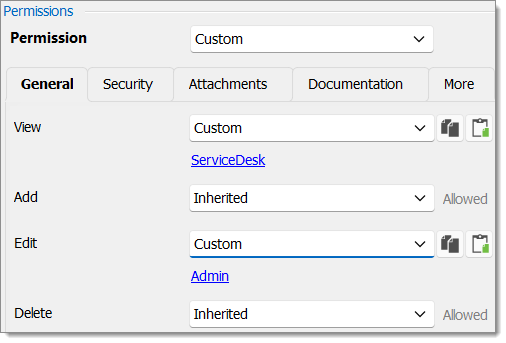
View: ServiceDesk
Add: Inherited (ServiceDesk)
Edit: Inherited oder Administrator-Benutzer/-Benutzergruppe
Delete: Inherited
Der letzte Schritt für die untergeordneten Elemente von Telemark wäre, die Berechtigung View für den ServiceDesk und den HelpDesk im Ordner Boston zu setzen und alle anderen Berechtigungen auf Inherited zu lassen.
Nun kann der MontrealConsultant Einträge nur im Ordner Montreal anzeigen und öffnen. Jedes Mal, wenn ein neuer Ordner hinzugefügt wird, muss die Berechtigung View für ServiceDesk und HelpDesk gesetzt werden, um den neuen Ordner und dessen Inhalt vor dem Berater zu verbergen.
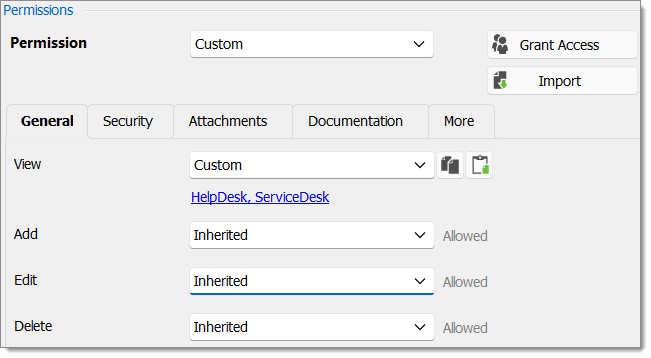
View: HelpDesk, ServiceDesk
Add: Inherited (ServiceDesk)
Edit: Inherited (ServiceDesk)
Delete: Inherited
Es ist nicht nötig, Berechtigungen für den Ordner Montreal zu setzen, da sie von den übergeordneten Ordnern geerbt werden.
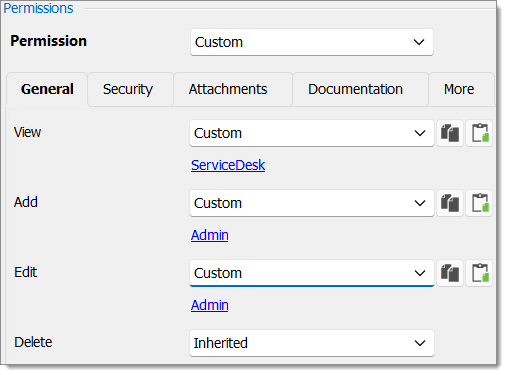
Schließlich wird die Berechtigung zum Anzeigen des Ordners Windjammer nur für den ServiceDesk gesetzt, da wir möchten, dass er die untergeordneten Einträge verwenden kann. Wir möchten nicht, dass er etwas hinzufügt oder bearbeitet, daher setzen wir die Berechtigungen Add und Edit auf den Administrator-Benutzer/die Administrator-Benutzergruppe.
Fazit
Die Berechtigungen sind nun korrekt gesetzt. Beachten Sie, dass jeder Eintrag, der höher als die Gruppen/Ordner auf Root-Ebene hinzugefügt wird, standardmäßig keine Sicherheit hat. Das bedeutet, dass er für jeden verfügbar wäre, sogar für den Berater. Dies lässt sich im Screenshot unten bestätigen, in dem der Eintrag Daily routine für alle verfügbar ist. Hier ist, was jeder Benutzer in der Baumansicht sehen sollte:
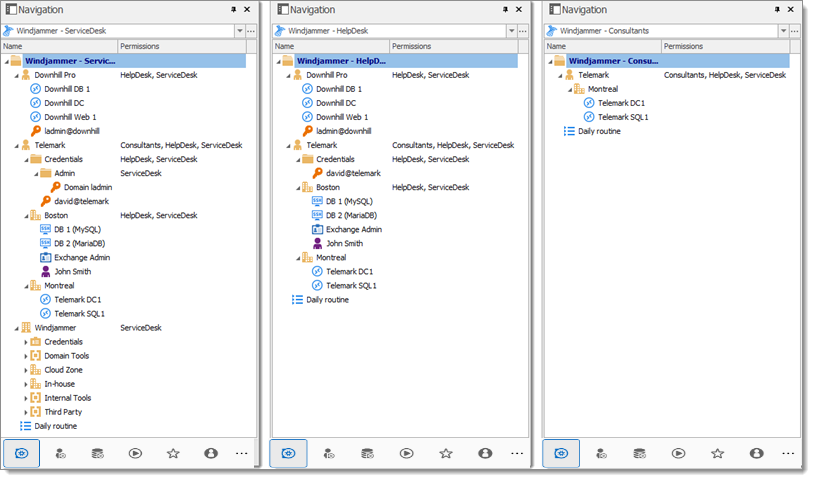
Sie können bei der Vergabe von Berechtigungen noch weiter gehen, indem Sie die Registerkarten Security und Attachments im Berechtigungsabschnitt verwenden. Wie immer ist bei der Vergabe von Berechtigungen große Sorgfalt geboten, und Benutzer sollten sehr strikte Privilegien haben.
Zuletzt aktualisiert
War das hilfreich?