

Benutzergruppenbasierte Zugriffskontrolle
Die benutzergruppenbasierte Zugriffskontrolle von Remote Desktop Manager ermöglicht die Erstellung eines flexiblen, granularen Schutzsystems. Flexibilität hat ihren Preis, und bei der Verwaltung komplexer Systeme wird eine sorgfältige Konfiguration erforderlich.
Hier sind die wichtigsten Punkte des benutzergruppenbasierten Zugriffssystems:
Sicherheit wird vererbt: Untergeordnete Elemente und Ordner werden von der Sicherheit eines übergeordneten Ordners abgedeckt.
Berechtigungen können überschrieben werden: Eine für einen Unterordner festgelegte Berechtigung überschreibt die Berechtigung des übergeordneten Elements.
Berechtigungen sind granular: Es können mehrere Berechtigungen gleichzeitig für Einträge festgelegt werden.
Zusätzliche Sicherheitsebenen
Die benutzergruppenbasierte Zugriffskontrolle eignet sich hervorragend, um den Zugriff auf Einträge abzusichern, doch viele weitere Funktionen können genutzt werden, um zusätzliche Sicherheitsebenen hinzuzufügen. Weitere Informationen finden Sie in den folgenden Themen:
Szenarien
Aufgrund der großen Flexibilität des Systems ist es schwierig zu beschreiben, wie genau das für jeden möglichen Anwendungsfall benötigte Sicherheitssystem umgesetzt werden kann. Aus diesem Grund behandelt dieses Thema die derzeit am beliebtesten Systeme, die von Mitgliedern der Devolutions-Community verwendet werden. Diese Strategien können natürlich beliebig kombiniert werden.
Weitere Einzelheiten finden Sie hier:
Konfiguration von Benutzergruppen
Benutzergruppen werden meist verwendet, um den Zugriff mehrerer Benutzer gleichzeitig zu steuern. Gängige Benutzergruppentypen können sein:
Service Desk: Zentrale Anlaufstelle für die Bearbeitung von Vorfällen, Problemen und Fragen von Mitarbeitern und Kunden. Ein Service Desk bietet eine Schnittstelle für Aktivitäten wie Änderungsanfragen, Softwarelizenzen, Konfigurationsmanagement und mehr.
Help Desk: Abteilung oder Person, die Supportanfragen verwaltet, koordiniert und löst.
Berater: In der Regel extern und befristet beschäftigte Benutzer mit Nur-Lese-Rechten, die nur eine bestimmte Teilmenge von Einträgen nutzen können.
Benutzergruppen erstellen
Um Benutzergruppen zu erstellen, navigieren Sie zu Administration – Benutzergruppen und klicken Sie dann auf Benutzergruppen hinzufügen.
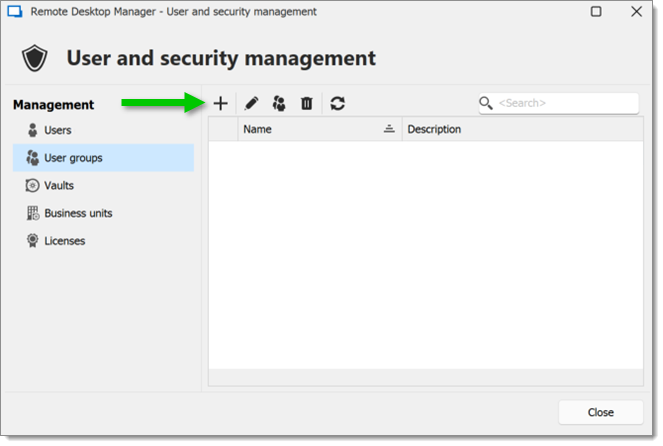
Alle Einstellungen können auf den Standardwerten belassen werden, es sei denn, die Benutzergruppe enthält ausschließlich Administratoren. Aktivieren Sie in diesem Fall bei der Konfiguration der Benutzergruppe das Kontrollkästchen Administrator. Geben Sie einen Namen für die Benutzergruppe ein und klicken Sie dann auf OK.
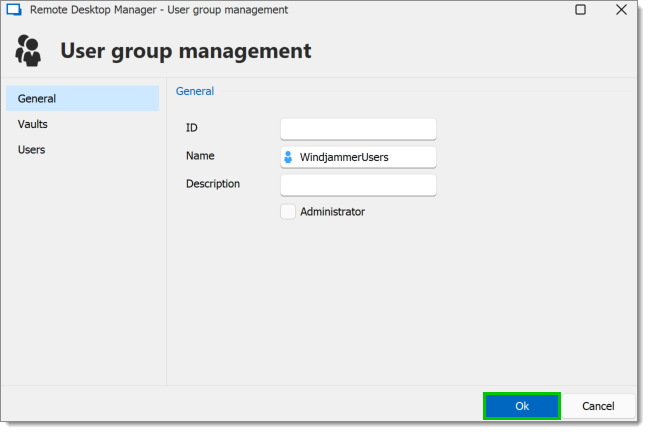
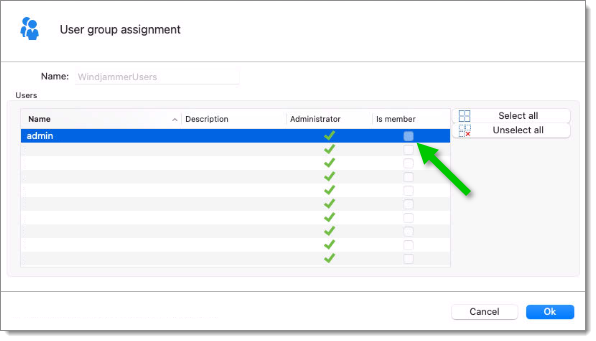
Um der Benutzergruppe Benutzer zuzuweisen, klicken Sie auf die Schaltfläche Benutzer der Benutzergruppe zuweisen und aktivieren Sie dann das Kontrollkästchen Ist Mitglied des jeweiligen Benutzers.
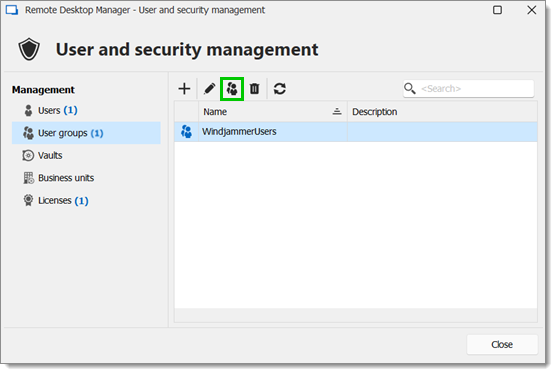
Benutzerkonfiguration
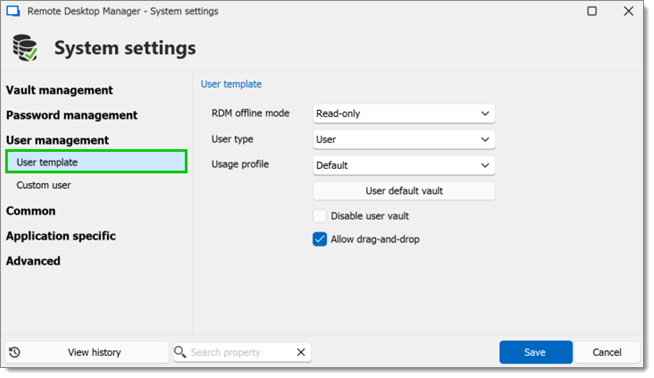
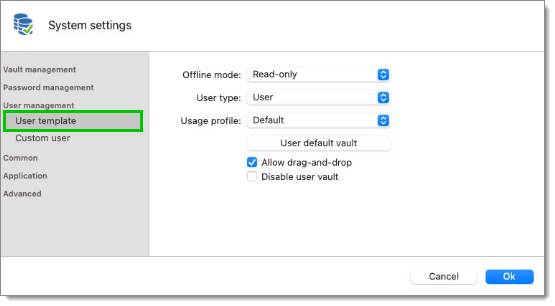
Es ist auch möglich, die Standard-Benutzervorlage zu ändern. Navigieren Sie dazu zu Administration – Systemeinstellungen – Benutzerverwaltung – Benutzervorlage. Diese Einstellungen steuern die Standardeinstellungen eines neuen Benutzers.
Benutzer erstellen
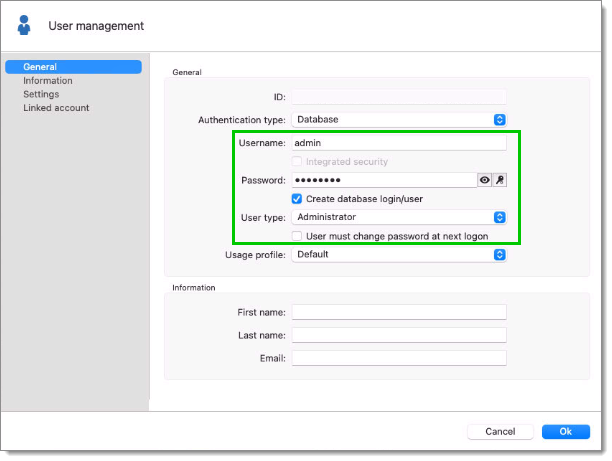
Um Benutzer zu erstellen, navigieren Sie zu Administration – Benutzer und klicken Sie dann auf Benutzer hinzufügen. Geben Sie ein Login und ein Passwort für den Benutzer ein und wählen Sie den Benutzertyp aus.
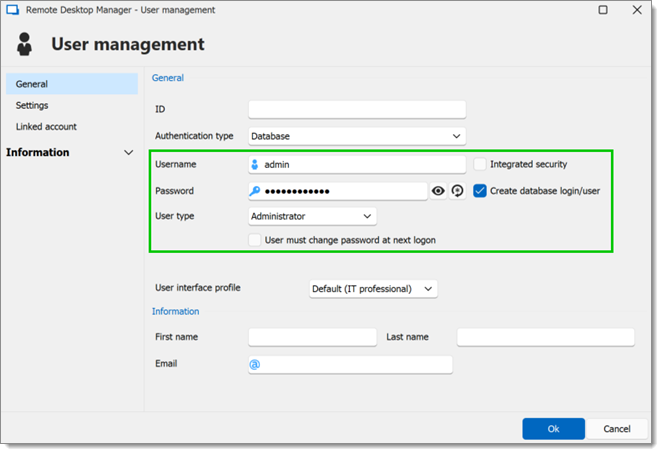
Ein Benutzer kann mehreren Benutzergruppen gleichzeitig zugewiesen werden, indem das Kontrollkästchen Ist Mitglied der jeweiligen Benutzergruppen im Abschnitt Benutzergruppen der Benutzerverwaltung aktiviert wird.
Eintragskonfiguration
Der Zugriff wird Benutzern gewährt oder verweigert, indem Berechtigungen für Einträge oder Ordner festgelegt werden. Berechtigungen können entweder einzelnen Benutzern oder Benutzergruppen erteilt werden. Es wird empfohlen, Berechtigungen an Benutzergruppen zu vergeben, um den Zugriff mehrerer Benutzer gleichzeitig zu steuern.
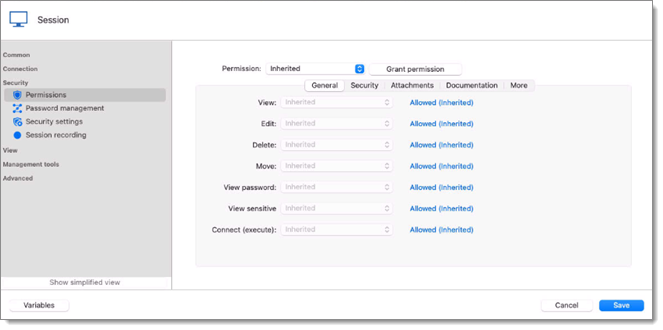
Um Berechtigungen für einen Eintrag festzulegen, bearbeiten Sie einen beliebigen Eintrag und navigieren Sie dann zum Abschnitt Berechtigungen. Dies kann auch beim Erstellen des Eintrags erfolgen.
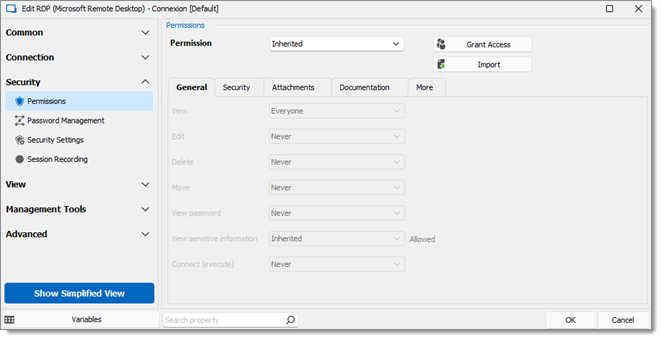
Berechtigungen, die für Ordner festgelegt werden, gelten für alle untergeordneten Einträge. Es gilt als bewährte Vorgehensweise, alle Berechtigungen auf der Ebene des Tresorordners auf Nicht erlaubt zu setzen. Dadurch werden standardmäßig alle Berechtigungen aller Einträge verweigert.
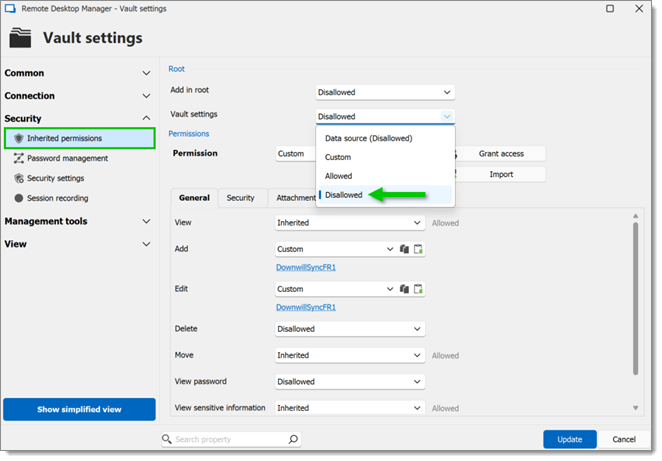
Benutzern wird der Zugriff verweigert, indem der Zugriff ausdrücklich anderen Benutzern gewährt wird. Mit anderen Worten: Allen Benutzern, die nicht in der Liste einer Berechtigung aufgeführt sind, wird der Zugriff verweigert.
Damit ein Benutzer Zugriff auf einen Unterordner hat, muss der Benutzer mindestens die Anzeigeberechtigung für alle übergeordneten Ordner besitzen.
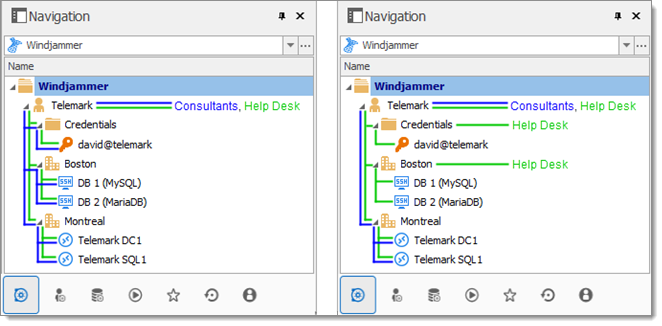
Betrachten Sie die folgende Struktur:
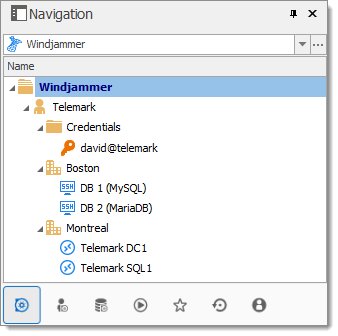
Es gibt drei Ordnerebenen: den Tresor, Telemark und die untergeordneten Elemente von Telemark.
Angenommen, ein Benutzer, beispielsweise ein Berater, soll nur Zugriff auf den Ordner Montreal haben. Dem Berater muss auch die Anzeigeberechtigung für den Ordner Telemark erteilt werden. Die Gewährung des Anzeigezugriffs auf den Ordner Telemark gibt dem Berater jedoch die Berechtigung, alle untergeordneten Elemente von Telemark anzuzeigen. Um dem Berater die Anzeigeberechtigungen für bestimmte untergeordnete Elemente zu verweigern, müssen die Anzeigeberechtigungen dieser Elemente ausdrücklich für andere Benutzer festgelegt werden.
Die benutzergruppenbasierte Zugriffskontrolle von Remote Desktop Manager ermöglicht die Erstellung eines flexiblen, granularen Schutzsystems. Flexibilität hat ihren Preis, und bei der Verwaltung komplexer Systeme wird eine sorgfältige Konfiguration erforderlich.
Hier sind die wichtigsten Punkte des benutzergruppenbasierten Zugriffssystems:
Sicherheit wird vererbt: Untergeordnete Elemente und Ordner werden von der Sicherheit eines übergeordneten Ordners abgedeckt.
Berechtigungen können überschrieben werden: Eine für einen Unterordner festgelegte Berechtigung überschreibt die Berechtigung des übergeordneten Elements.
Berechtigungen sind granular: Es können mehrere Berechtigungen gleichzeitig für Einträge festgelegt werden.
Zusätzliche Sicherheitsebenen
Die benutzergruppenbasierte Zugriffskontrolle eignet sich hervorragend, um den Zugriff auf Einträge abzusichern, doch viele weitere Funktionen können genutzt werden, um zusätzliche Sicherheitsebenen hinzuzufügen. Weitere Informationen finden Sie in den folgenden Themen:
Szenarien
Aufgrund der großen Flexibilität des Systems ist es schwierig zu beschreiben, wie genau das für jeden möglichen Anwendungsfall benötigte Sicherheitssystem umgesetzt werden kann. Aus diesem Grund behandelt dieses Thema die derzeit am beliebtesten Systeme, die von Mitgliedern der Devolutions-Community verwendet werden. Diese Strategien können natürlich beliebig kombiniert werden.
Weitere Einzelheiten finden Sie hier:
Konfiguration von Benutzergruppen
Benutzergruppen werden meist verwendet, um den Zugriff mehrerer Benutzer gleichzeitig zu steuern. Gängige Benutzergruppentypen können sein:
Service Desk: Zentrale Anlaufstelle für die Bearbeitung von Vorfällen, Problemen und Fragen von Mitarbeitern und Kunden. Ein Service Desk bietet eine Schnittstelle für Aktivitäten wie Änderungsanfragen, Softwarelizenzen, Konfigurationsmanagement und mehr.
Help Desk: Abteilung oder Person, die Supportanfragen verwaltet, koordiniert und löst.
Berater: In der Regel extern und befristet beschäftigte Benutzer mit Nur-Lese-Rechten, die nur eine bestimmte Teilmenge von Einträgen nutzen können.
Benutzergruppen erstellen
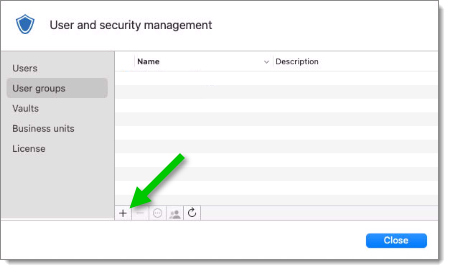
Um Benutzergruppen zu erstellen, navigieren Sie zu Administration – Benutzergruppen und klicken Sie dann auf Benutzergruppen hinzufügen.
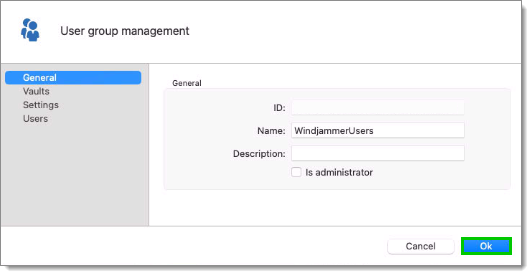
Alle Einstellungen können auf den Standardwerten belassen werden, es sei denn, die Benutzergruppe enthält ausschließlich Administratoren. Aktivieren Sie in diesem Fall bei der Konfiguration der Benutzergruppe das Kontrollkästchen Administrator. Geben Sie einen Namen für die Benutzergruppe ein und klicken Sie dann auf OK.
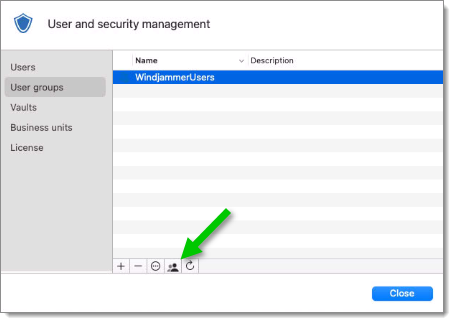
Um der Benutzergruppe Benutzer zuzuweisen, klicken Sie auf die Schaltfläche Benutzer der Benutzergruppe zuweisen und aktivieren Sie dann das Kontrollkästchen Ist Mitglied des jeweiligen Benutzers.
Benutzerkonfiguration
Es ist auch möglich, die Standard-Benutzervorlage zu ändern. Navigieren Sie dazu zu Administration – Systemeinstellungen – Benutzerverwaltung – Benutzervorlage. Diese Einstellungen steuern die Standardeinstellungen eines neuen Benutzers.
Benutzer erstellen
Um Benutzer zu erstellen, navigieren Sie zu Administration – Benutzer und klicken Sie dann auf Benutzer hinzufügen. Geben Sie ein Login und ein Passwort für den Benutzer ein und wählen Sie den Benutzertyp aus.
Ein Benutzer kann mehreren Benutzergruppen gleichzeitig zugewiesen werden, indem das Kontrollkästchen Ist Mitglied der jeweiligen Benutzergruppen im Abschnitt Benutzergruppen der Benutzerverwaltung aktiviert wird.
Administratoren
Administratoren können unabhängig von der Sicherheit alles tun. Diese Benutzer sind in der Regel die leitenden Angestellten und die Geschäftsleitung.
Eingeschränkte Benutzer
Eingeschränkte Benutzer haben begrenzten Zugriff auf Ressourcen. Sie verfügen in der Regel nur über die Rechte Hinzufügen und Bearbeiten. Diese Benutzer können Führungskräfte der mittleren oder ersten Ebene sein, wie zum Beispiel Service Desk und Help Desk.
Benutzer
Benutzer haben ebenfalls begrenzten Zugriff auf Ressourcen, ähnlich wie eingeschränkte Benutzer. Benutzer verfügen jedoch standardmäßig über die Rechte Hinzufügen, Bearbeiten und Löschen und können diese Aktionen für alle ungesicherten Einträge ausführen.
Nur-Lese-Benutzer
Nur-Lese-Benutzer können Ressourcen nur anzeigen und verwenden, sie jedoch nicht bearbeiten. Diese Benutzer sind in der Regel externe Berater.
Den passenden Benutzertyp auswählen
Beim Erstellen von Benutzern müssen einige wichtige Punkte berücksichtigt werden:
Sollen sie ohne Einschränkung auf jede Ressource zugreifen können? Dann sind sie als Administratoren vorgesehen.
Sollen sie Einträge hinzufügen, bearbeiten oder löschen können? Ein Benutzer hätte all diese Rechte. Alternativ können Sie mit Eingeschränkter Benutzer bestimmte Rechte auswählen.
Sollen sie vertrauliche Informationen sehen oder Einträge importieren und exportieren können? Falls nicht, eignen sich Nur-Lese-Benutzer am besten für diejenigen, die nur sehr eingeschränkten Zugriff haben sollen.
Eintragskonfiguration
Der Zugriff wird Benutzern gewährt oder verweigert, indem Berechtigungen für Einträge oder Ordner festgelegt werden. Berechtigungen können entweder einzelnen Benutzern oder Benutzergruppen erteilt werden. Es wird empfohlen, Berechtigungen an Benutzergruppen zu vergeben, um den Zugriff mehrerer Benutzer gleichzeitig zu steuern.
Um Berechtigungen für einen Eintrag festzulegen, bearbeiten Sie einen beliebigen Eintrag und navigieren Sie dann zum Abschnitt Berechtigungen. Dies kann auch beim Erstellen des Eintrags erfolgen.
Berechtigungen, die für Ordner festgelegt werden, gelten für alle untergeordneten Einträge. Es gilt als bewährte Vorgehensweise, alle Berechtigungen auf der Ebene des Tresorordners auf Nicht erlaubt zu setzen. Dadurch werden standardmäßig alle Berechtigungen aller Einträge verweigert.
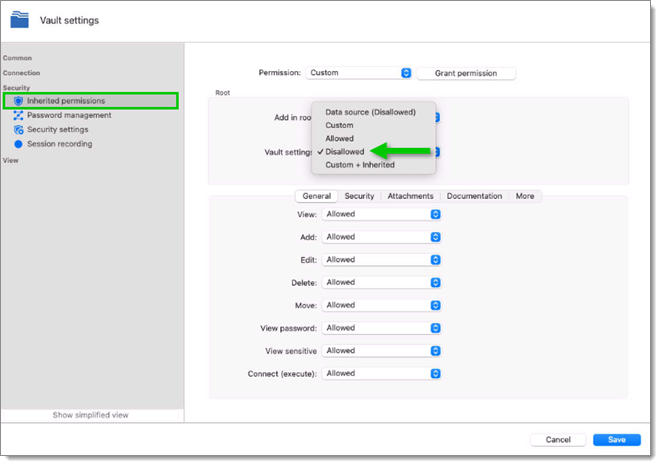
Benutzern wird der Zugriff verweigert, indem der Zugriff ausdrücklich anderen Benutzern gewährt wird. Mit anderen Worten: Allen Benutzern, die nicht in der Liste einer Berechtigung aufgeführt sind, wird der Zugriff verweigert.
Damit ein Benutzer Zugriff auf einen Unterordner hat, muss der Benutzer mindestens die Anzeigeberechtigung für alle übergeordneten Ordner besitzen.
Betrachten Sie die folgende Struktur:
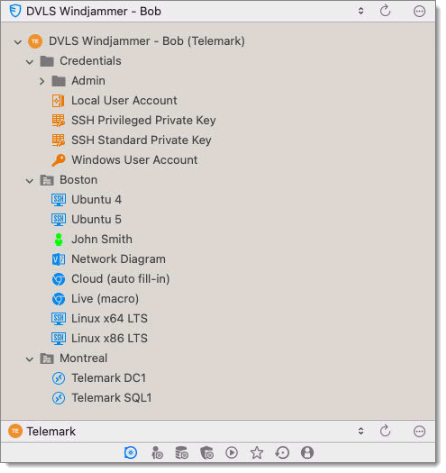
Es gibt drei Ordnerebenen: den Tresor, DVLS Windjammer (Telemark) und die untergeordneten Elemente von DVLS Windjammer (Telemark).
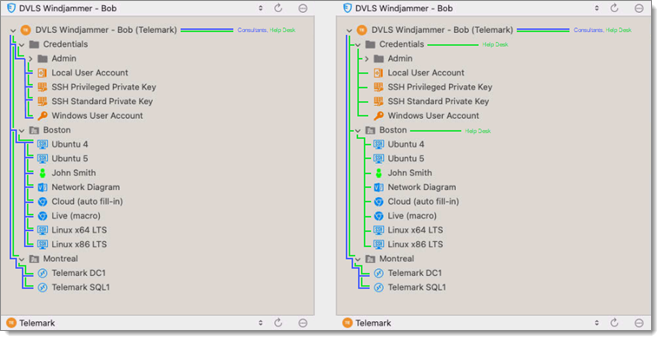
Angenommen, ein Benutzer, beispielsweise ein Berater, soll nur Zugriff auf den Ordner Montreal haben. Dem Berater muss auch die Anzeigeberechtigung für den Ordner DVLS Windjammer (Telemark) erteilt werden. Die Gewährung des Anzeigezugriffs auf den Ordner DVLS Windjammer (Telemark) gibt dem Berater jedoch die Berechtigung, alle untergeordneten Elemente anzuzeigen. Um dem Berater die Anzeigeberechtigungen für bestimmte untergeordnete Elemente zu verweigern, müssen die Anzeigeberechtigungen dieser Elemente ausdrücklich für andere Benutzer festgelegt werden.
Zuletzt aktualisiert
War das hilfreich?