

SSH-Schlüsselgenerator
SSH-Schlüssel bieten eine sicherere Möglichkeit, sich per SSH an einem virtuellen privaten Server anzumelden, als die Verwendung eines Passworts allein. Während ein Passwort irgendwann mit einem Brute-Force-Angriff geknackt werden kann, sind SSH-Schlüssel allein durch Brute Force nahezu unmöglich zu entschlüsseln.
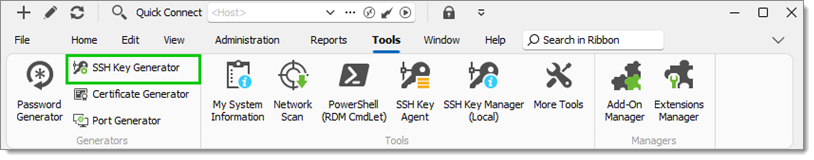
Der SSH-Schlüsselgenerator befindet sich unter Tools im Menüband von Remote Desktop Manager.
Einstellungen
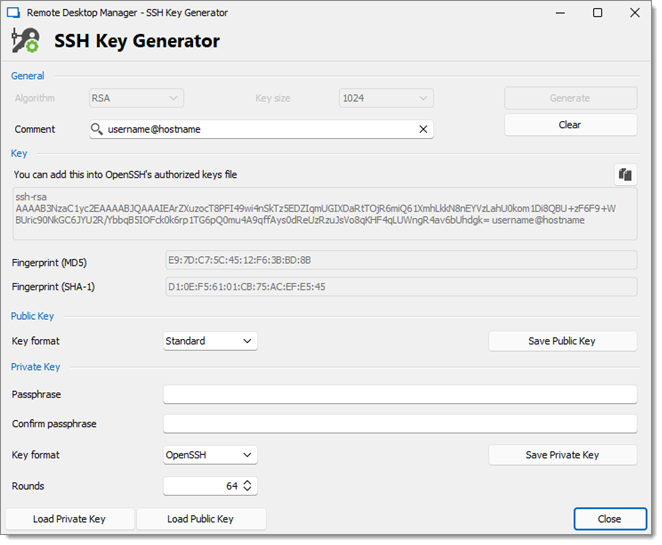
Algorithmus
Sie können zwischen folgenden Optionen wählen:
RSA: RSA kann für Signierung/Verifizierung und auch für Verschlüsselung/Entschlüsselung verwendet werden. Bei der Verwendung von RSA wird eine Schlüsselgröße von 2048 Bit empfohlen.
DSA: Es ist schneller beim Signieren, aber langsamer beim Verifizieren. Es kann nur für Signierung/Verifizierung verwendet werden, es verschlüsselt/entschlüsselt nicht. Bei der Verwendung von DSA wird eine Schlüsselgröße von 1024 Bit empfohlen.
Schlüsselgröße
Sie können Ihre SSH-Schlüsselgröße zwischen folgenden Optionen wählen:
1024 Bit: Minimale Schlüsselgröße
2048 Bit: Standardmäßige und empfohlene Schlüsselgröße
4096 Bit: Maximale Schlüsselgröße
Kommentar
Geben Sie Ihren Benutzernamen und den Namen des Computers ein, auf den Sie Ihren Schlüssel übertragen.
Schlüsselformat (öffentlicher Schlüssel)
Das Schlüsselformat bezieht sich auf die Struktur und Kodierung, die zum Speichern der Schlüsseldaten verwendet wird. Es werden verschiedene Schlüsselformate unterstützt, wie Standard, OpenSSH, PKCS1 und PKCS8.
Öffentlichen Schlüssel speichern
Beim Speichern des öffentlichen Schlüssels wird eine *.pub-Datei erzeugt. Geben Sie einfach einen Dateinamen ein, wenn Sie dazu aufgefordert werden.
Passphrase
Wählen Sie eine Passphrase für den privaten Schlüssel.
Passphrase bestätigen
Bestätigen Sie die Passphrase für den privaten Schlüssel.
Schlüsselformat (privater Schlüssel)
Es werden verschiedene Formate für private Schlüssel unterstützt, wie OpenSSH, PuTTY, PKCS1 und PKCS8.
Privaten Schlüssel speichern
Sie haben die Möglichkeit, Ihren privaten Schlüssel in verschiedenen Formaten zu speichern, wählen Sie zwischen:
PKCS8 privater Schlüssel (.pri)
PuTTY privater Schlüssel (.ppk)
OpenSSH privater Schlüssel (.pri)
Runden
Die Angabe einer höheren Anzahl von Runden für die Schlüsselableitungsfunktion erhöht die Zeit, die zur Verarbeitung der Passphrase benötigt wird, wenn der Schlüssel verwendet wird.
Privaten Schlüssel laden
Diese Funktion ermöglicht es Ihnen, einen zuvor gespeicherten privaten SSH-Schlüssel zu importieren.
Öffentlichen Schlüssel laden
Diese Funktion ermöglicht es Ihnen, einen zuvor gespeicherten öffentlichen SSH-Schlüssel zu importieren.
Wenn Sie keine Passphrase angegeben haben, müssen Sie bestätigen, dass Sie keine Passphrase verwenden möchten.
Bei der Verwendung des SSH-Schlüsselagenten müssen Sie das Dateiformat PuTTY privater Schlüssel (.ppk) oder OpenSSH privater Schlüssel (.pri) auswählen. Der PKCS-private Schlüssel ist kein unterstütztes Dateiformat für den SSH-Schlüsselagenten-Manager.
Einstellungen
Schlüsseltyp
Sie können zwischen folgenden Optionen wählen:
RSA: RSA kann für Signierung/Verifizierung und auch für Verschlüsselung/Entschlüsselung verwendet werden. Bei der Verwendung von RSA wird eine Schlüsselgröße von 2048 Bit empfohlen.
DSA: Es ist schneller beim Signieren, aber langsamer beim Verifizieren. Es kann nur für Signierung/Verifizierung verwendet werden, es verschlüsselt/entschlüsselt nicht. Bei der Verwendung von DSA wird eine Schlüsselgröße von 1024 Bit empfohlen.
Schlüsselgröße
Sie können Ihre SSH-Schlüsselgröße zwischen folgenden Optionen wählen:
1024 Bit: Minimale Schlüsselgröße
2048 Bit: Standardmäßige und empfohlene Schlüsselgröße
4096 Bit: Maximale Schlüsselgröße
Kommentar
Geben Sie Ihren Benutzernamen und den Namen des Computers ein, auf den Sie Ihren Schlüssel übertragen.
Schlüsselformat (öffentlicher Schlüssel)
Das Schlüsselformat bezieht sich auf die Struktur und Kodierung, die zum Speichern der Schlüsseldaten verwendet wird. Es werden verschiedene Schlüsselformate unterstützt, wie Standard, OpenSSH, PKCS1 und PKCS8.
Öffentlichen Schlüssel speichern
Beim Speichern des öffentlichen Schlüssels wird eine *.pub-Datei erzeugt. Geben Sie einfach einen Dateinamen ein, wenn Sie dazu aufgefordert werden.
Passphrase
Wählen Sie eine Passphrase für den privaten Schlüssel.
Passphrase bestätigen
Bestätigen Sie die Passphrase für den privaten Schlüssel.
Schlüsselformat (privater Schlüssel)
Es werden verschiedene Formate für private Schlüssel unterstützt, wie OpenSSH, PuTTY, PKCS1 und PKCS8.
Privaten Schlüssel speichern
Sie haben die Möglichkeit, Ihren privaten Schlüssel in verschiedenen Formaten zu speichern, wählen Sie zwischen:
PKCS8 privater Schlüssel (.pri)
PuTTY privater Schlüssel (.ppk)
OpenSSH privater Schlüssel (.pri)
Runden
Die Angabe einer höheren Anzahl von Runden für die Schlüsselableitungsfunktion erhöht die Zeit, die zur Verarbeitung der Passphrase benötigt wird, wenn der Schlüssel verwendet wird.
Privaten Schlüssel laden
Diese Funktion ermöglicht es Ihnen, einen zuvor gespeicherten privaten SSH-Schlüssel zu importieren.
Öffentlichen Schlüssel laden
Diese Funktion ermöglicht es Ihnen, einen zuvor gespeicherten öffentlichen SSH-Schlüssel zu importieren.
Wenn Sie keine Passphrase angegeben haben, müssen Sie bestätigen, dass Sie keine Passphrase verwenden möchten.
Zuletzt aktualisiert
War das hilfreich?