

Benutzerverwaltung
Über die Benutzerverwaltung können Administratoren Benutzer und deren Berechtigungen erstellen und verwalten. Sie können beispielsweise die Standardberechtigungen in Systemeinstellungen – Standardberechtigungen unter Tresorverwaltung festlegen. Remote Desktop Manager bietet eine erweiterte Verwaltung von Benutzerrechten, um den Zugriff auf Einträge einzuschränken. Beachten Sie, dass die Verfügbarkeit einiger Funktionen von der aktiven Datenquelle abhängt.
Benutzer verwalten
Um Benutzer zu erstellen, zu bearbeiten, zu löschen, umzubenennen oder anderweitig zu verwalten, verwenden Sie die Schaltflächen in der Symbolleiste unter Benutzer – Benutzer.
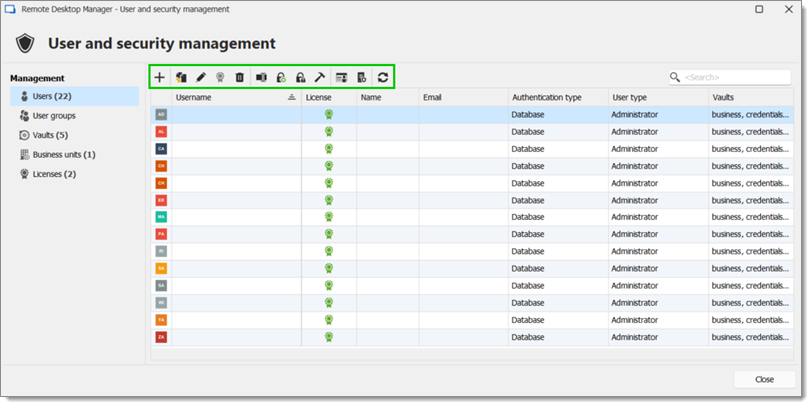
Benutzer hinzufügen
Öffnet das Fenster Benutzerverwaltung, um einen neuen Benutzer zu erstellen.
Benutzer duplizieren
Kopiert den ausgewählten Benutzer zusammen mit dessen Informationen.
Benutzer bearbeiten
Öffnet das Fenster Benutzerverwaltung, um den ausgewählten Benutzer zu ändern.
Lizenz zuweisen
Öffnet das Fenster Lizenz, mit dem Benutzern Lizenzen zugewiesen werden können.
Benutzer löschen
Löscht den ausgewählten Benutzer.
Login umbenennen
Öffnet ein Fenster zum Umbenennen des ausgewählten Benutzers.
Ihr Passwort ändern
Öffnet ein Fenster, das nach einem neuen Passwort (Passwortgenerator inbegriffen) für den ausgewählten Benutzer fragt.
MFA entfernen
Entfernt die Multi-Faktor-Authentifizierung vom ausgewählten Benutzer.
SQL-Login reparieren
Prüft, ob ein Login existiert, ob der Benutzer in der Datenquelle existiert und ob der Benutzer zugeordnet ist. Wenn diese Bedingungen nicht erfüllt sind, behebt Remote Desktop Manager diese Probleme automatisch.
Benutzeraktivitätsbericht
Öffnet das Fenster Benutzeraktivitätsbericht, in dem Administratoren einen benutzerdefinierten Bericht über bestimmte Datumsbereiche für den ausgewählten Benutzer erstellen können.
SQL-Berechtigungsbericht
Öffnet das Fenster für den SQL-Berechtigungsbericht, in dem Administratoren die SQL-Berechtigungen des ausgewählten Benutzers prüfen können.
Aktualisieren
Aktualisiert das Fenster Benutzer- und Sicherheitsverwaltung, um kürzliche Änderungen anzuzeigen.
Einstellungen der Benutzerverwaltung
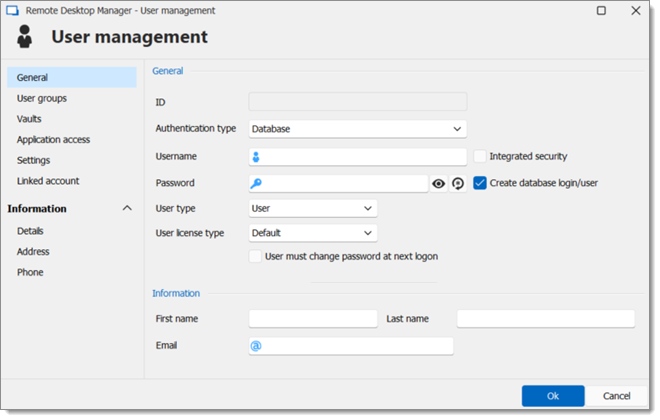
Allgemein
Benutzername
Geben Sie den Benutzernamen für den Benutzer ein. Bei Verwendung der integrierten Sicherheit muss der Benutzer aus dem Verzeichnis ausgewählt werden.
Berechtigungstyp
Wählen Sie die dem Benutzer gewährte Berechtigungsstufe aus. Weitere Informationen finden Sie unter Benutzertypen.
Tags
Weisen Sie dem Benutzerkonto Tags zu. Tags helfen dabei, temporäre oder externe Benutzer wie Auftragnehmer zu identifizieren.
Ablaufdatum
Wählen Sie das Datum aus, an dem das Benutzerkonto abläuft. Sobald dieses Datum erreicht ist, kann der Benutzer keine neuen Verbindungen mehr öffnen. Wählen Sie die Schaltfläche zum Löschen neben dem Feld, um das Ablaufdatum zu entfernen.
Aktiviert
Ermöglicht dem Benutzer die Anmeldung an der Datenquelle. Deaktivieren Sie das Kontrollkästchen, um das Konto zu deaktivieren, ohne es zu löschen.
Benutzer muss Passwort bei der nächsten Anmeldung ändern
Zwingt den Benutzer, bei der nächsten Anmeldung ein neues Passwort festzulegen.
Benutzer eine E-Mail-Einladung senden
Sendet eine Einladungs-E-Mail an die im Feld E-Mail eingegebene Adresse. Diese Option ist nicht verfügbar, wenn die Datenquelle oder der Authentifizierungstyp keine Einladungen unterstützt.
Notfallanmeldung
Ermöglicht dem Benutzer die Anmeldung, wenn der konfigurierte Authentifizierungsanbieter nicht verfügbar ist.
Datenquellenbesitzer
Gewährt dem Benutzer den Besitz der Datenquelle.
Informationen
Der Abschnitt Informationen ermöglicht das Speichern von Informationen zu den Benutzern, wie Name, Adresse und mehr. Er ist in drei Unterabschnitte unterteilt: Details, Adresse und Telefon.
Benutzergruppen
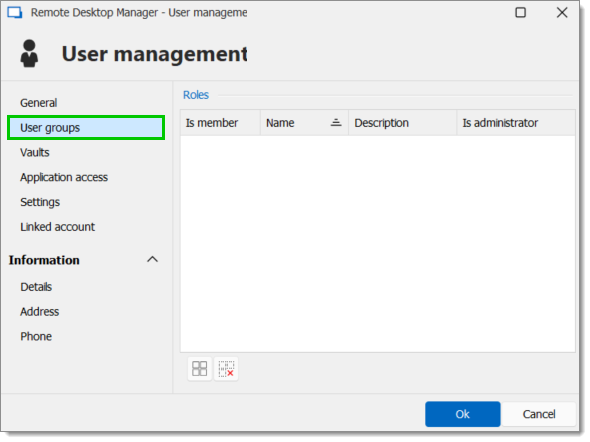
Weisen Sie dem Benutzer Benutzergruppen zu, indem Sie das Kontrollkästchen Ist Mitglied aktivieren. Lesen Sie Verwaltung von Benutzergruppen für weitere Informationen zu diesem Thema.
Tresore
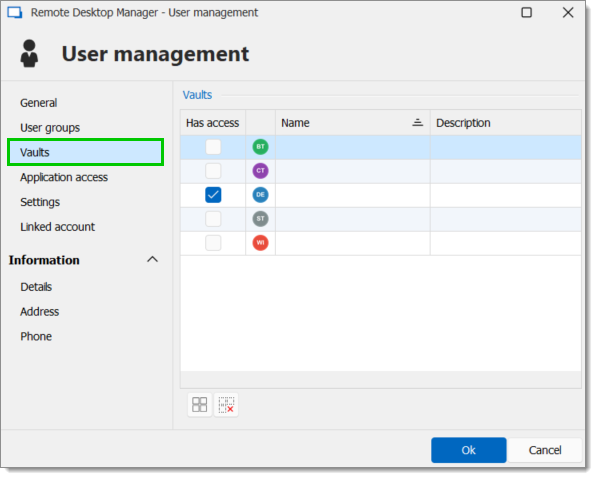
Wählen Sie aus, auf welche Repositorys der Benutzer zugreifen kann. Weitere Informationen finden Sie unter Überblick über Tresore.
Anwendungszugriff
Der Abschnitt Anwendungszugriff ermöglicht Administratoren, den Zugriff auf Remote Desktop Manager oder die Devolutions Password Manager-Browsererweiterung einzuschränken.
Remote Desktop Manager
Wählen Sie aus, ob der Benutzer von Remote Desktop Manager aus auf die Datenquelle zugreifen kann.
Wählen Sie aus, ob der Benutzer über die Devolutions Password Manager-Browsererweiterung auf die Datenquelle zugreifen kann.
Einstellungen
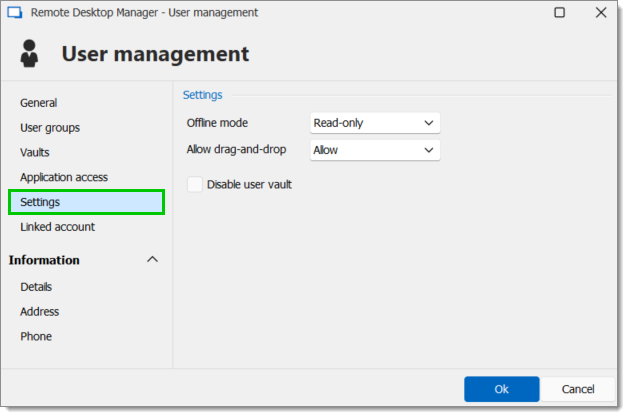
Im Abschnitt Einstellungen können Administratoren dem Benutzer erlauben, den Offline-Modus für die Datenquellen zu aktivieren. Dies hängt auch von der Konfiguration der Datenquelle ab. Siehe die verfügbaren Modi unten:
Deaktiviert
Für den Benutzer ist kein Offline-Cache erlaubt.
Nur Cache
Ermöglicht das Speichern eines Caches der Datenquelle, um die Ladeleistung zu verbessern. Diese Option lässt die Verwendung des Offline-Modus nicht zu.
Schreibgeschützt
Ein schreibgeschützter Cache. Der Benutzer kann keine Daten in der Datenquelle bearbeiten. Dieser Modus ist nur für Devolutions Server und Devolutions Cloud erlaubt.
Lesen/Schreiben
Ein erweiterter Cache mit Änderungssynchronisierung. Dieser Modus ist nur für Devolutions Server und Devolutions Cloud erlaubt.
Siehe auch
Benutzer verwalten
Um Benutzer zu erstellen, zu bearbeiten, zu löschen, umzubenennen oder anderweitig zu verwalten, verwenden Sie die Schaltflächen in der Symbolleiste unter Benutzer – Benutzer.
Benutzer hinzufügen
Öffnet das Fenster Benutzerverwaltung, um einen neuen Benutzer zu erstellen.
Benutzer duplizieren
Kopiert den ausgewählten Benutzer zusammen mit dessen Informationen.
Benutzer bearbeiten
Öffnet das Fenster Benutzerverwaltung, um den ausgewählten Benutzer zu ändern.
Lizenz zuweisen
Öffnet das Fenster Lizenz, mit dem Benutzern Lizenzen zugewiesen werden können.
Benutzer löschen
Löscht den ausgewählten Benutzer.
Login umbenennen
Öffnet ein Fenster zum Umbenennen des ausgewählten Benutzers.
Ihr Passwort ändern
Öffnet ein Fenster, das nach einem neuen Passwort (Passwortgenerator inbegriffen) für den ausgewählten Benutzer fragt.
MFA entfernen
Entfernt die Multi-Faktor-Authentifizierung vom ausgewählten Benutzer.
SQL-Login reparieren
Prüft, ob ein Login existiert, ob der Benutzer in der Datenquelle existiert und ob der Benutzer zugeordnet ist. Wenn diese Bedingungen nicht erfüllt sind, behebt Remote Desktop Manager diese Probleme automatisch.
Benutzeraktivitätsbericht
Öffnet das Fenster Benutzeraktivitätsbericht, in dem Administratoren einen benutzerdefinierten Bericht über bestimmte Datumsbereiche für den ausgewählten Benutzer erstellen können.
SQL-Berechtigungsbericht
Öffnet das Fenster für den SQL-Berechtigungsbericht, in dem Administratoren die SQL-Berechtigungen des ausgewählten Benutzers prüfen können.
Aktualisieren
Aktualisiert das Fenster Benutzer- und Sicherheitsverwaltung, um kürzliche Änderungen anzuzeigen.
Einstellungen der Benutzerverwaltung
Allgemein
Authentifizierungstyp
Wählen Sie den Authentifizierungstyp des Benutzers:
Custom (Devolutions): Wenn Sie eine zusätzliche Sicherheitsebene hinzufügen möchten, ohne Integrated Security zu verwenden oder ohne neue SQL-Anmeldungen in Ihrem SQL Server erstellen zu müssen, ist der Authentifizierungstyp Custom die beste Option für Sie. Sie müssen nur ein einziges SQL-Konto innerhalb des SQL Servers erstellen.
Database (SQL Server): Authentifizierung mit der SQL-Anmeldung Ihres SQL Servers.
Benutzername
Geben Sie den Benutzernamen für den Benutzer ein. Bei Verwendung von Integrated Security muss der Benutzer im Verzeichnis ausgewählt werden.
Integrated security
Legt fest, dass die Windows Integrated Authentication zur Authentifizierung an der Datenquelle verwendet wird. Gilt nur für SQL Server und Devolutions Server, abhängig von deren Konfiguration. Wenn aktiviert, erscheint eine Schaltfläche mit Auslassungspunkten, mit der Sie im Verzeichnis nach dem Benutzerkonto suchen können. Weitere Informationen finden Sie unter Integrated Security.
Passwort
Geben Sie das Passwort des Benutzers ein. Dieses Feld ist deaktiviert, wenn Integrated Security verwendet wird.
Benutzertyp
Wählen Sie den zu erstellenden Benutzertyp aus. Wählen Sie zwischen:
Administrator: Gewährt dem Benutzer vollständige Administratorrechte.
Read only user: Gewährt dem Benutzer nur Lesezugriff.
Restricted user: Wählen Sie aus, welche Rechte dem Benutzer gewährt werden sollen.
User: Gewährt dem Benutzer alle grundlegenden Rechte (Hinzufügen, Bearbeiten, Löschen).
Benutzerlizenztyp
Wählen Sie den Lizenztyp des Benutzers aus. Wählen Sie zwischen:
Default: Gewährt dem Benutzer vollständige Administratorrechte.
Connection Management: Gewährt dem Benutzer nur Lesezugriff.
Password Management: Wählen Sie aus, welche Rechte dem Benutzer gewährt werden sollen.
Vorname
Geben Sie den Vornamen des Benutzers ein.
Nachname
Geben Sie den Nachnamen des Benutzers ein.
Geben Sie die E-Mail-Adresse des Benutzers ein.
Informationen
Geben Sie alle erforderlichen Informationen zu Ihrem neuen Benutzer ein.
Benutzergruppen
Benutzergruppen
Wenn einem Benutzer eine Benutzergruppe hinzugefügt werden muss, hilft Ihnen eine Beschreibungsspalte dabei, die passende Benutzergruppe auszuwählen.
Berechtigungen
Allow reveal password
Erlaubt dem Benutzer, den Befehl Reveal Password zu verwenden.
Allow drag-and-drop
Erlaubt dem Benutzer, die Sitzungen per Drag-and-Drop aus anderen Anwendungen zu verschieben.
View details
Erlaubt dem Benutzer, den Inhalt des Tabs Details für alle Sitzungen zu sehen.
View information
Erlaubt dem Benutzer, den Inhalt des Tabs Information für alle Sitzungen zu sehen.
View shared logs
Erlaubt dem Benutzer, den Inhalt der Logs zu sehen, die für eine Sitzung gelten.
Import
Erlaubt dem Benutzer, Sitzungen zu importieren. Das Importmenü (File – Import) und die Importfunktion im Kontextmenü sind ausgegraut, wenn die Option nicht aktiv ist.
Export
Erlaubt dem Benutzer, Sitzungen zu exportieren. Das Exportmenü (File – Export) und die Exportfunktion im Kontextmenü sind ausgegraut, wenn die Option nicht aktiv ist.
Berechtigungen
Im Abschnitt Berechtigungen können Sie Berechtigungen zuweisen. Steuerelemente sind je nach Datenquelle oder Zustand anderer Steuerelemente manchmal ausgeblendet.
Einstellungen
Erlaubt dem Benutzer, den Offline-Modus für die Datenquellen zu aktivieren. Dies hängt auch davon ab, ob die Datenquelle entsprechend konfiguriert ist. Sie können wählen zwischen:
Disabled
Für diesen Benutzer ist kein Offline-Cache erlaubt.
Read-only
Ein schreibgeschützter Cache ist nur für Devolutions Server und Devolutions Cloud erlaubt.
Read/Write
Ein erweiterter Cache mit Änderungssynchronisierung. Dieser Modus ist nur für Devolutions Server und Devolutions Cloud erlaubt.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?