

Sicherheitsanbieter
Der Sicherheitsanbieter ermöglicht die Verschlüsselung des Inhalts der Datenquelle. Um auf den Sicherheitsanbieter zuzugreifen, navigieren Sie zu Administration – Sicherheitsanbieter.
Unabhängig vom ausgewählten Sicherheitsanbieter werden in Datenquellen gespeicherte Passwörter IMMER mit einer AES-256-Bit-Verschlüsselung verschlüsselt.
Beim Konfigurieren eines Zertifikat-Sicherheitsanbieters in einer Umgebung mit veröffentlichten Anwendungen (Citrix, RemoteApp, XenApp) als Sicherheitsanbieter benötigt der Benutzer, der Remote Desktop Manager in der RemoteApp-Umgebung (Citrix) ausführt, eine Leseberechtigung für das Zertifikat.
Wenn die Leseberechtigung nicht korrekt gesetzt ist, erzeugt Remote Desktop Manager das Fehlerdialogfeld CryptographicException - Keyset does not exist. Folgen Sie Certificate Security Provider in a Published app Environment, um das Problem zu beheben.
Die Verwendung eines Sicherheitsanbieters stellt sicher, dass niemand die Konfigurationsdaten von Einträgen lesen kann, selbst wenn Personen direkten Zugriff auf die Datenbank(en) oder eine Sicherung haben. Team-Datenquellen sollten immer mit einem Sicherheitsanbieter geschützt werden.
Bevor Sie einen neuen Sicherheitsanbieter anwenden oder einen bestehenden ändern, stellen Sie sicher, dass alle Benutzer von der Datenquelle getrennt sind. Wenn Sie eine bestehende gemeinsame Passphrase oder ein bestehendes Zertifikat ändern, beachten Sie bitte, dass Benutzer wieder Zugriff auf die Datenquelle erhalten, wenn sie die neue gemeinsame Passphrase oder das neue Zertifikat auf ihrem Computer eingeben.
Einstellungen
Beachten Sie, dass das Ändern eines Sicherheitsanbieters bei einer Datenquelle mit einer großen Anzahl von Einträgen ein langwieriger Vorgang ist.
Das Anwenden eines neuen Sicherheitsanbieters verarbeitet die gesamte Datenbank, daher empfehlen wir Ihnen, vor diesem Vorgang eine Sicherung zu erstellen.
Gehen Sie im Menüband von Remote Desktop Manager zu Administration – Sicherheitsanbieter.
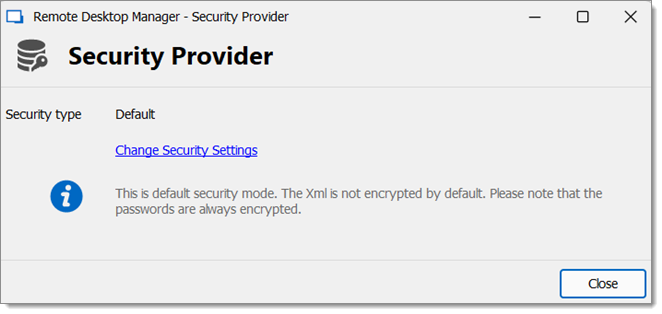
Klicken Sie auf Sicherheitseinstellungen ändern, um den Sicherheitsanbieter zu ändern.
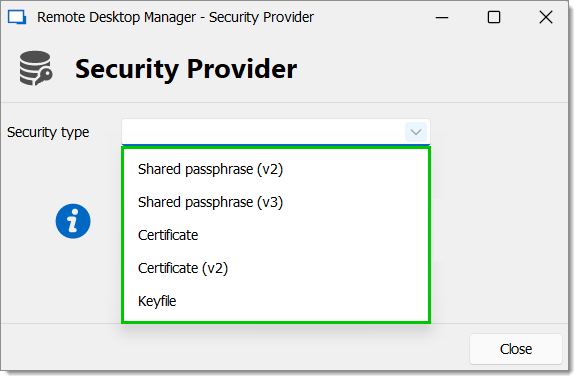
Wählen Sie einen Sicherheitstyp aus der Dropdown-Liste aus.
Standard
Der in der Datenbank gespeicherte XML-Inhalt ist standardmäßig nicht verschlüsselt. Beachten Sie bitte, dass die Passwörter immer verschlüsselt sind.
Gemeinsame Passphrase (V2)
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit AES und einer Passphrase, die mit einem privaten Schlüssel gemischt wird. Die Passphrase wird auf jedem Computer einmal abgefragt.
Gemeinsame Passphrase (V3)
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit einer Passphrase. Die Passphrase wird auf jedem Computer einmal abgefragt.
Zertifikat
Richten Sie ein Zertifikat für den Sicherheitsanbieter ein. Erfordert erhöhte Rechte.
Zertifikat (V2)
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit dem privaten Schlüssel eines Zertifikats.
Schlüsseldatei
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit einer von Ihnen bereitgestellten Schlüsseldatei.
Gemeinsame Passphrase
Wenn die Passphrase verloren geht, kann nichts unternommen werden, um die Daten wiederherzustellen. Wenn Sie eine Passphrase verwenden, kopieren Sie sie immer an einen sicheren Ort.
Die Konfigurationsdaten von Einträgen werden mit einer Mischung aus einem in Remote Desktop Manager gespeicherten Schlüssel und der von Ihnen eingegebenen Passphrase verschlüsselt.
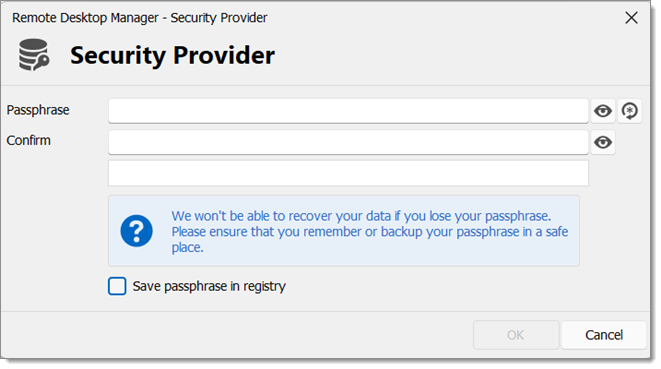
Die Passphrase ist nur beim Konfigurieren der Datenquelle erforderlich. Es kann eine Richtlinie aktiviert werden, um beim Verbinden mit der Datenquelle immer zur Eingabe der Passphrase aufzufordern.
Beim Konfigurieren eines Sicherheitsanbieters mit einer gemeinsamen Passphrase haben Sie die Wahl, ob Sie sie in der Registrierung speichern möchten oder nicht. Remote Desktop Manager versucht zuerst, sie in LOCAL_MACHINE zu speichern; falls dies nicht möglich ist, wird sie stattdessen in CURRENT_USER gespeichert.
HKEY_CURRENT_USER\SOFTWARE\RemoteDesktopManager.shk
HKEY_LOCAL_MACHINE\SOFTWARE\RemoteDesktopManager.shk
Wenn die Option nicht aktiviert ist, wird die Passphrase lokal am folgenden Ort gespeichert:
%LOCALAPPDATA%\Devolutions\RemoteDesktopManager.shk
In einer Terminaldienste-Umgebung sollte sie an diesem Ort gespeichert werden:
%APPDATA%\Devolutions\RemoteDesktopManager.shk
Bei einer portablen Installation von Remote Desktop Manager wird die Passphrase am selben Ort wie die portable Remote Desktop Manager-Instanz gespeichert.
Zertifikat
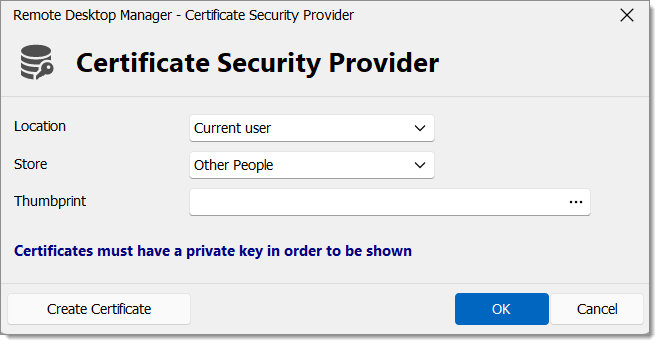
Wenn Sie Zertifikat als Sicherheitsanbieter wählen, werden die Konfigurationsdaten von Einträgen mit einer Mischung aus einem in Remote Desktop Manager gespeicherten Schlüssel und dem im Zertifikat enthaltenen privaten Schlüssel verschlüsselt.
Speicherort
Geben Sie den Speicherort des Zertifikats an. Wählen Sie zwischen:
Aktueller Benutzer
Lokaler Computer
Speicher
Geben Sie den Speicherort des Zertifikatspeichers an. Wählen Sie zwischen:
Andere Personen
Stammzertifizierungsstellen von Drittanbietern
Zwischenzertifizierung
Nicht vertrauenswürdige Zertifikate
Eigene Zertifikate
Vertrauenswürdige Stammzertifizierungsstellen
Vertrauenswürdige Personen
Vertrauenswürdiger Herausgeber
Fingerabdruck
Wählen Sie ein bestehendes RSA-Zertifikat aus.
Zertifikat erstellen
Es ist möglich, ein selbstsigniertes Zertifikat zu erstellen, indem Sie auf Zertifikat erstellen klicken.
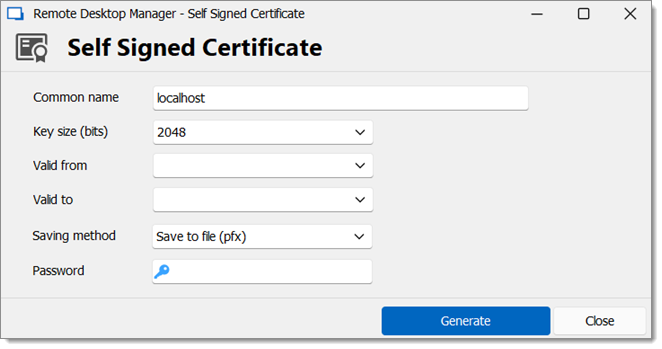
Allgemeiner Name
Name des Zertifikats.
Schlüssellänge (Bits)
Geben Sie die Schlüssellänge (Bits) des Zertifikats an. Wählen Sie zwischen:
384
512
1024
2048
4096
8192
16384
Gültig ab
Startdatum des Zertifikats.
Gültig bis
Enddatum des Zertifikats.
Speichermethode
Speichern Sie das Zertifikat als PFX-Datei und schützen Sie dieses Zertifikat mit einem Passwort. Geben Sie den Speicherort und den Speicher an, in dem das Zertifikat gespeichert werden soll.
Passwort
Geben Sie ein Zertifikatspasswort an.
Der Sicherheitsanbieter ermöglicht die Verschlüsselung des Inhalts der Datenquelle. Um auf den Sicherheitsanbieter zuzugreifen, navigieren Sie zu Administration – Sicherheitsanbieter.
Unabhängig vom ausgewählten Sicherheitsanbieter werden in Datenquellen gespeicherte Passwörter IMMER mit einer AES-256-Bit-Verschlüsselung verschlüsselt.
Beim Konfigurieren eines Zertifikat-Sicherheitsanbieters in einer Umgebung mit veröffentlichten Anwendungen (Citrix, RemoteApp, XenApp) als Sicherheitsanbieter benötigt der Benutzer, der Remote Desktop Manager in der RemoteApp-Umgebung (Citrix) ausführt, eine Leseberechtigung für das Zertifikat.
Wenn die Leseberechtigung nicht korrekt gesetzt ist, erzeugt Remote Desktop Manager das Fehlerdialogfeld CryptographicException - Keyset does not exist. Folgen Sie Certificate Security Provider in a Published app Environment, um das Problem zu beheben.
Die Verwendung eines Sicherheitsanbieters stellt sicher, dass niemand die Konfigurationsdaten von Einträgen lesen kann, selbst wenn Personen direkten Zugriff auf die Datenbank(en) oder eine Sicherung haben. Team-Datenquellen sollten immer mit einem Sicherheitsanbieter geschützt werden.
Bevor Sie einen neuen Sicherheitsanbieter anwenden oder einen bestehenden ändern, stellen Sie sicher, dass alle Benutzer von der Datenquelle getrennt sind. Wenn Sie eine bestehende gemeinsame Passphrase oder ein bestehendes Zertifikat ändern, beachten Sie bitte, dass Benutzer wieder Zugriff auf die Datenquelle erhalten, wenn sie die neue gemeinsame Passphrase oder das neue Zertifikat auf ihrem Computer eingeben.
Einstellungen
Beachten Sie, dass das Ändern eines Sicherheitsanbieters bei einer Datenquelle mit einer großen Anzahl von Einträgen ein langwieriger Vorgang ist.
Das Anwenden eines neuen Sicherheitsanbieters verarbeitet die gesamte Datenbank, daher empfehlen wir Ihnen, vor diesem Vorgang eine Sicherung zu erstellen.
Klicken Sie auf Sicherheitseinstellungen ändern, um den Sicherheitsanbieter zu ändern.
Wählen Sie Ihren neuen Sicherheitstyp aus dem Dropdown-Menü aus.
Standard
Der in der Datenbank gespeicherte XML-Inhalt ist standardmäßig nicht verschlüsselt. Beachten Sie bitte, dass die Passwörter immer verschlüsselt sind.
Gemeinsame Passphrase (V2)
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit AES und einer Passphrase, die mit einem privaten Schlüssel gemischt wird. Die Passphrase wird auf jedem Computer einmal abgefragt.
Gemeinsame Passphrase (V3)
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit einer Passphrase. Die Passphrase wird auf jedem Computer einmal abgefragt.
Zertifikat
Richten Sie ein Zertifikat für den Sicherheitsanbieter ein. Erfordert erhöhte Rechte.
Zertifikat (V2)
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit dem privaten Schlüssel eines Zertifikats.
Schlüsseldatei
Der Sicherheitsanbieter verschlüsselt den in der Datenbank gespeicherten XML-Inhalt mit einer von Ihnen bereitgestellten Schlüsseldatei.
Gemeinsame Passphrase
Wenn die Passphrase verloren geht, kann nichts unternommen werden, um die Daten wiederherzustellen. Wenn Sie eine Passphrase verwenden, kopieren Sie sie immer an einen sicheren Ort.
Die Konfigurationsdaten von Einträgen werden mit einer Mischung aus einem in Remote Desktop Manager gespeicherten Schlüssel und der von Ihnen eingegebenen Passphrase verschlüsselt.
Zertifikat
Wenn Sie Zertifikat als Sicherheitsanbieter wählen, werden die Konfigurationsdaten von Einträgen mit einer Mischung aus einem in Remote Desktop Manager gespeicherten Schlüssel und dem im Zertifikat enthaltenen privaten Schlüssel verschlüsselt.
Speicherort
Geben Sie den Speicherort des Zertifikats an. Wählen Sie zwischen:
Aktueller Benutzer
Lokaler Computer
Speicher
Geben Sie den Speicherort des Zertifikatspeichers an. Wählen Sie zwischen:
Andere Personenà
Stammzertifizierungsstellen von Drittanbietern
Zwischenzertifizierung
Nicht vertrauenswürdige Zertifikate
Persönlich
Vertrauenswürdige Stammzertifizierungsstellen
Vertrauenswürdige Personen
Vertrauenswürdiger Herausgeber
Fingerabdruck
Wählen Sie ein vorhandenes RSA-Zertifikat aus.
Zuletzt aktualisiert
War das hilfreich?