

Best Practices für Sicherheitsanbieter
Sicherheitsanbieter dienen dazu, die Daten im Ruhezustand (die in der Datenbank gespeicherten Informationen) mit einem Schlüssel zu verschlüsseln, der auf jeder Remote Desktop Manager-Instanz gemeinsam genutzt wird. Auf diese Weise müsste ein Angreifer sowohl die Datenbank als auch den Sicherheitsanbieter kompromittieren, um die Daten zu kompromittieren.
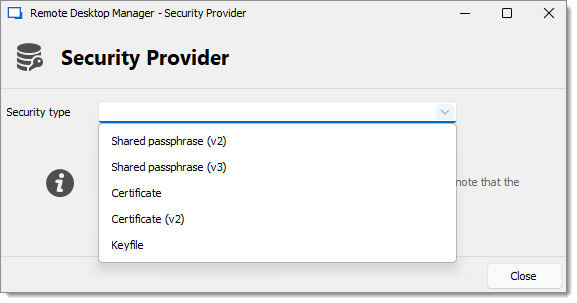
Nachfolgend finden Sie eine Liste der verfügbaren Sicherheitstypen.
Standard: Es wird kein Sicherheitsanbieter festgelegt.
Gemeinsame Passphrase: Verschlüsselt die Daten mit einem Passwort, das auf jeder Remote Desktop Manager-Instanz gespeichert ist. Die v3 verwendet einen sichereren Hashing-Algorithmus als die v2.
Zertifikat: Verschlüsselt die Daten mit dem privaten Schlüssel eines auf jeder Arbeitsstation installierten Zertifikats. Die v2 verwendet einen sichereren Verschlüsselungsalgorithmus.
Schlüsseldatei: Verschlüsselt die Daten mit einem Schlüssel, der in einer auf jeder Arbeitsstation installierten Datei gespeichert ist.
Um eine sichere Bereitstellung von Remote Desktop Manager mit SQL Server auf Arbeitsstationen innerhalb einer Organisation zu gewährleisten, wird empfohlen, ein Unternehmenszertifikat für die Datenverschlüsselung zu verwenden. Dies kann durch die Implementierung einer Active Directory-Konfiguration oder durch andere Methoden wie eine Mobile Device Management (MDM)-Software erreicht werden.
Es ist jedoch wichtig zu beachten, dass bei einem Zertifikat, das mehreren Arbeitsstationen zugänglich ist, ein erhöhtes Risiko besteht, dass es von böswilligen Akteuren kompromittiert wird. Um dieses Risiko zu mindern, empfehlen wir die Verwendung eines Devolutions Server, der die Verschlüsselung im Ruhezustand wirksam handhabt und gleichzeitig den Verschlüsselungsschlüssel vor Remote Desktop Manager-Benutzern schützt.
Zuletzt aktualisiert
War das hilfreich?