

Sicherheitsanbieter - Argon2-Parameter
In Remote Desktop Manager verwendet die Gemeinsame Passphrase (v3) für den Sicherheitsanbieter die Argon2id-Schlüsselableitungsfunktion (KDF), um die Passphrase in einen Verschlüsselungsschlüssel umzuwandeln.
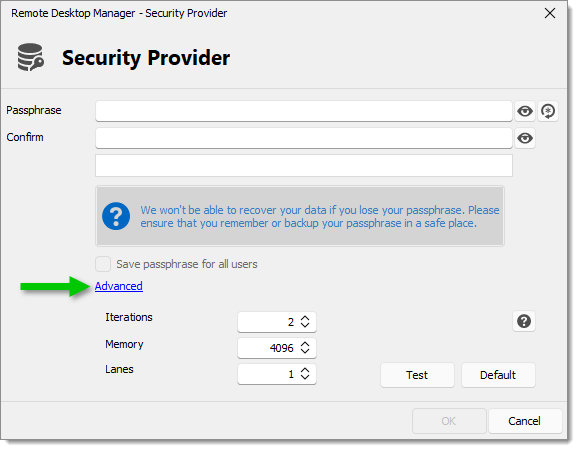
Über das Menü Erweitert kann die Ableitung so angepasst werden, dass sie leichter oder schwerer zu berechnen ist.
Warum sollte die Ableitung schwerer zu berechnen sein?
Angenommen, ein böswilliger Akteur erhält Zugriff auf einen Computer, der beim Anbieter registriert ist. Dieser Angreifer hätte Zugriff auf den Verschlüsselungsschlüssel, mit dem die Daten in der Datenbank entschlüsselt werden, würde aber aufgrund der Ableitung nicht direkt Zugriff auf die Passphrase selbst erhalten.
Ein Angreifer kann versuchen, das Passwort durch Brute Force wiederherzustellen, indem er mehrere Passwörter ausprobiert und das Ergebnis mit dem Schlüssel vergleicht, bis er eine Übereinstimmung findet. Wenn der Hash um ein für die legitimen Benutzer nicht wahrnehmbares Maß langsamer berechnet wird, erschwert das einem Angreifer das Zurückgewinnen des Passworts durch Brute Force erheblich.
Was sind die verschiedenen Parameter?
Iterationen: Häufig als „Zeit“-Parameter bezeichnet, verlängert er direkt die Berechnungsdauer des Schlüssels. Um bestimmte Angriffe zu verhindern, sollte er auf mindestens 2 gesetzt werden, höher ist jedoch besser.
Speicher: Dies ist die Anzahl der Kilobytes RAM, die vom Algorithmus verwendet werden. Wird dieser Wert erhöht, verbraucht die Berechnung mehr RAM und wird zudem langsamer. Dieser Parameter existiert, weil Brute Force in der Regel auf der GPU durchgeführt wird, die viele Ableitungen parallel berechnen kann, aber über relativ wenig verfügbaren VRAM verfügt. Die Idee hinter der Erhöhung der RAM-Nutzung ist, Brute Force über die GPU durch die begrenzte Menge an verfügbarem VRAM auszubremsen.
Lanes: Dies ist die Anzahl der CPU-Kerne, die, sofern verfügbar, für die Ableitung verwendet werden. Eine Erhöhung dieses Werts beschleunigt die Berechnung, solange Sie über genügend CPU-Kerne für die Berechnung verfügen.
Welche Werte sollte ich verwenden?
Die Standardeinstellungen sind ausreichend, um die meisten Brute-Force-Angriffe zu verhindern. Wenn Sie sie jedoch selbst anpassen möchten, können Sie die folgenden Schritte ausführen und mit der Schaltfläche Test prüfen, wie lange die Berechnung des Schlüssels dauern würde:
Setzen Sie den Parameter Lanes auf die Anzahl der CPU-Kerne des PCs mit den wenigsten Kernen, der sich mit der Datenbank verbinden wird. Wenn die Computer, mit denen Sie auf die Datenbank zugreifen, beispielsweise 2, 4 oder 8 Kerne haben, setzen Sie Lanes auf 2.
Setzen Sie Iterationen zunächst auf 2.
Erhöhen Sie den Parameter Speicher so hoch wie gewünscht.
Wenn Sie aufhören, weil Sie es nicht langsamer machen möchten, können Sie Schritt 4 überspringen.
Wenn Sie aufhören, weil Sie nicht mehr RAM verwenden möchten, aber bereit sind, die Berechnung zu verlängern, fahren Sie mit Schritt 4 fort.
Erhöhen Sie den Parameter Iterationen so hoch wie gewünscht, bevor er zu langsam wird.
Zuletzt aktualisiert
War das hilfreich?