

MS RDP-Zugriff auf Remote Desktop Manager beschränken
Viele Organisationen möchten ihre Remote-Desktop-Verbindungen zentralisieren und so einschränken, dass sie ausschließlich aus Remote Desktop Manager gestartet werden. Hier sind einige Überlegungen zur Umsetzung dieser Strategie in Ihrer Organisation.
Überlegungen
Das bloße Blockieren von Microsoft RDP (mstsc.exe) sichert den Zugriff nicht ausreichend ab, da dadurch potenzielle Schwachstellen offen bleiben. Benutzer könnten dies umgehen, indem sie Alternativen wie den Microsoft RDC Manager oder nicht autorisierte Versionen von Remote Desktop Manager verwenden und dabei möglicherweise Einstellungen außerhalb der genehmigten Parameter nutzen. Ein sichererer Ansatz besteht darin, die Sitzungsanmeldeinformationen direkt in Remote Desktop Manager einzubetten. Diese Methode stellt sicher, dass Benutzer Remote-Verbindungen herstellen können, ohne direkt auf die Anmeldeinformationen zuzugreifen, und erzwingt somit die Verwendung von Remote Desktop Manager.
Wenn Sie jedoch der Meinung sind, dass das einfache Deaktivieren von Microsoft RDP Ihren Sicherheitsanforderungen genügt, finden Sie eine Anleitung zu diesem Vorgang im Microsoft-Artikel How to Enable or Disable Remote Desktop via Group Policy Windows 2008.
Unsere empfohlene Lösung besteht in der Verwendung eines sicheren Gateways, das durch ein dem Endbenutzer unbekanntes Passwort geschützt ist. Dies kann über einen SSH-Tunnel oder unsere eigene Jump-Funktion umgesetzt werden, kombiniert mit Firewall-Anpassungen auf den Remote-Hosts, um alle Verbindungen von IP-Adressen zu blockieren, die von Ihren dafür vorgesehenen Gateways nicht erkannt werden.
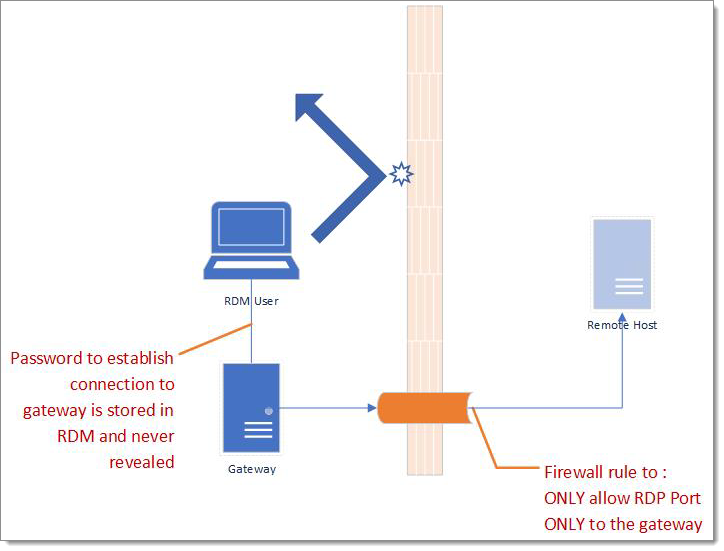
SSH-Tunnel sind besonders effektiv; sie können auf einer virtuellen Maschine mit jeder *nix-Distribution betrieben werden und benötigen nur minimalen RAM- und Festplattenspeicher. Darüber hinaus zwingt die Verwendung von SSH-Tunneln die Benutzer dazu, sich auf Remote Desktop Manager zu verlassen, da die Tunnel-Anmeldeinformationen keine Domänen-Anmeldeinformationen sind und in der Anwendung selbst gespeichert werden müssen.
Zuletzt aktualisiert
War das hilfreich?