

Benutzersynchronisierung mit Active Directory in einer Microsoft SQL Server-Datenquelle
Remote Desktop Manager unterstützt die Benutzersynchronisierung mit Active Directory (AD) für Microsoft SQL Server-Datenquellen. Diese Funktion ermöglicht es Administratoren, Benutzer in Remote Desktop Manager, die in der AD-Umgebung nicht mehr existieren, automatisch zu entfernen oder zu deaktivieren.
Hier sind die Schritte, die zu befolgen sind, um Benutzer mit AD zu synchronisieren:
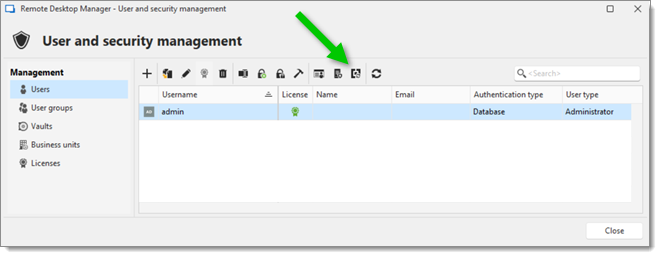
Gehen Sie zu Administration – Users und klicken Sie auf die Schaltfläche Sync users from AD.
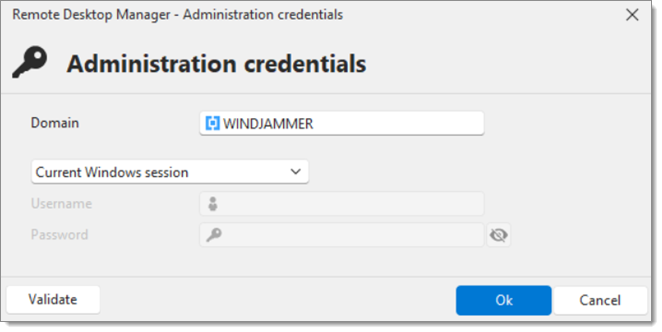
Geben Sie die Administrations-Anmeldeinformationen für die Domäne ein, aus der Benutzer abgerufen werden sollen. Standardmäßig wird die Domäne anhand des aktuell angemeldeten Windows-Benutzers ermittelt. Klicken Sie auf Ok.
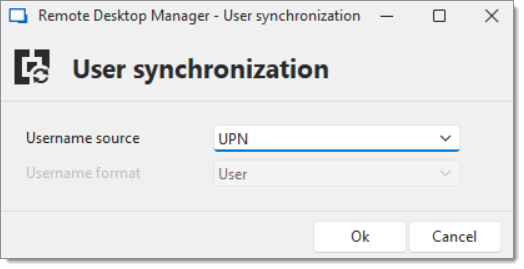
Wählen Sie die Username source und das Username format (nur wenn Name als Benutzernamenquelle ausgewählt ist). Klicken Sie auf Ok.
4. Geben Sie an, welche Benutzer zur Datenquelle hinzugefügt/gelöscht werden, deren Authentication type, ob ein Datenbank-Login/-Benutzer für sie erstellt werden soll und welche Offboarding-Methode für gelöschte Benutzer verwendet werden soll (siehe Tabelle unten für eine Beschreibung der verfügbaren Optionen). Klicken Sie auf Synchronize.
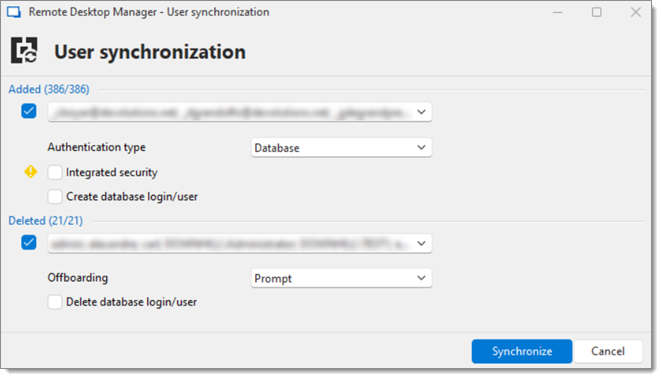
Wenn Integrated security nicht ausgewählt ist, wird für jeden Benutzer ein zufälliges Passwort generiert. Ein Administrator muss dieses Passwort dann ändern, bevor er es an die Benutzer sendet.
Offboarding-Methoden
Prompt
Für jeden gelöschten Benutzer erscheint eine Eingabeaufforderung, die eine Bestätigung verlangt und fragt, ob seine Benutzer-Tresor-Einträge in den geteilten Tresor übertragen werden sollen.
Automatic
Das Offboarding wird ohne Eingabeaufforderung ausgeführt, das heißt, alle Benutzer-Tresor-Einträge werden in den geteilten Tresor übertragen.
Skip
Die Benutzer werden ohne Eingabeaufforderung gelöscht und alle Benutzer-Tresor-Einträge gehen verloren.
Zuletzt aktualisiert
War das hilfreich?