

SSH-Konfiguration für die FIPS 140-2-Konformität von Remote Desktop Manager
Damit der SSH-Client von Remote Desktop Manager dem Standard FIPS 140-2 Anhang A entspricht, müssen Sie in den Optionen von Remote Desktop Manager bestimmte Konfigurationsänderungen vornehmen.
Um konform zu sein, müssen Sie sicherstellen, dass nicht konforme Algorithmen deaktiviert sind. Überprüfen Sie dazu, dass die in den folgenden Screenshots NICHT angehakten Kästchen in der Client-Konfiguration deaktiviert sind.
Wir empfehlen die Verwendung dieser Einstellungen nur, wenn Sie sich in einer Umgebung befinden, die die Konformität mit FIPS 140-2 erfordert. Die meisten Benutzer sollten bei den Standardeinstellungen von Remote Desktop Manager bleiben und zusätzliche Cipher Suites nur aktivieren, wenn dies von ihren Servern gefordert wird.
Gehen Sie in Remote Desktop Manager zu Datei – Einstellungen – Typen – Terminal – Algorithmusunterstützung.
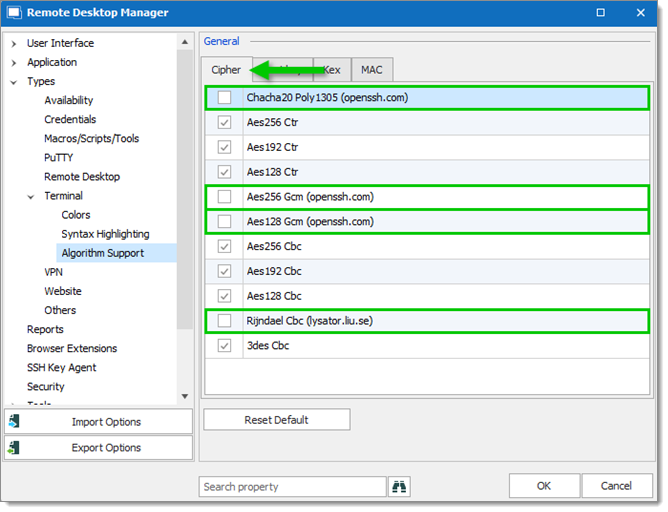
Deaktivieren Sie im Tab Cipher:
Chacha20 Poly1305 (openssh.com)
Aes256 Gcm (openssh.com)
Aes128 Gmc (openssh.com)
Rijndael Cbc (lysator.liu.se)
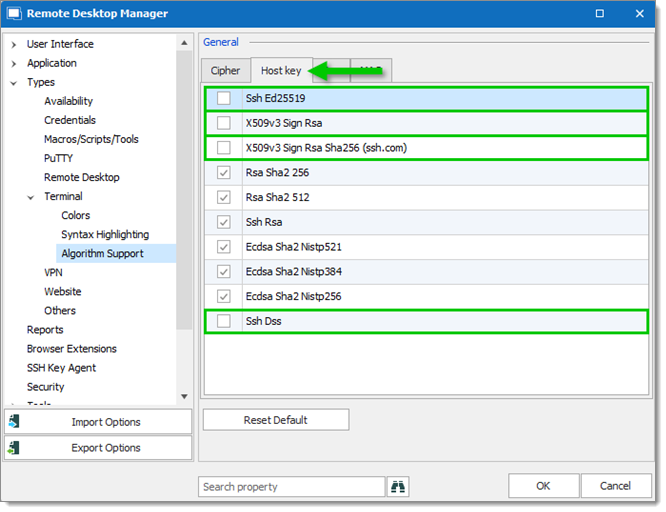
Deaktivieren Sie im Tab Host key:
Ssh Ed25519
X509v3 Sign Rsa
X509v3 Sign Rsa Sha256 (ssh.com)
Ssh Dss
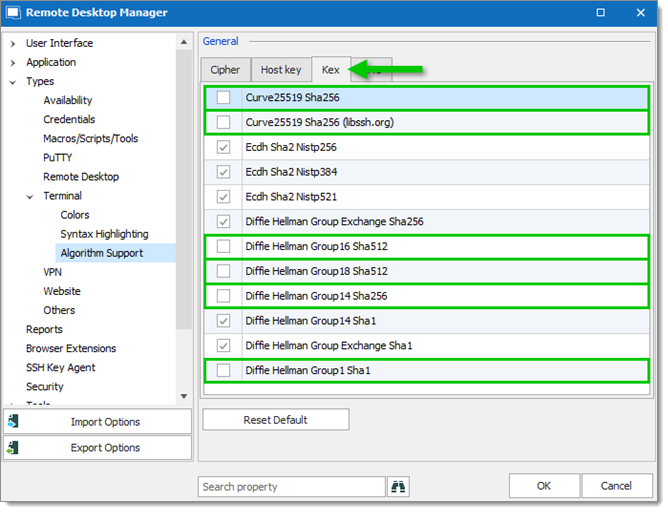
Deaktivieren Sie im Tab Kex:
Curve25519 Sha256
Curve25519 Sha256 (libssh.org)
Diffie Hellman Group16 Sha512
Diffie Hellman Group18 Sha512
Diffie Hellman Group14 Sha256
Diffie Hellman Group1 Sha1
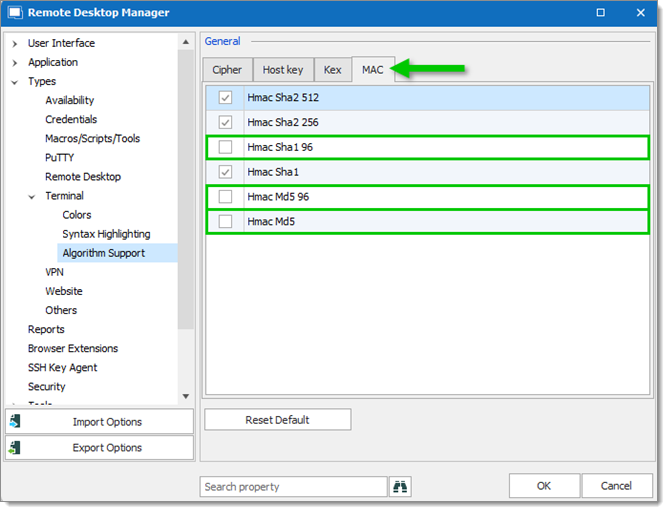
Deaktivieren Sie im Tab MAC:
Hmac Sha 1 96
Hmac Md5 96
Hmac Md5
Klicken Sie auf OK.
Zuletzt aktualisiert
War das hilfreich?