

Einen SSH-Tunnel einrichten
SSH-Tunneling wird verwendet, um eine verschlüsselte Verbindung über ein nicht vertrauenswürdiges Netzwerk zu erstellen. Es besteht aus einem verschlüsselten Tunnel, der das SSH-Protokoll nutzt und somit eine sichere Verbindung für die Datenübertragung bereitstellt. Der SSH-Tunnel kann verwendet werden, um eine Art virtuelles privates Netzwerk (VPN) einzurichten, um über Firewalls hinweg auf Dienste zuzugreifen.
Dies ist das Verfahren zum Einrichten eines einfachen SSH-Tunnels, um einen Remote-Computer zu erreichen:
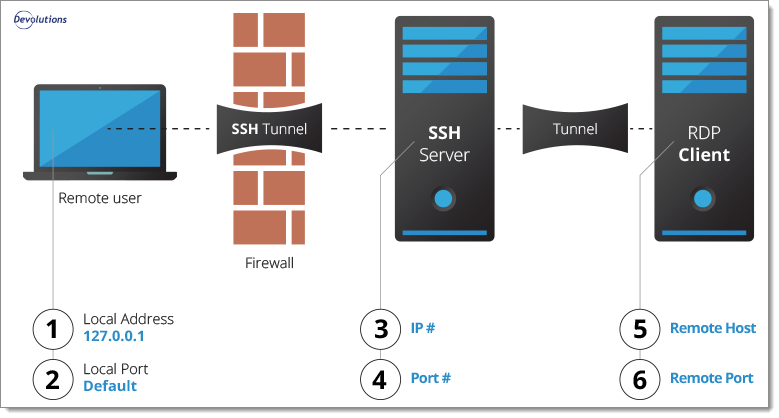
Einen SSH-Tunnel erstellen
Um einen SSH-Tunnel zu erstellen, müssen lokale Verbindungen über einen angegebenen Port an einen SSH-Server weitergeleitet werden. Bei SSH-Tunneln muss ein bestimmter Port eines Computers an einen Port auf dem anderen Computer weitergeleitet werden, der das andere Ende des Tunnels darstellt. Sobald der SSH-Tunnel eingerichtet ist, kann der Benutzer sich mit dem zuvor angegebenen Port auf dem ersten Computer verbinden, um auf den Netzwerkdienst zuzugreifen.
Erstellen Sie einen SSH tunnel-Eintrag (New entry – Session – SSH tunnel).
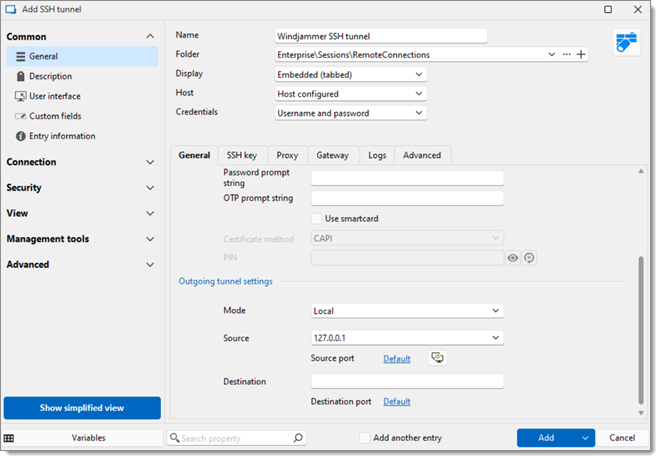
Richten Sie die Eigenschaften wie folgt ein:
Einstellungen des SSH-Servers
Host
Legen Sie die IP-Adresse des SSH-Servers fest.
Port
Legen Sie den Port des SSH-Servers fest. Der Standardport ist 22.
Set public key
Richten Sie den öffentlichen Schlüssel ein.
Username
Geben Sie den Benutzernamen ein, der für die Verbindung zum SSH-Server verwendet wird.
Password
Geben Sie das Passwort ein, das für die Verbindung zum SSH-Server verwendet wird.
Einstellungen des ausgehenden Tunnels
Mode
Wählen Sie zwischen: - Local - Remote - Dynamic
Source
Die lokale Adresse muss auf 127.0.0.1 bleiben.
Source port
Belassen Sie den lokalen Port in den meisten Fällen auf dem Standardwert 3390.
Remote host
Geben Sie den Host oder die IP-Adresse des Remote-Clients ein.
Remote port
Legen Sie den endgültigen zu erreichenden Port fest; in den meisten Fällen ist es am besten, ihn auf dem Standardwert 3389 zu belassen.
Starten Sie nun den Eintrag, um zu prüfen, ob der Tunnel erfolgreich geöffnet wird oder nicht, und beenden Sie dann die Sitzung.
Eine Remote-Sitzung erstellen
Erstellen Sie einen RDP-Sitzungseintrag und füllen Sie die erforderlichen Einstellungen aus, bevor Sie auf Add klicken:
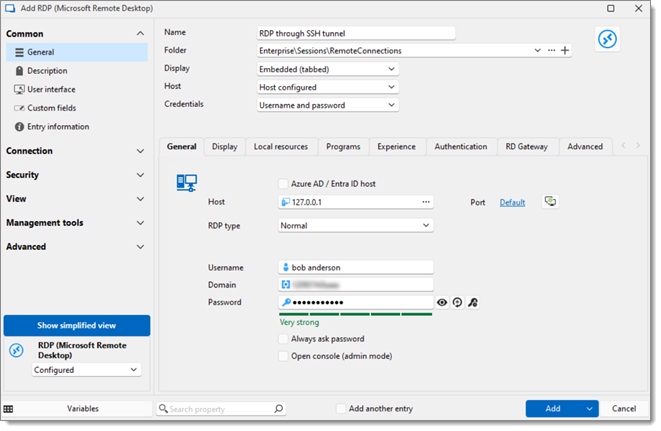
Host
Geben Sie die lokale Adresse ein, die 127.0.0.1 ist.
Port
Geben Sie den lokalen Port ein, der 3390 ist.
RDP type
Belassen Sie den RDP-Typ auf Normal.
Username
Geben Sie den Benutzernamen des Remote-Hosts ein.
Domain
Geben Sie die Domäne des Remote-Hosts ein.
Password
Geben Sie das Passwort des Remote-Hosts ein.
Setzen Sie im Abschnitt VPN/Tunnel/Gateway der RDP-Sitzung das Feld Connect auf Always connect und das Feld Type auf SSH link.
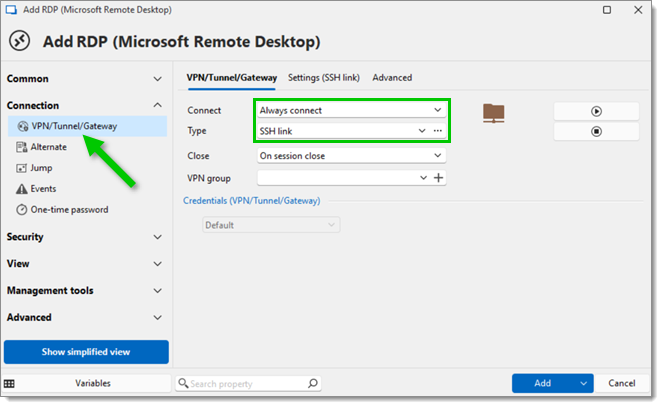
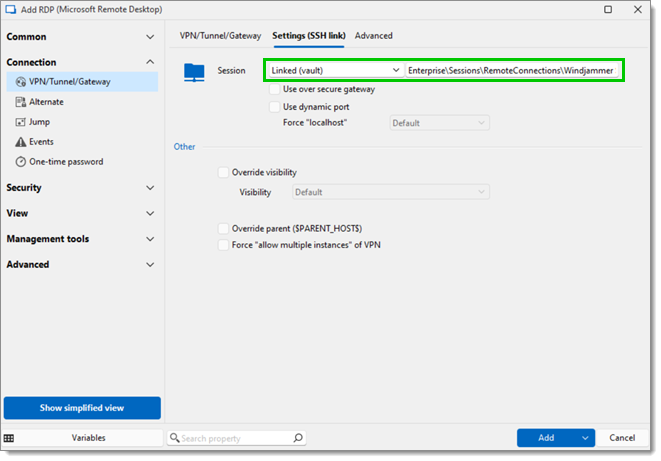
Gehen Sie weiterhin im Abschnitt VPN/Tunne/Gateway zur Registerkarte Settings (SSH link) und wählen Sie den neu erstellten SSH-Tunnel-Eintrag aus dem Dropdown-Menü Session aus. Klicken Sie auf Add.
Die Sitzung ist nun mit den folgenden Anweisungen konfiguriert: Für jede Verbindung, die auf der Quelle 127.0.0.1 und dem Port 3390 eingeht, wird diese Verbindung an den SSH-Server weitergeleitet und der Server aufgefordert, diese Verbindung an den Remote-Host weiterzuleiten.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?