

One Identity Safeguard for Privileged Passwords-Eintrag
Devolutions bietet die One Identity Safeguard-Integration in Remote Desktop Manager. Mithilfe dieses Eintrags können Benutzer ihre in einem externen One Identity Safeguard-Tresor gespeicherten privilegierten Passwörter sicher abrufen, ohne Remote Desktop Manager zu verlassen, wodurch eine manuelle Eingabe entfällt.
Wenn die Integration in Remote Desktop Manager nicht funktioniert, kann es daran liegen, dass die OAuth2 Grant Types Ihrer Appliance den Resource owner nicht enthalten. Weitere Details finden Sie in der Dokumentation von One Identity.
Den Eintrag erstellen
Öffnen Sie Remote Desktop Manager.
Fügen Sie einen Neuen Eintrag – Verwaltung von Anmeldeinformationen – One Identity Safeguard hinzu.
Wählen Sie einen Namen, einen Ordner und eine Authentifizierungsmethode und geben Sie die erforderlichen One Identity Safeguard-Anmeldeinformationen und -Konfigurationen im Tab Allgemein des Eintrags ein (Benutzername, Passwort, Asset, Konto).
Klicken Sie auf die Schaltfläche Hinzufügen.
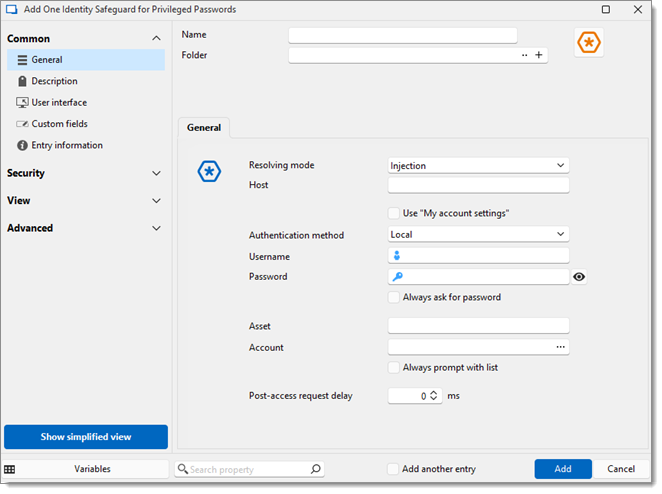
Allgemeine Einstellungen von One Identity Safeguard
Hier ist eine Liste der Allgemeinen Einstellungen, die in der Oberfläche des One Identity Safeguard-Eintrags verfügbar sind, samt ihrer Funktion:
Auflösungsmodus
Wählen Sie einen Auflösungsmodus zwischen: - Injektion: Ruft Benutzername und Passwort von One Identity ab, damit diese in Sitzungen eingefügt werden können. - Privilegierte Sitzung: Ruft temporäre Informationen vom Proxy von One Identitys Safeguard for Privileged Sessions ab, um sie in Sitzungen zu verwenden.
Host
Legen Sie den One Identity-Host fest. Das Feld Host ist für einen auflösbaren Hostnamen vorgesehen, wie einen Hostnamen oder einen vollqualifizierten Domänennamen (FQDN), und sollte keine URL enthalten.
„Meine Kontoeinstellungen“ verwenden
Wenn diese Option aktiviert ist, verwendet ein Eintrag die zuvor unter Datei – Meine Kontoeinstellungen eingerichteten Anmeldeinformationen anstelle derjenigen, die in den Feldern Benutzername und Passwort eingegeben wurden.
Authentifizierungsmethode
Setzen Sie die Authentifizierungsmethode auf Lokal, Externe Föderation oder Active Directory. Wenn Sie Active Directory auswählen, erscheint das Feld Anbieter. Wählen Sie mit der Schaltfläche … einen Active Directory-Anbieter aus.
Benutzername
Geben Sie den entsprechenden Benutzernamen des One Identity Safeguard-Tresors ein.
Passwort
Geben Sie das entsprechende Passwort des One Identity Safeguard-Tresors ein.
Immer nach Passwort fragen
Aktivieren Sie diese Option, um bei jeder Verwendung des Eintrags eine Passwortabfrage zu senden.
Asset
Wählen Sie das entsprechende Asset im ausgewählten Konto. Das Asset-Feld wird automatisch ausgefüllt, wenn Sie ein Konto aus der Liste auswählen.
Konto
Wählen Sie aus einer Liste das entsprechende Konto aus, mit dem eine Verbindung hergestellt werden soll.
Immer mit Liste abfragen
Wenn diese Option aktiviert ist, sendet der Eintrag bei jeder Verwendung eine Abfrage, in der um die Auswahl aus der Konten-/Asset-Liste gebeten wird.
Zuletzt aktualisiert
War das hilfreich?