

CyberArk-Dashboard-Konfiguration und -Verwendung
Der Zweck des CyberArk dashboard-Eintrags besteht darin, Benutzern von Remote Desktop Manager eine Oberfläche bereitzustellen, die den Einsatz von Password Vault Web Access (PVWA) überflüssig macht, um die Liste der Safes und Anmeldeinformationen zu sehen, auf die der derzeit angemeldete Benutzer Zugriff hat. In Kombination mit passwortlosen Szenarien und/oder unserer umfangreichen rollenbasierten Zugriffskontrolle (RBAC) bedeutet dies, dass ein Benutzer die CyberArk-Anmeldeinformationen NICHT kennen muss, um eine Liste der Konten zu erhalten, auf die er Zugriff hat. Da das Dashboard außerdem dazu gedacht ist, sich einmal bei Ihrem Server zu authentifizieren und – was am wichtigsten ist – eine aktive Sitzung so lange aufrechtzuerhalten, wie es aktiv ist, hat es den erheblichen Vorteil, dass MFA nur einmal beim Starten des Dashboards erforderlich ist.
Ein weiteres Gestaltungsprinzip des Dashboards ist, dass sein Hauptnutzungsmodell darin besteht, über den CyberArk Privileged Session Manager (PSM) auf Ressourcen zuzugreifen. Das bedeutet, dass Remote Desktop Manager das Passwort für das zu verwendende Konto NICHT lesen muss. Weniger sichere Modelle sind verfügbar, um ältere Szenarien zu unterstützen, die einige unserer Kunden noch verwenden.
Konfiguration
Erstellen Sie einen neuen CyberArk dashboard-Eintrag oder gehen Sie zu den Properties eines bestehenden Eintrags.
Geben Sie im Abschnitt General einen Name und einen Folder für Ihren Eintrag an, falls dies noch nicht geschehen ist.
Registerkarte General
Geben Sie die Web services URL ein, um sich mit Ihrer CyberArk-Instanz zu verbinden. Es handelt sich um die Adresse des Servers, die etwa so aussehen sollte: "https://<server name>.<our domain>.loc/".
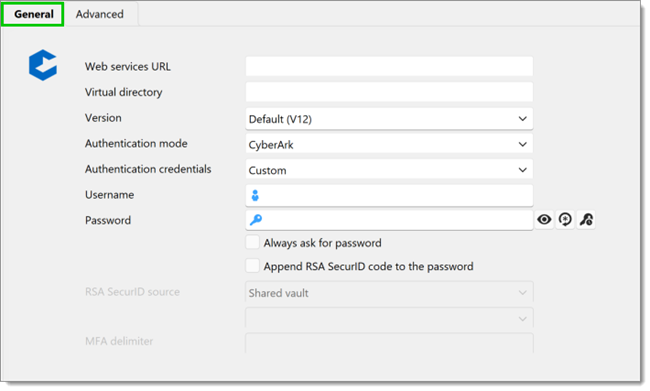
Geben Sie ein Virtual directory ein. Dieses Feld ist entweder /privilegecloud oder leer.
Wählen Sie eine Version in der Dropdown-Liste aus. Dies bezieht sich auf die CyberArk-PVWA-Version, die auf der CyberArk-Authentifizierungsseite angezeigt wird.
Wählen Sie den Authentication mode aus, der für die Verbindung zur CyberArk-Instanz verwendet wird (CyberArk, Windows, LDAP, RADIUS oder SAML).
Die SAML-Authentifizierung wird mit CyberArk seit Version 2022.3.25 von Remote Desktop Manager unterstützt, aber in späteren Versionen wurden wichtige Verbesserungen und Fehlerkorrekturen umgesetzt. Wir empfehlen, mindestens auf die Version 2023.1 von Remote Desktop Manager zu aktualisieren, wenn Ihre aktuelle Version älter ist. Eine der Verbesserungen in Version 2023.1 ist, dass Sie beim Konfigurieren Ihrer SAML-Authentifizierung nicht mehr die IdP sign-in URL angeben müssen. Wenn Sie Probleme mit Ihrer SAML-Authentifizierung haben, konsultieren Sie SAML-Konfiguration und Fehlerbehebung. Die SAML-Authentifizierung für CyberArk Privilege Cloud erfordert Remote Desktop Manager 2023.2.17 oder neuer.
Ihr CyberArk-Tresor-Administrator sollte Ihnen das verwendete Authentifizierungsmodell mitteilen; wenn Sie jedoch im PVWA auf einen Link klicken, der Ihrem Unternehmensdomänennamen entspricht, weist dies darauf hin, dass das LDAP-Modell verwendet wird.
Wählen Sie in der Dropdown-Liste Authentication credentials die Option Custom, um Ihre Anmeldeinformationen unten einzugeben, oder wählen Sie sie über einen Mechanismus von Remote Desktop Manager aus. Diese Liste ist beim SAML Authentication mode nicht verfügbar.
Wie bei allen Dashboard-Einträgen in Remote Desktop Manager empfehlen wir, wenn Sie einen Eintrag erstellen, der für mehrere Benutzer sichtbar sein wird, My Account Settings PVWA zu wählen und dann unter File–My Account Settings–CyberArk PVWA Ihre persönlichen CyberArk-Anmeldeinformationen einzugeben.
Folgen Sie diesem Schritt, wenn Sie Custom in der Liste Authentication credentials ausgewählt haben. Andernfalls springen Sie zum Abschnitt über die Registerkarte Advanced.
Geben Sie Ihren Username und Ihr Password in die entsprechenden Felder ein. Verwenden Sie den Password generator, um ein sicheres Passwort zu erstellen.
Aktivieren Sie das Kontrollkästchen Always ask password, um bei jeder Verbindung zur Eingabe Ihres Passworts aufgefordert zu werden.
Wenn Sie einen RSA-SecurID-Code haben, aktivieren Sie das Kontrollkästchen Append RSA SecurID code to password und wählen Sie dann unten die RSA SecurID source aus.
Registerkarte Advanced
General
Die Option Auto refresh ist standardmäßig aktiviert. Sie hält die Verbindung zu Ihrer CyberArk-Umgebung aufrecht und macht die Eingabe von 2FA-Anmeldeinformationen bei jeder Verbindung überflüssig. Es wird empfohlen, sie aktiviert zu lassen.
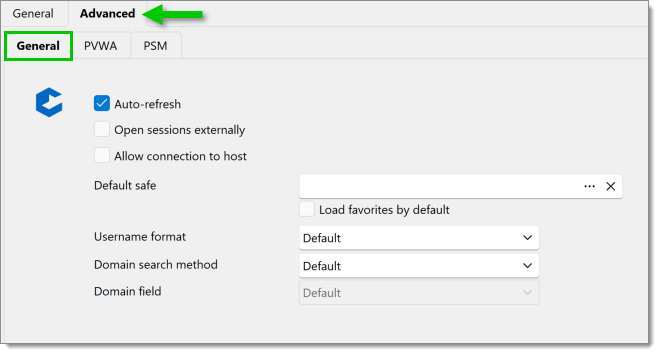
Aktivieren Sie Open sessions externally, wenn Sie nicht möchten, dass Ihre Sitzungen im eingebetteten Modus in Remote Desktop Manager geöffnet werden. Dies ist vor allem für Anwendungen nützlich, die nur extern geöffnet werden können, wie PSM-Putty (PSM-SSH) und viele andere PSM-Verbindungskomponenten. Es ist erforderlich, um sich über PVWA-Verbindungen mit Remote-Anwendungen zu verbinden.
Aktivieren Sie Allow connect to host, wenn Sie eine direkte Verbindung zum Remote-Computer zulassen möchten. Das bedeutet, dass der derzeit angemeldete Benutzer das Recht haben muss, das Passwort einzusehen; dies ist daher weniger sicher und wird vom CyberArk-Team nicht empfohlen.
Aktivieren Sie Ask for reason, wenn Sie einen Grund angeben müssen, um eine Verbindung herzustellen.
Aktivieren Sie Ask for ticket number, wenn Sie je nach Ihrer CyberArk-Konfiguration eine Ticketnummer angeben müssen, um eine Verbindung herzustellen. Das Feld Ticketing system, das mit dieser Option gekoppelt ist, ist ein Zeichenfolgenwert, der in Ihrer Umgebung sinnvoll ist. Es ist informativ und wir senden es zusammen mit der Nummer.
Der Default Save lädt Ihre Safes. Sie können auch das Kontrollkästchen Load favorites by default aktivieren, um Ihre Favoriten-Safes zu laden.
Legen Sie das standardmäßige Username format fest, um sich mit dem Remote-Computer verbinden zu können. Es kann auch im Dashboard für Ad-hoc-Verbindungen geändert werden, aber dies ist das Standardformat für diese Dashboard-Instanz.
Wählen Sie die Domain search method in der Dropdown-Liste aus.
Die Dropdown-Liste Domain field ist nur relevant, wenn das Username format auf den Wert Field gesetzt ist. Je nachdem, wie Ihr Tresor eingerichtet wurde, können verschiedene CyberArk-Felder zum Speichern der Domäneninformationen verwendet werden. Wählen Sie den Wert, der Ihren Tresor-Einstellungen entspricht.
PVWA
Die Option Allow direct connections (PVWA) ist standardmäßig aktiviert und ist die empfohlene Methode. Sie erlaubt genau dieselbe Aktion, die die Schaltfläche Connect im PVWA bietet.
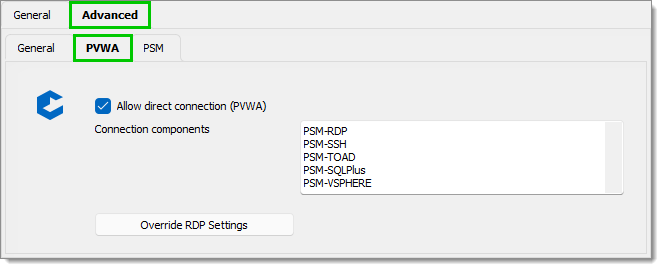
Geben Sie im Feld Connection components die Komponenten ein, die Sie für Ihre Verbindungen verwenden möchten. Wir initialisieren das Feld mit den Standardkomponenten einer unveränderten CyberArk-Installation, aber diese Liste MUSS mit den in Ihrem Tresor konfigurierten Komponenten übereinstimmen.
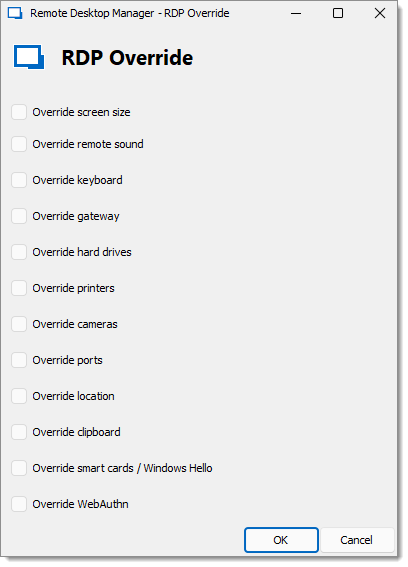
Seit Remote Desktop Manager Version 2023.2.24 gibt es eine neue Funktion namens Override RDP Settings. Standardmäßig werden die RDP-Einstellungen beim Erzeugen der PSM-Sitzung von CyberArk PVWA abgerufen. Diese neue Option erlaubt es Ihnen, die von CyberArk bereitgestellten Einstellungen zu ignorieren und stattdessen die im CyberArk dashboard-Eintrag angegebenen anzuwenden. Diese Überschreibung bewirkt, dass alle von diesem Dashboard aus aufgebauten PSM-Sitzungen andere Anzeigeeinstellungen haben. Es könnte sinnvoll sein, verschiedene Instanzen des Dashboard-Eintrags zu erstellen, um unterschiedliche Benutzerpräferenzen abzubilden.
PSM
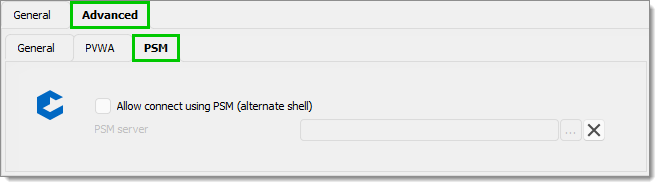
Die Option Allow connect using PSM (alternate shell) ist standardmäßig deaktiviert. Aktivieren Sie sie, wenn Sie Verbindungen über PSM zulassen möchten, jedoch mit der veralteten Methode der Bereitstellung einer alternativen Shell.
Hier sind die Einschränkungen im Zusammenhang mit PSM:
Ein Benutzer muss sich per RDP mit dem PSM-Server verbinden und die Berechtigung dazu erhalten haben.
PSM muss in der Lage sein, das LDAP-Konto mit einem CyberArk-PVWA-Profil zu verknüpfen (könnte mit einer SAML-Entra-ID funktionieren, wenn LDAP auf Entra ID geklont wird)
Das account to use muss ohne Unklarheiten im CyberArk-Tresor gefunden werden.
Dies wird als Annehmlichkeit bereitgestellt und wird vom CyberArk-Team nicht empfohlen. Es hat einige Einschränkungen im Vergleich zur Connect-Aktion aus PVWA, die ein Token mit begrenzter Lebensdauer verwendet. Sie müssen einen PSM-Server-Eintrag im selben Tresor konfiguriert haben. Wählen Sie ihn in der Dropdown-Liste PSM server aus.
Verwendung des Dashboards
Benutzeroberfläche
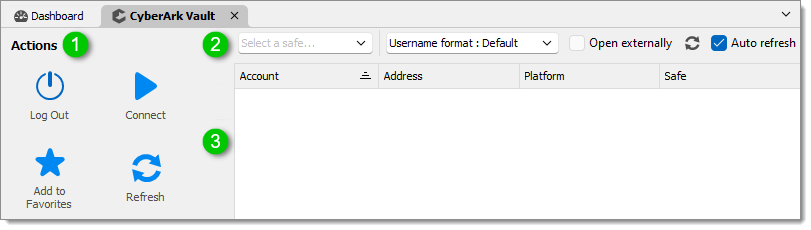
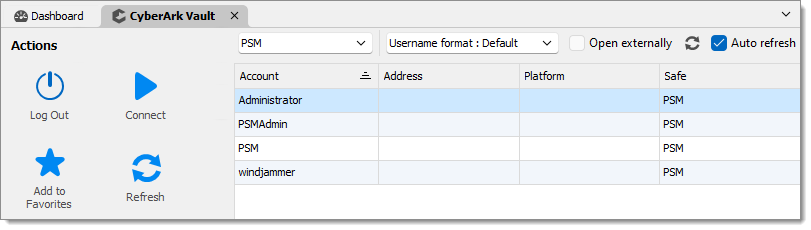
Das Menü Actions ermöglicht Ihnen:
Sich am Dashboard an- oder abzumelden.
Sich mit einem Host über die ausgewählten Anmeldeinformationen zu verbinden.
Den Inhalt des Safes zu aktualisieren.
Einen Safe zu Ihren Favoriten hinzuzufügen.
Das obere Menü ermöglicht Ihnen:
Einen Safe auszuwählen, mit dem Sie sich verbinden möchten.
Das Username format auszuwählen.
Der Sitzung das Open externally zu erlauben oder zu verweigern (nicht in Remote Desktop Manager eingebettet).
Den Inhalt des Safes zu aktualisieren.
Die Option Auto refresh zu aktivieren oder zu deaktivieren. Wenn sie deaktiviert ist, können PSM-Verbindungen bei jeder Verbindung MFA erfordern.
Der Inhaltsbereich ermöglicht es Ihnen, die Konten innerhalb eines Safes oder einer Gruppe anzuzeigen und mit ihnen zu interagieren. Sie können das Account, seine Address, seine Platform und den Safe sehen, in dem es sich befindet.
Einen Safe auswählen
Mit dem Safe-Selektor können Sie Ihre Safes durchsuchen und den auswählen, den Sie verwenden möchten.
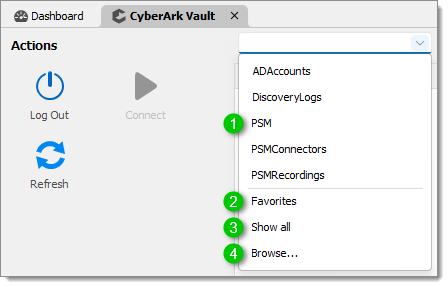
Der obere Abschnitt der Dropdown-Liste enthält eine Teilmenge der Safes, auf die man Zugriff hat. Sie können die Liste der ausgeschlossenen Safes auch unter File – Settings – Types – CyberArk anzeigen und verwalten.
Favorites zeigt Konten an, die in CyberArk als Favoriten markiert wurden, jedoch innerhalb von Remote Desktop Manager. Das Hinzufügen oder Entfernen eines Favoriten aktualisiert CyberArk.
Show all listet alle Konten auf, auf die der Benutzer Zugriff hat. Für bestimmte Benutzer wird dies eine umfangreiche Liste sein und keine schnelle Operation. Es wird für Benutzer bereitgestellt, die Zugriff auf eine begrenzte Liste von Konten haben.
Browse... zeigt das Dialogfeld zur Safe-Auswahl an, in dem es Seitenweiterschaltung und Filterung gibt, um dem Benutzer beim Auffinden des relevanten Safes zu helfen. Auch hier werden sie standardmäßig in der von CyberArk empfangenen Reihenfolge aufgelistet.
Unten sehen Sie eine Vorschau der Seite CyberArk Select Safe, die nach der Auswahl von Browse... im Safe-Selektor erscheint.
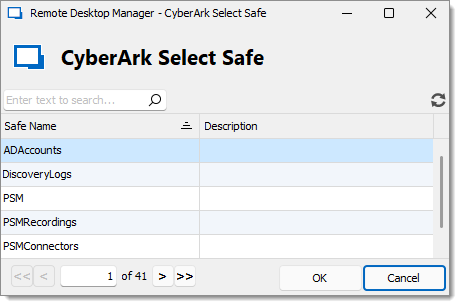
Wenn Sie in dieser Ansicht einen Safe auswählen und auf OK klicken, können Sie anschließend die Konten aus diesem Safe anzeigen.
Verbindung zu einem Host herstellen
Nachdem Sie das Konto ausgewählt haben, das Sie verwenden möchten, können Sie entweder die Schaltfläche Connect im Menü Actions verwenden oder mit der rechten Maustaste klicken und die entsprechende Verbindungskomponente auswählen.
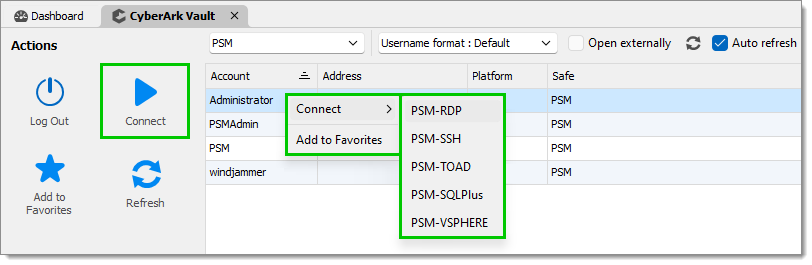
In beiden Fällen sehen Sie anschließend ein Dialogfeld, in dem Sie den Host angeben können, mit dem Sie sich verbinden möchten.
Einen Host auswählen
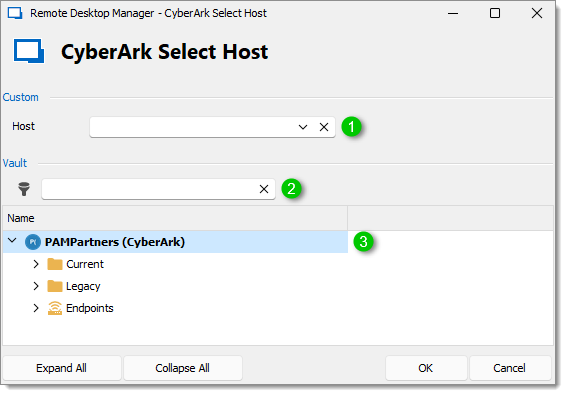
Feld Host
Wenn das CyberArk-Feld für den Remote-Computerzugriff in den Kontoeigenschaften verwendet wird, werden die eingegebenen Endpunkte in diesem Feld aufgelistet. Dies ermöglicht Verbindungen auch zu Ressourcen, die nicht in Remote Desktop Manager verwaltet werden.
Wenn das CyberArk-Feld für den Remote-Computerzugriff nicht verwendet wird, können Sie einen beliebigen Namen in das Steuerelement eingeben, um sich damit zu verbinden. Bitte beachten Sie, dass die Namensauflösung auf PSM-Ebene erfolgt. Halten Sie sich daher an die Standards Ihrer CyberArk-Installation, um erfolgreich zu sein.
Filterfeld: Geben Sie Zeichen ein, die zu einem Ressourcennamen passen, damit ein Filter auf das Raster unten angewendet wird.
Das Raster zeigt Einträge an, die ein Hostsystem darstellen. Verbinden Sie sich daher mit demjenigen, der den Endpunkt darstellt, mit dem Sie sich verbinden müssen.
Verwendung des Remote Desktop Manager-Navigationsbereichs zum Herstellen von Verbindungen
Nachdem Sie das Konto im CyberArk-Dashboard ausgewählt haben, können Sie auch den Navigationsbereich verwenden, um einen Host auszuwählen, indem Sie mit der rechten Maustaste auf einen Eintrag klicken und zum Menü Verbinden mit navigieren.
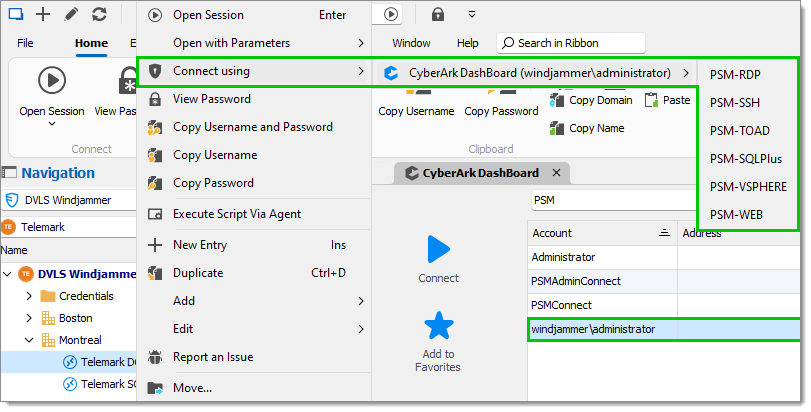
Das Menü kann übersprungen werden, indem eine Doppelklick-Aktion zugelassen wird, wenn es nur eine mögliche Kombination aus Konto/Gateway/Komponente gibt.
Wählen Sie einen Eintrag aus und gehen Sie zu Eigenschaften – Erweitert.
Gehen Sie zu Bei Doppelklick über Dashboard verbinden und klicken Sie auf Ja.
Klicken Sie auf OK, um zu speichern und das Fenster zu schließen.
Ein Doppelklick öffnet nun automatisch das Dashboard.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?