

Git-Commit-Signierung mit Remote Desktop Manager konfigurieren
Voraussetzungen
Git muss installiert sein.
(Optional) OpenSSH for Windows.
(Optional) OpenSSH for Windows konfigurieren
Die Verwendung von OpenSSH for Windows wird dringend empfohlen, wenn ein Signaturschlüssel mit einer Passphrase verwendet wird, da wir ihn mit dem RDM Key Agent laden möchten. Andernfalls würden wir bei jedem Commit nach der Passphrase gefragt, was sehr unpraktisch ist.
Um OpenSSH for Windows unter Windows 11 zu installieren, gehen Sie zu System – Optionale Funktionen.
Prüfen Sie, ob der OpenSSH Client installiert ist. Andernfalls kann er über die blaue Schaltfläche Funktionen anzeigen gefunden und installiert werden.
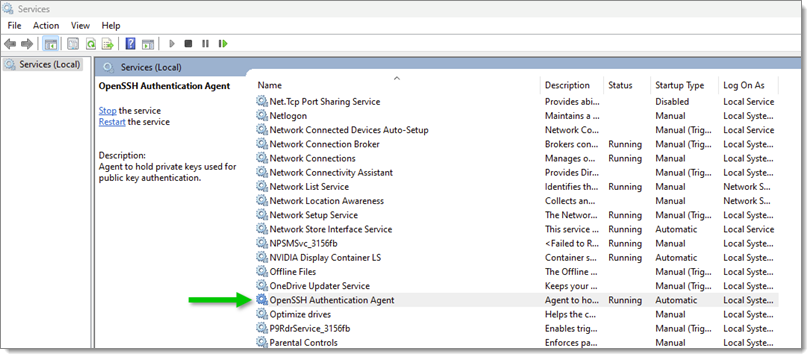
Öffnen Sie die Dienste in Windows.
Setzen Sie den Starttyp des OpenSSH Authentication Agent auf Automatisch und starten Sie den Dienst.
Öffnen Sie den SSH Key Agent, indem Sie im Menüband von Remote Desktop Manager auf Werkzeuge – SSH Key Agent klicken.
Setzen Sie den Modus auf OpenSSH und starten Sie den Agent.
Den SSH-Schlüssel generieren
Generieren Sie den SSH-Schlüssel mit ssh-keygen.
Den Schlüssel für die Codesignierung konfigurieren
Öffnen Sie den SSH Key Manager (local).
Wählen Sie den Schlüssel aus und klicken Sie auf Für Git-Commit-Signierung verwenden.
Das Fenster für die Git-Commit-Signierung wird geöffnet.
Aktivieren Sie sowohl Commits standardmäßig signieren als auch Git für die Verwendung von OpenSSH for Windows konfigurieren.
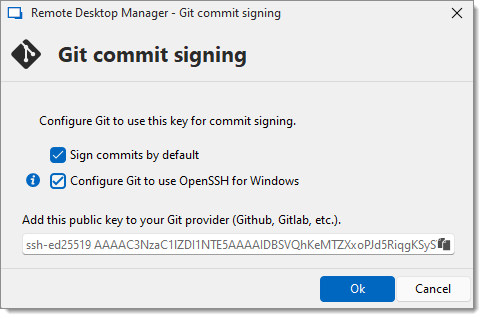
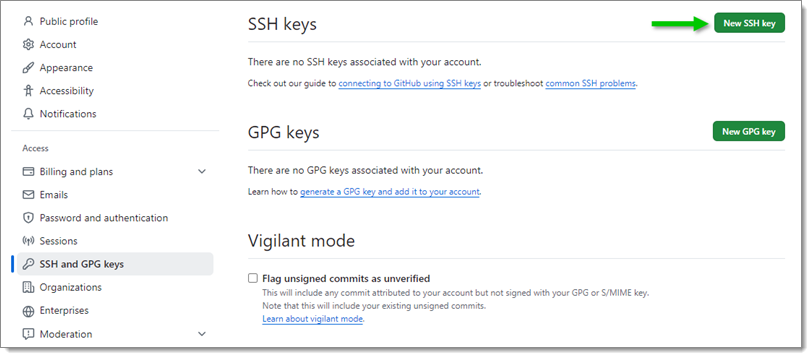
Der Schlüssel muss beim Git-Anbieter hinzugefügt werden. Öffnen Sie dazu Github.
Gehen Sie zu Settings – SSH and GPG keys.
Klicken Sie auf New SSH key.
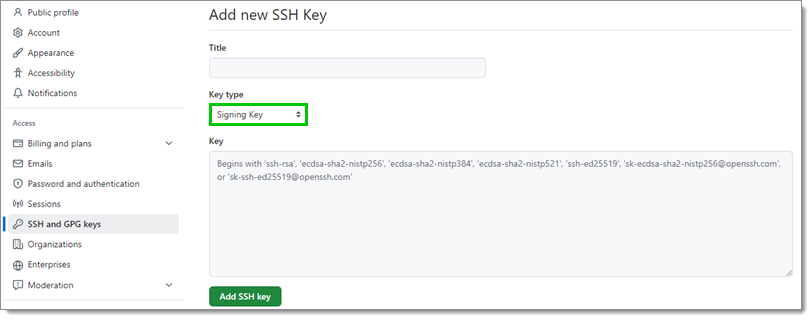
Als Schlüsseltyp muss Signing key ausgewählt werden.
Use SSH keys to communicate with GitLab | GitLab
Set up personal SSH keys on Windows | Bitbucket Cloud | Atlassian Support
Führen Sie einen Commit durch. Wenn für den Zugriff auf den SSH-Schlüssel eine Passphrase erforderlich ist, wird sie an dieser Stelle abgefragt.
Um zu überprüfen, ob unser Commit korrekt signiert ist, sehen Sie sich die Commits-Seite auf GitHub an. Commits, die mit einem bekannten Schlüssel signiert wurden, werden mit der Kennzeichnung Verified angezeigt.
Den Schlüssel in den SSH Key Agent laden
Um zu vermeiden, dass die Passphrase bei jedem Commit eingegeben werden muss, kann der Schlüssel in den Key Manager geladen werden.
Wählen Sie im SSH Key Manager (local) den Schlüssel aus und verwenden Sie die Option In SSH Key Agent laden. Eine zusätzliche Option ist verfügbar, um den Schlüssel beim Start des Key Agent automatisch zu laden.
Wenn der Schlüssel eine Passphrase hat, erscheint beim Laden des Schlüssels eine Aufforderung zur Eingabe.
Richten Sie die Umgebung so ein, dass die Eingabe der Passphrase vermieden wird.
Importieren Sie dazu den Schlüssel mit der Aktion Als Eintrag speichern in einen Tresor.
Legen Sie im Eintrag die Passphrase fest und aktivieren Sie Passphrase speichern.
Aktivieren Sie Automatisch in SSH Key Agent laden im SSH Key Agent.
Zuletzt aktualisiert
War das hilfreich?