

Azure Bastion-Eintrag in Remote Desktop Manager konfigurieren
Microsoft Azure Bastion ist ein umfassender, vollständig verwalteter Dienst, der sowohl Zugriff über das Remote Desktop Protocol (RDP) als auch über das Secure Shell Protocol (SSH) auf Azure-virtuelle Maschinen (VMs) bietet, ohne dass deren öffentliche IP offengelegt wird. Azure Bastion ist ein stundenweise abgerechneter Dienst und ist an ein bestimmtes Azure Virtual Network gebunden, wodurch der Zugriff auf alle darin enthaltenen VMs ermöglicht wird.
Remote Desktop Manager ermöglicht eine nahtlose Verbindung zu Azure Bastion-Instanzen über einen VPN/SSH/Gateway-Eintrag, entweder pro Verbindung oder von mehreren gemeinsam genutzt. Sobald Azure Bastion bereitgestellt ist, fügen Sie die erforderlichen Details in Remote Desktop Manager hinzu, authentifizieren sich bei Azure und verbinden sich mit beliebigen VMs innerhalb des jeweiligen Azure Virtual Network.
Bereitstellung von Azure Bastion für ein Azure Virtual Network
Bevor Sie Einträge in Remote Desktop Manager erstellen, sind einige Schritte zur Bereitstellung in Ihrem Azure Portal erforderlich.
Öffnen Sie Ihr Microsoft Azure Portal und melden Sie sich bei Ihrem Konto an.
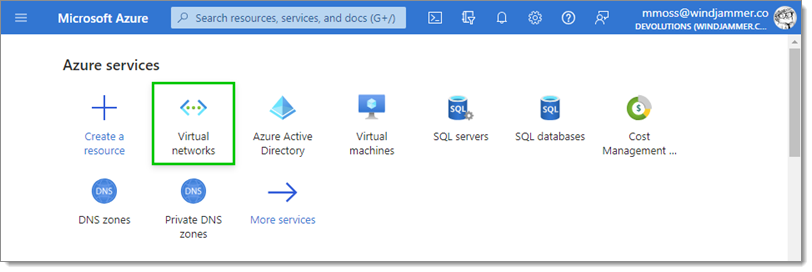
Wählen Sie Virtual Networks im Abschnitt Azure services aus. Wenn Sie es nicht sehen, klicken Sie auf More services, um weitere Dienste anzuzeigen.
Klicken Sie auf ein bestimmtes virtuelles Netzwerk, dem Bastion hinzugefügt werden soll (oder erstellen Sie eines).
Gehen Sie im linken Menü zum Bereich Bastion, um die Details zu öffnen, und klicken Sie dann auf die Schaltfläche Deploy Bastion, um den Vorgang zu starten. Wenn kein bestehendes Subnetz mit ausreichend Platz vorhanden ist, zeigt Bastion nur die Schaltfläche Configure manually an und fordert zur Erstellung des Subnetzes auf. Im Bild oben wurde das Subnetz
172.16.2.0/24bereitgestellt, und die Schaltfläche Deploy Bastion wird aktiviert, sobald das Subnetz hinzugefügt wurde.
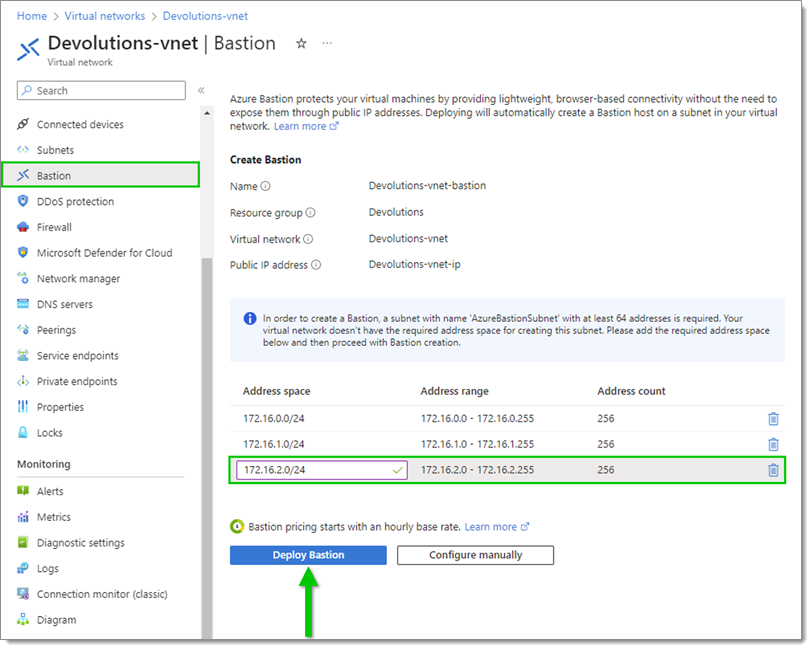
Dies ist ein mehrstufiger Vorgang, der 10 Minuten oder länger dauern kann.
Erstellt ein Subnetz mit dem Namen
AzureBastionSubnet.Erstellt eine Ressource für Azure Bastion -
{Existing Virtual Network}-bastion.Stellt mindestens eine Bastion-Anwendungsinstanz bereit.
Stellt eine öffentliche IP bereit, die an die Azure Bastion-Ressource gebunden ist.
Sobald Azure Bastion bereitgestellt ist, navigieren Sie erneut zum Bereich Bastion.
Wählen Sie eine verfügbare VM aus, mit der Sie sich verbinden möchten.
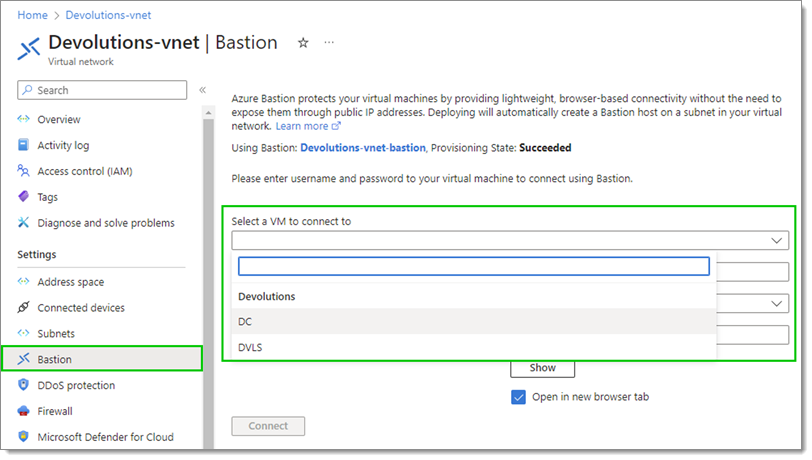
Geben Sie unter Connection Settings die entsprechenden lokalen VM-Anmeldeinformationen ein.
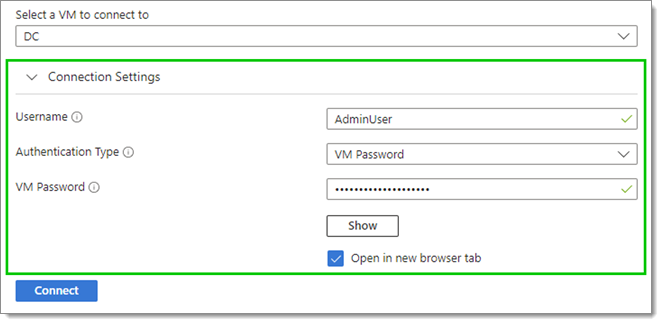
Klicken Sie auf Connect. Sobald die Verbindung hergestellt ist, öffnet sich ein neuer Browser-Tab, der die Verbindung anzeigt.
Navigieren Sie weiterhin im Azure Portal zur Ressource
{Existing Virtual Network}-bastion.Klicken Sie im linken Menü auf den Bereich Configuration.
Wählen Sie die Stufe Standard aus und aktivieren Sie Native client support (standardmäßig deaktiviert).
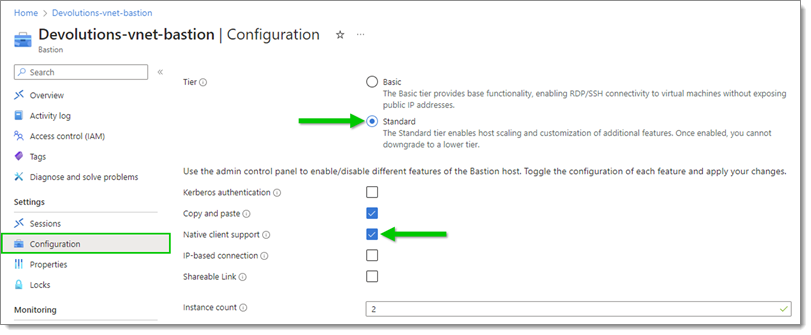
Speichern Sie die Konfiguration und lassen Sie Zeit, um das Upgrade und die Funktionsänderungen abzuschließen.
Nach dem Upgrade ist ein Downgrade nicht mehr möglich. Stellen Sie daher sicher, dass Sie dies beabsichtigen, und beachten Sie die damit verbundene Preiserhöhung.
Remote Desktop Manager mit Azure Bastion verbinden
Da Azure Bastion nun konfiguriert ist, können Sie Remote Desktop Manager so konfigurieren, dass eine Verbindung zu VMs hinter Azure Bastion hergestellt wird. Die folgenden Schritte zeigen die Erstellung eines externen Azure Bastion-VPN-Eintrags, der dann mit einem RDP/SSH-Sitzungseintrag verknüpft wird. Dies ist nützlich, wenn Sie den Azure Bastion-Eintrag mit mehreren Sitzungseinträgen verwenden möchten.
Wenn Sie jedoch nur einen einzigen Sitzungseintrag damit verwenden möchten, können Sie die Azure Bastion-Konfiguration direkt in den Eigenschaften dieser Sitzung im Abschnitt VPN/SSH/Gateway im linken Menü einrichten. Sie sollten dennoch die folgenden Schritte befolgen, da die Konfiguration und die bereitzustellenden Informationen gleich bleiben.
Suchen Sie vor dem Verbinden die folgenden Eigenschaftsdetails:
Host
MyAzureBastion
Dieser Wert leitet sich von {Existing Virtual Network}-bastion ab und ist nicht der in den Ressourceninformationen angegebene Wert für Public DNS oder Public IP.
Subscription ID
6f14d593-b33a-48ca-81es-428eeb0ff8b1
Es wird davon ausgegangen, dass sie dieselbe wie beim Azure Bastion Host ist; in diesem Fall kann sie weggelassen werden. Diesen Wert finden Sie, indem Sie zu Subscriptions navigieren. Wählen Sie dann Ihr spezifisches Abonnement aus und kopieren Sie den Wert Subscription ID.
Resource Group
Devolutions-202309011056
Es wird davon ausgegangen, dass sie dieselbe wie beim Azure Bastion Host ist; in diesem Fall kann sie weggelassen werden. Es handelt sich um die Resource Group, in der sich das Virtual Network und das angehängte Bastion-Objekt befinden.
Tenant ID
76377918-3e78-4fd7-b07a-6eb5d4bbf18f
Sie wird nur benötigt, wenn der Bastion nicht im Standardmandanten des Azure-Benutzers existiert. Klicken Sie entweder auf die Schaltfläche „…“ neben der Tenant ID in Remote Desktop Manager, um das Feld zu füllen, oder suchen Sie diesen Wert manuell, indem Sie zu Entra ID navigieren, die Registerkarte Properties auswählen und den Wert Tenant ID kopieren.
Öffnen Sie mit den Details zur Hand Remote Desktop Manager und navigieren Sie zu der Stelle, an der sich Ihr Azure Bastion-Eintrag befinden soll.
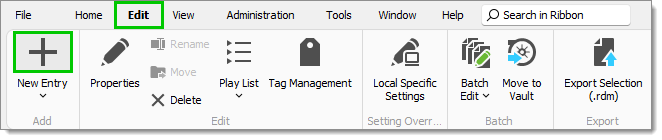
Gehen Sie im Menüband zur Registerkarte Bearbeiten und klicken Sie auf das Symbol "+", um einen neuen Eintrag hinzuzufügen.
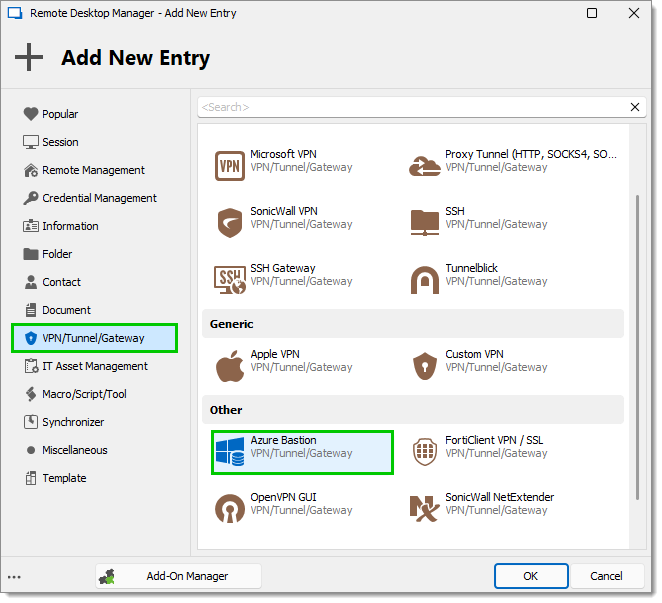
Wählen Sie unter den Eintragstypen VPN/SSH/Gateway die Option Azure Bastion aus und klicken Sie auf OK.
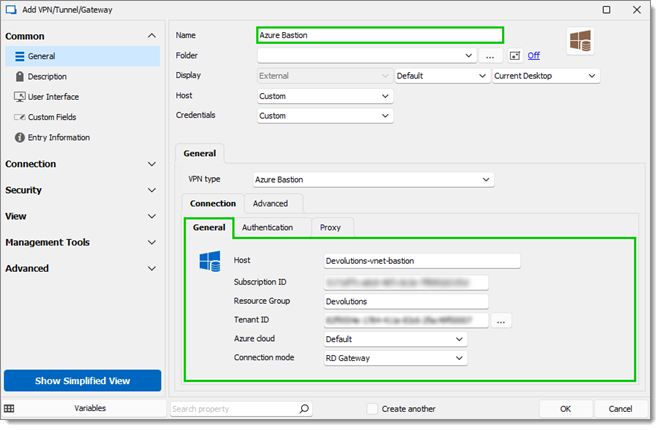
Geben Sie Ihrem Eintrag einen Namen.
Geben Sie in der Unterregisterkarte Allgemein die in Schritt 1 gefundenen Informationen für Host, Subscription ID, Resource Group und Tenant ID ein.
Wählen Sie eine Azure cloud in der entsprechenden Dropdown-Liste aus. Der Wert Default entspricht der Azure Public Cloud.
Wählen Sie einen Verbindungsmodus in der entsprechenden Dropdown-Liste aus. Wählen Sie zwischen:
TCP Tunnel (empfohlen): Erlaubt eindeutige Portnummern, bietet aber geringere Leistung. Nur mit der Standard-Stufe verfügbar. Unterstützt nicht standardmäßige Ports und SSH-Einträge. Dieser Modus entspricht der Funktionalität des az cli Bastion tunnel command.
RD Gateway: Ruft eine RDP-Verbindungsdatei vom Bastion ab und verwendet sie im Hintergrund für schnellere Leistung. Unterstützt nur RDP-Sitzungseinträge.
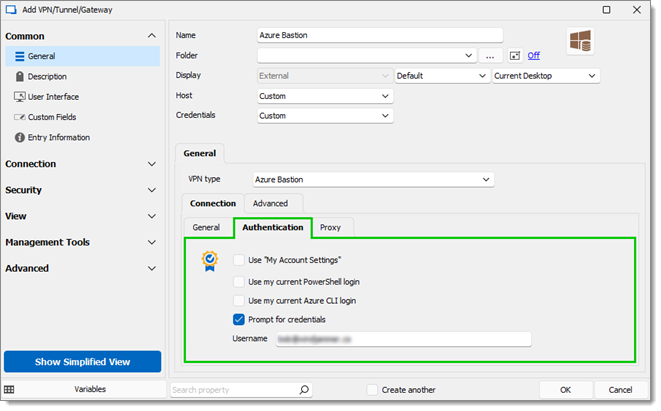
Öffnen Sie die Unterregisterkarte Authentifizierung und wählen Sie den entsprechenden Wert aus:
"Meine Kontoeinstellungen" verwenden: Übernimmt Ihre Anmeldeinformationen aus Datei – Meine Kontoeinstellungen.
Meine aktuelle PowerShell-Anmeldung verwenden: Übernimmt den aktuellen Anmeldekontext von Azure PowerShell (
Connect-AzAccount).Meine aktuelle Azure CLI-Anmeldung verwenden: Übernimmt den aktuellen Anmeldekontext von Az CLI (
az login).Nach Anmeldeinformationen fragen: Fordert eine interaktive Anmeldung zur Authentifizierung über ein Webbrowser-Popup-Fenster an. Optional können Sie den Benutzernamen als Anmeldehinweis angeben. Das Zugriffstoken wird für nachfolgende Verbindungen in derselben Benutzersitzung zwischengespeichert. Im Beispiel unten ist die Verbindung so eingestellt, dass ein Azure-Anmeldebildschirm angezeigt wird, und ein optionaler Anmeldehinweis wird bereitgestellt, um das richtige Konto auszuwählen.
Klicken Sie auf OK, um den Eintrag zu speichern.
Gehen Sie im Menüband zur Registerkarte Bearbeiten und klicken Sie erneut auf das Symbol "+", um einen weiteren Eintrag hinzuzufügen.
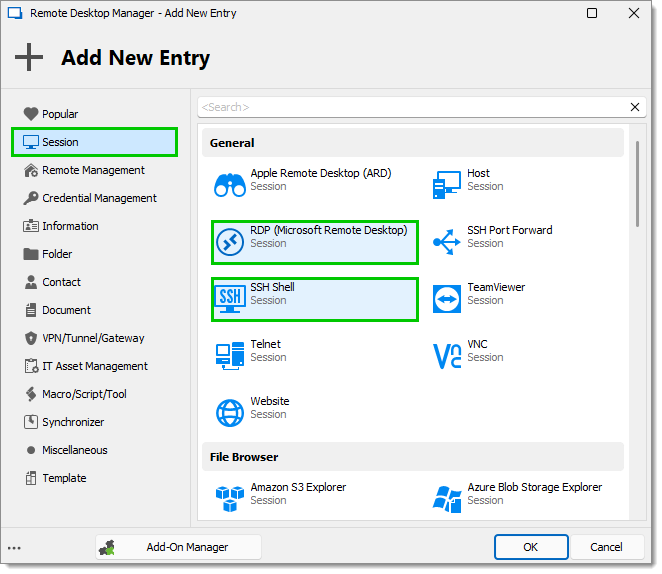
Wählen Sie unter den Eintragstypen Sitzung entweder RDP (Microsoft Remote Desktop) oder SSH Shell aus und klicken Sie auf OK. Für dieses Beispiel wurde ein RDP-Sitzungseintrag verwendet.
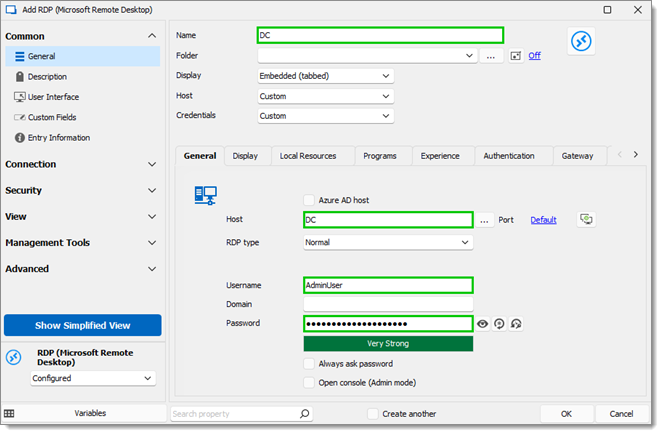
Geben Sie Ihrem Eintrag einen Namen.
Geben Sie in der Registerkarte Allgemein den Namen der VM, die sich in Azure befindet, im Feld Host ein.
Geben Sie den Benutzernamen und das Passwort der VM ein, um sich bei der VM selbst anzumelden.
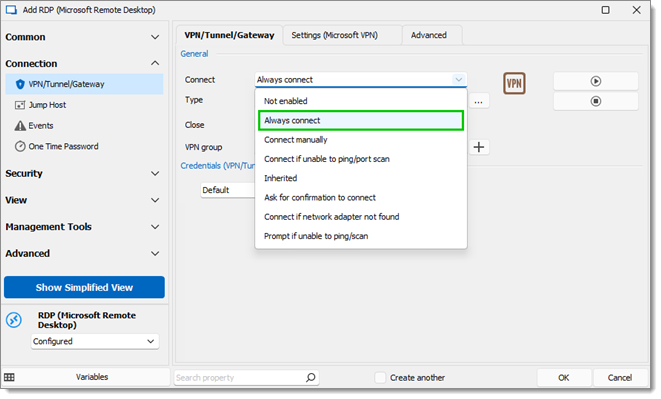
Navigieren Sie im linken Menü zum Bildschirm VPN/SSH/Gateway der RDP-Verbindung.
Wählen Sie in der Registerkarte VPN/SSH/Gateway unter Allgemein in der Dropdown-Liste Verbinden die Option Immer verbinden aus.
Wählen Sie in der Dropdown-Liste Typ die Option Azure Bastion aus.
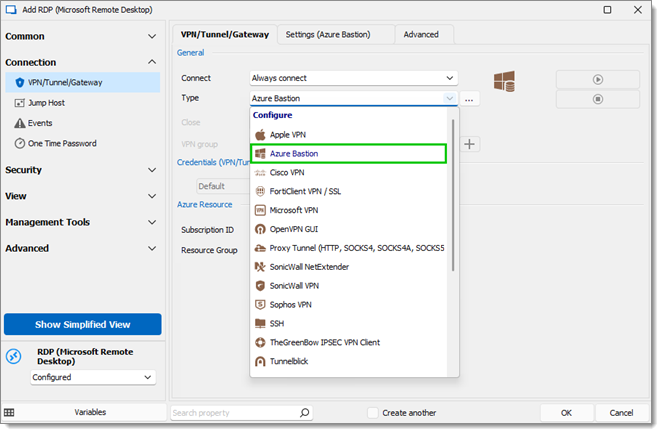
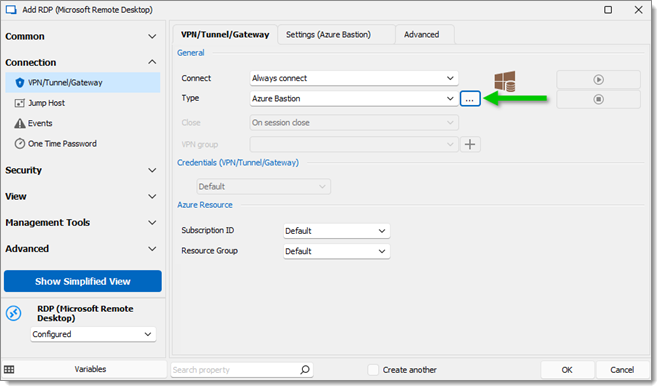
Klicken Sie auf die Auslassungsschaltfläche neben der Option Typ.
Wählen Sie im linken Menü Bestehend aus und suchen Sie dann den bereits erstellten Azure Bastion-Eintrag.
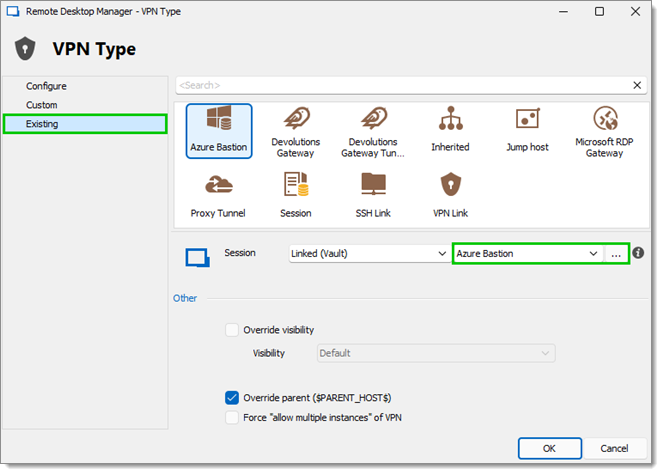
Klicken Sie zweimal auf OK, um die Fenster zur Bearbeitung der Verbindung zu schließen.
Starten Sie eine Verbindung zur neu hinzugefügten VM.
Bei interaktiver Authentifizierung, und insbesondere wenn Ihre Anmeldeinformationen noch nicht zwischengespeichert sind, erscheint eine Microsoft-Anmeldeaufforderung zur Authentifizierung am Azure-Portal. Geben Sie Ihre Azure-Anmeldeinformationen ein, um die Azure Bastion-Verbindung zu öffnen und sich mit der angeforderten VM zu verbinden.
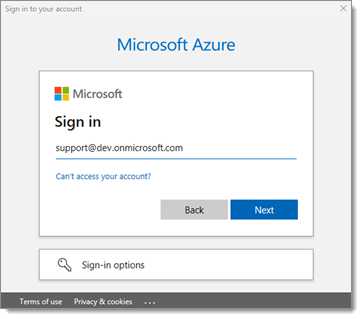
Ihre Verbindung sollte nun geöffnet sein.
Möglicherweise erhalten Sie in Remote Desktop Manager diese Fehlermeldung: The Azure Bastion does not support native client connections (SKU: Basic Native Client: False). Sie bedeutet, dass Sie nicht auf die richtige Stufe aktualisiert haben. Wenn Sie Probleme bei der Verwendung eines SSH-Tunnels über den Bastion mit einem Netzwerkadapter mit aktiviertem IPV6 haben, navigieren Sie zu den Erweiterten Eigenschaften des SSH-Tunnels und setzen Sie das Internetprotokoll auf IPV4.
Zuletzt aktualisiert
War das hilfreich?