

Prüfung auf kompromittierte (pwned) Passwörter
In der InfoSec-Welt ist ein pwned Passwort ein Passwort, das bei Datenlecks offengelegt wurde (d. h. es befindet sich im Besitz von Hackern bzw. wurde von ihnen "gepwned").
Die Verwendung eines pwned Passworts erhöht die Wahrscheinlichkeit erheblich, Opfer eines Datenlecks zu werden. Pwned Check nutzt die Pwned Passwords API von Troy Hunt und prüft automatisch, ob ein Passwort, das Sie verwenden (oder verwenden möchten), von Hackern gepwned wurde. Ist dies der Fall, werden Sie benachrichtigt und können proaktiv ein anderes Passwort wählen, um Schaden zu vermeiden. In der Pwned Passwords-Datenbank befinden sich über eine halbe Milliarde Passwörter.
Die Prüfung auf pwned Passwörter einrichten
In bestehenden Datenbanken wird Pwned Check nicht automatisch aktiviert.
Gehen Sie zu Administration – Systemeinstellungen – Passwortvalidierung.
Wählen Sie bei der Option Prüfung auf kompromittierte (pwned) Passwörter in der Liste Aktiviert und klicken Sie auf OK.
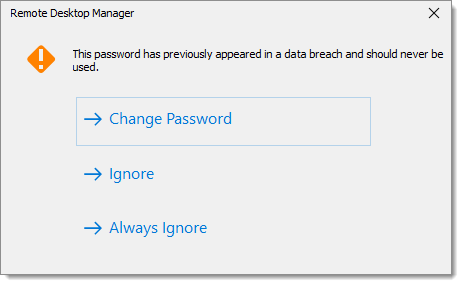
Remote Desktop Manager analysiert ein Passwort, wenn Sie einen Eintrag speichern. Es wird eine Nachricht angezeigt, wenn ein Passwort in der Pwned Passwords-Datenbank gefunden wird. Wenn Sie dieses Fenster sehen, sollten Sie Ihr Passwort sofort ändern. Denken Sie daran, es in Remote Desktop Manager und im eigentlichen Konto zu ändern.
Das Back-End
Seien Sie versichert, dass Remote Desktop Manager Ihre Passwörter NICHT an Pwned Passwords sendet.
So funktioniert es:
Pwned Password Check verwendet k-Anonymity.
Remote Desktop Manager sendet nur die ersten fünf Zeichen des SHA-1-Passwort-Hashs an die API.
Die API sendet eine Liste aller Passwort-Hashes zurück, die mit den ersten fünf Zeichen des Hashs übereinstimmen. Die API sendet nur den zweiten Teil des Hashs zurück.
Remote Desktop Manager vergleicht die Hashes auf der Liste mit dem Passwort-Hash des Passworts, das Sie verwenden möchten.
Bei einer Übereinstimmung erhalten Sie eine Warnung.
Stärkere Passwörter wählen
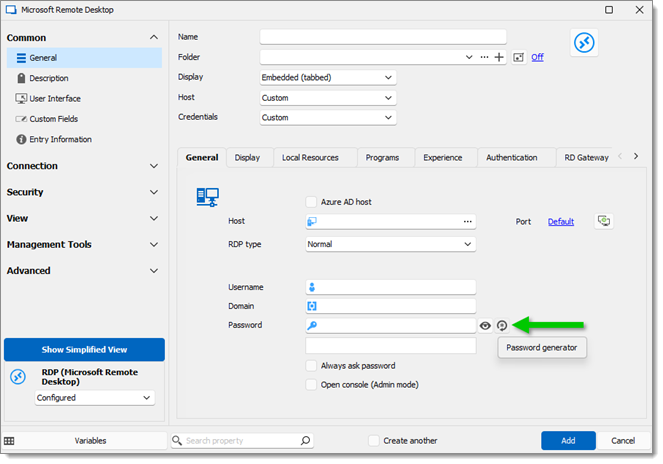
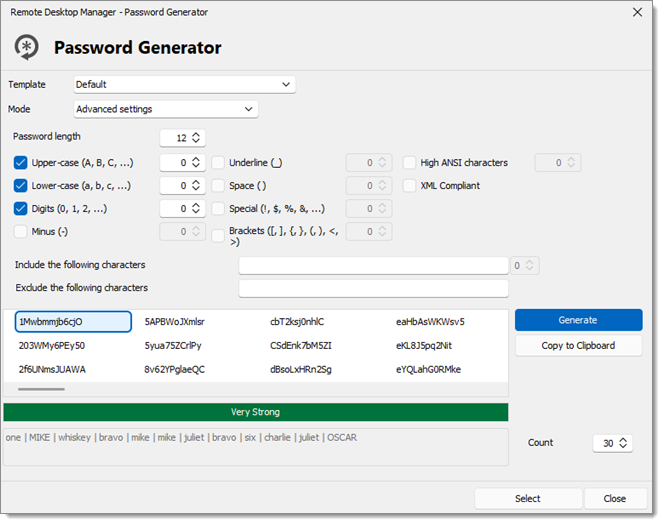
Remote Desktop Manager macht es einfach, starke Passwörter zu erstellen. Der integrierte Passwortgenerator erstellt sichere Passwörter gemäß Ihren Vorgaben für Passwortlänge und Komplexität. Der Passwortgenerator ist bei jedem Eintrag neben den Passwortfeldern verfügbar.
Siehe auch
Zuletzt aktualisiert
War das hilfreich?